

Pourquoi les bots IA sont devenus centraux pour le SEO en 2026
Depuis quelques années, l'usage de modèles IA pour automatiser la navigation, l'extraction de données et la génération de clics s'est massifié. En 2026, ces agents automatisés ne se contentent plus d'imiter de simples requêtes HTTP : ils émulent des comportements utilisateurs, manipulent JavaScript, et poussent des interactions plus crédibles dans les pages dynamiques.
Cette sophistication change la façon dont les moteurs de recherche et les analytics interprètent le trafic. Là où auparavant un pic de visites suspect pouvait être repéré par des patterns simples (IP, user-agent), les bots IA peuvent désormais contourner des filtres basiques, créer sessions longues et même simuler conversions. L'enjeu pour les propriétaires de sites est double : distinguer le trafic utile du bruit et protéger l'intégrité des signaux que les moteurs utilisent pour classer les pages.
Quels risques concrets pour le référencement naturel
Les bots IA présentent plusieurs risques qui affectent directement le SEO. Le premier est la pollution des données d'analyse : taux de rebond faussés, pages vues gonflées, funnels de conversion trompeurs. Quand vos décisions en matière de contenu ou d'investissement publicitaire reposent sur ces indicateurs, vous risquez d'optimiser dans la mauvaise direction.
Deuxième risque, la dégradation de la qualité perçue par les moteurs : si votre site reçoit beaucoup d'interactions automatisées de faible qualité (clics rapides, navigation erratique), certains algorithmes peuvent interpréter cela comme un mauvais engagement et réduire la visibilité. Enfin, un trafic automatisé élevé peut déclencher des mécanismes de throttling ou des blacklistings par les services cloud et les CDN, entraînant des pertes de disponibilité structurelle et donc une baisse du référencement.
Comment différencier trafic humain et bots IA
Il n'existe pas de méthode unique, mais une combinaison de signaux est efficace. Commencez par analyser les patterns comportementaux : durée moyenne de session, séquence de pages, exécution JavaScript, événements utilisateur (scrolls, mouvements de souris). Les bots IA tentent d'imiter ces signaux, mais présentent souvent une uniformité dans la latence, des timings trop réguliers ou une absence subtile de micro-interactions.
Au plan réseau, surveillez la répartition des IP, ASN et l'utilisation d'IP résidentielle ou de datacenters. Les bots IA sophistiqués se reposent parfois sur des réseaux résidentiels compromis ou des services de proxy rotatifs ; leur empreinte ASN peut être dispersée mais présente des anomalies temporelles (floods à heures proches).
Du côté serveur, exploitez les logs complets (server access logs, web application firewall logs) et corrélez-les avec les données côté client (Google Analytics/GA4, serveur-side events). Sur WordPress, WooCommerce et PrestaShop, activez le logging détaillé des requêtes critiques (checkout, forms, REST API) pour repérer des patterns répétitifs.
Mesures techniques préventives à mettre en place
La prévention repose sur des couches successives. Avant tout, gardez vos systèmes à jour : CMS, plugins, thèmes et extensions. Les bots profitent souvent d'expositions connues et de endpoints mal configurés. Ensuite, appliquez le principe du moindre privilège : restreignez les API publiques, limitez l'accès aux endpoints d'administration par IP ou par authentification forte.
Installez et configurez un Web Application Firewall (WAF) capable d'analyse comportementale. Un WAF moderne permet de bloquer ou défier des requêtes suspectes sans impacter l'utilisateur légitime. Combinez-le avec des règles rate-limiting et des quotas par IP/route pour amortir les rafales de crawls malveillants.
Enfin, activez des outils d'empreinte client (fingerprinting) et de challenge progressif : captchas adaptatifs, tests JavaScript, analyse des ressources chargées. Ces mesures augmentent le coût pour un bot d'émuler correctement un utilisateur, tout en permettant aux visiteurs légitimes d'accéder à votre contenu.
Impacts spécifiques pour WordPress, WooCommerce et PrestaShop
Sur WordPress, les plugins de recherche et les REST API exposées sont des cibles courantes. Désactivez REST endpoints inutiles, limitez les capacités de commentaires et surveillez l'usage de plugins populaires susceptibles d'être abusés. Les extensions e-commerce ajoutent des routes sensibles ; faites particulièrement attention aux webhooks et aux pages de paiement.
Pour WooCommerce, protégez les pages de paiement et API d'ordres par des mécanismes anti-bot dédiés. Paramétrez des seuils de vérification pour tentatives de commande répétées et vérifiez systématiquement les adresses IP et données de facturation inhabituelles. La gestion correcte des sessions est cruciale pour éviter des comptes fantômes et des faux paniers qui faussent vos métriques.
PrestaShop 1.7+ expose des points d'intégration module/contrôleur qui peuvent être scrutés automatiquement. Assurez-vous que vos modules proviennent de sources fiables, mettez en place des règles mod_security si votre hébergeur le permet, et surveillez les formulaires publics et les scripts d'import/export.
Surveillance et réponses opérationnelles en continu
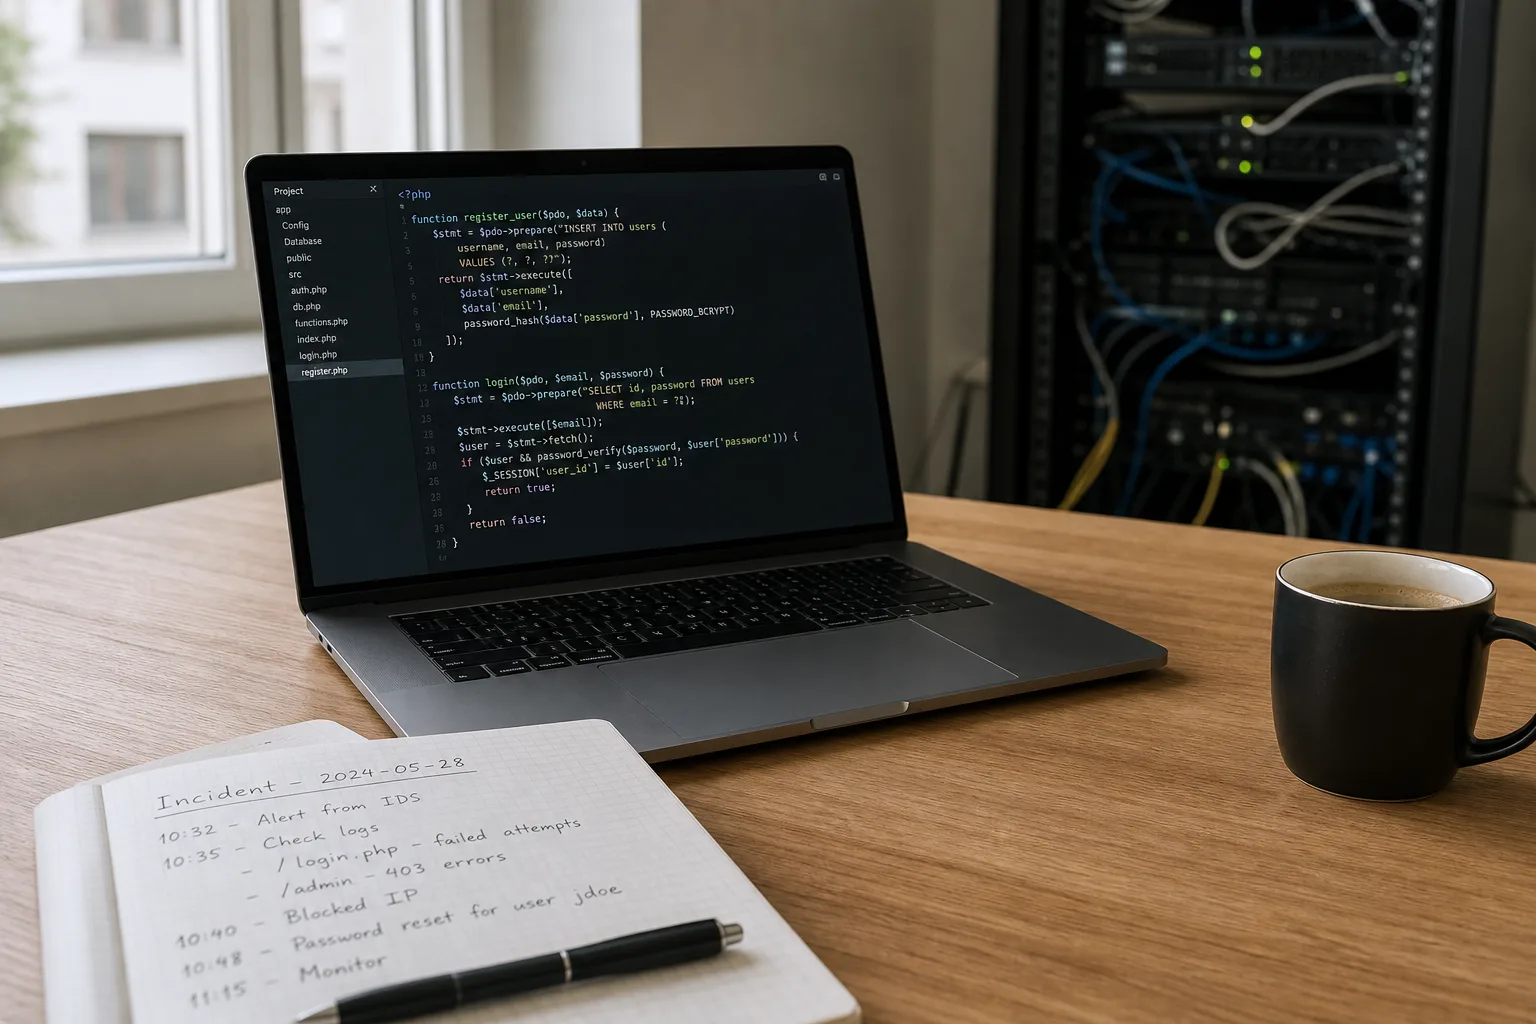
La détection est un processus continu. Configurez des alertes sur des metriques clefs : hausse soudaine du taux de pages vues par session, écarts importants entre analytics côté client et logs serveur, augmentation des requêtes 4xx/5xx. Utilisez des outils de corrélation SIEM si votre environnement l'autorise pour relier événements réseau, logs applicatifs et alertes WAF.
Quand vous identifiez un bot IA nuisible, intervenez selon un plan gradué : restreindre accès (challenges HTTP, blocage d'ASN suspect), relever les règles de rate-limit, isoler les endpoints compromis, et si besoin déployer une règle spécifique dans le WAF. Conservez des snapshots et backups avant toute opération intrusive pour pouvoir revenir en arrière en cas d'impact sur les utilisateurs.
Mesures humaines et process à privilégier
La technologie ne suffit pas sans process. Formez vos équipes marketing et produit à reconnaître les signaux d'injection de trafic automatisé pour qu'elles évitent d'optimiser des campagnes basées sur du bruit. Documentez vos règles d'exception (quand autoriser un proxy, comment traiter un ASN partagé) et centralisez la prise de décision pour éviter des blocages inutiles.
Collaborez avec votre hébergeur, CDN et fournisseurs de sécurité (comme Securantis, lorsque pertinent) pour bénéficier d'un contexte global sur les attaques en cours et les listes de menaces partagées. Un intervenant externe peut aussi aider à trier les faux positifs et définir une stratégie durable sans perturber l'expérience client.
Checklist pratique (à appliquer dès aujourd'hui)
-
Mettez à jour CMS, plugins et thèmes et sauvegardez avant toute modification.
-
Activez un WAF et configurez des règles de rate-limiting sur endpoints sensibles.
-
Collectez et corrélez logs serveur et analytics côté client pour identifier la pollution des données.
-
Restreignez REST APIs et endpoints d'administration par IP et authentification forte.
-
Surveillez les pages de paiement et configurez des défis adaptatifs pour les formulaires critiques.
-
Élaborez un plan d'intervention documenté et prévoyez des sauvegardes régulières.
Conséquences SEO à moyen terme et bonnes pratiques éditoriales
À moyen terme, la présence continue de bots IA dans votre trafic peut altérer la qualité des signaux que vous envoyez aux moteurs de recherche. Pour limiter l'impact, privilégiez des métriques robustes : taux de conversion nettoyé (après filtrage), performances serveur, qualité des backlinks réels et engagement mesuré par actions significatives (achats, inscriptions, téléchargements).
Côté contenu, gardez une pratique éditoriale claire : publiez des pages bien structurées, évitez le baiting pour bots (pièges à clic artificiels), et favorisez des formats qui nécessitent une interaction réelle (contenu personnalisé après authentification, outils interactifs côté serveur). Ces éléments favorisent un trafic qualifié et réduisent la valeur des clics automatisés.
Conclusion et priorités pour les propriétaires de sites
Les bots IA ne sont pas une menace théorique : ils modifient la qualité des données et peuvent, s'ils sont nombreux, dégrader le référencement et la disponibilité de votre site. Face à eux, la meilleure stratégie combine prévention technique, surveillance continue et process humains bien définis. Priorisez les mises à jour, la sauvegarde régulière, la limitation d'accès aux endpoints critiques et l'emploi d'un WAF capable d'analyse comportementale.
Pour les e-commerces ou sites WordPress/PrestaShop, protégez particulièrement les pages d'achat et les API. Si vous doutez de l'origine d'un trafic ou si vos métriques changent brusquement, demandez une expertise et conservez toujours des backups pour un retour arrière rapide. Une action mesurée, fondée sur données corrélées, préservera à la fois vos performances SEO et l'expérience utilisateur.