

Warum KI‑Bots 2026 für SEO wichtig sind
Bis 2026 haben sich KI‑Bots weiterentwickelt: Sie führen JavaScript aus, simulieren komplexe Nutzerinteraktionen und erzeugen dadurch Signale, die Analytics und Suchmaschinen anders bewerten als früher. Diese Veränderung erschwert die präzise Wahrnehmung von echtem Nutzerengagement.
Für Seitenbetreiber bedeutet das: Sie müssen automatischen Lärm von wertvollen Interaktionen trennen und die Integrität der Signale schützen, die Ranking‑Algorithmen verwenden. Auf falschen Daten beruhende Entscheidungen können teure und ineffektive Maßnahmen nach sich ziehen.
Konkrete Risiken für organisches Ranking
KI‑Bots können SEO auf verschiedene Weise schaden. Erstens verunreinigen sie Analytics: aufgeblähte Seitenaufrufe, verzerrte Absprungraten und falsche Conversion‑Daten führen zu fehlerhaften Entscheidungen. Zweitens können anhaltend minderwertige Interaktionen von Suchalgorithmen als schlechtes Nutzererlebnis interpretiert und somit die Sichtbarkeit reduziert werden.
Drittens kann hoher automatisierter Traffic Drosselungen oder Sperren durch CDN und Hosting auslösen, was Crawl‑Raten verringert und Indexierung behindert. Zudem nutzen Bots Schwachstellen in Formularen oder APIs für Spam, was die wahrgenommene Qualität von Inhalten senkt.
Menschliche Besuche von KI‑Bots unterscheiden
Ein einzelner Indikator reicht nicht; die Kombination mehrerer Signale ist entscheidend. Untersuchen Sie Sitzungsdauer, Seitensequenzen, JS‑Ausführung und Mikrointeraktionen wie Scrollen oder Mausbewegungen. KI‑Bots versuchen dies zu imitieren, weisen aber oft gleichmäßige Timing‑Muster oder fehlende subtile Interaktionen auf.
Auf Netzwerkebene prüfen Sie IP‑Verteilung, ASN und ob Traffic von Wohn‑ oder Rechenzentrums‑IPs kommt. Fortgeschrittene Bots nutzen manchmal Residential‑Proxies, doch plötzliche Sprünge über viele ASNs oder rotierende Proxies bleiben verdächtig.
Korrelation von Server‑Access‑Logs mit Client‑Analytics (z. B. GA4) ist essenziell, besonders bei Zugriffen auf REST‑APIs, Checkout‑Seiten und Webhooks.
Technische Präventionsmaßnahmen
Prävention ist mehrschichtig. Halten Sie CMS, Plugins, Themes und Erweiterungen aktuell und wenden Sie Least‑Privilege‑Prinzipien an: begrenzen Sie APIs, beschränken Sie Admin‑Zugänge per IP oder durch starke Authentifizierung.
Setzen Sie eine moderne Web Application Firewall ein, die Verhaltensanalysen unterstützt, und koppeln Sie sie mit Rate‑Limiting und Kontingenten pro Route. Ergänzen Sie adaptive Herausforderungen wie CAPTCHAs, JavaScript‑Checks und Ressourcenlade‑Tests, um Bots kostspieliger zu machen.
Für risikobehaftete Endpunkte sind serverseitige Überprüfungen verlässlicher als alleinige Client‑Signale.
CMS‑spezifische Hinweise für WordPress, WooCommerce und PrestaShop
Bei WordPress sind REST‑Endpoints und viele Plugins beliebte Angriffspunkte. Deaktivieren Sie unnötige Endpoints, begrenzen Sie Kommentare und überwachen Sie Plugin‑Updates. Bei WooCommerce sichern Sie Checkout‑ und Order‑APIs; prüfen Sie wiederholte Bestellversuche und härten Sie die Session‑Verwaltung.
PrestaShop 1.7+ erfordert Kontrolle über installierte Module und exponierte Controller. Nutzen Sie mod_security oder WAF‑Regeln des Hosters, wenn verfügbar, und überwachen Sie öffentliche Formulare und Import/Export‑Skripte.
Laufende Überwachung und Incident Response
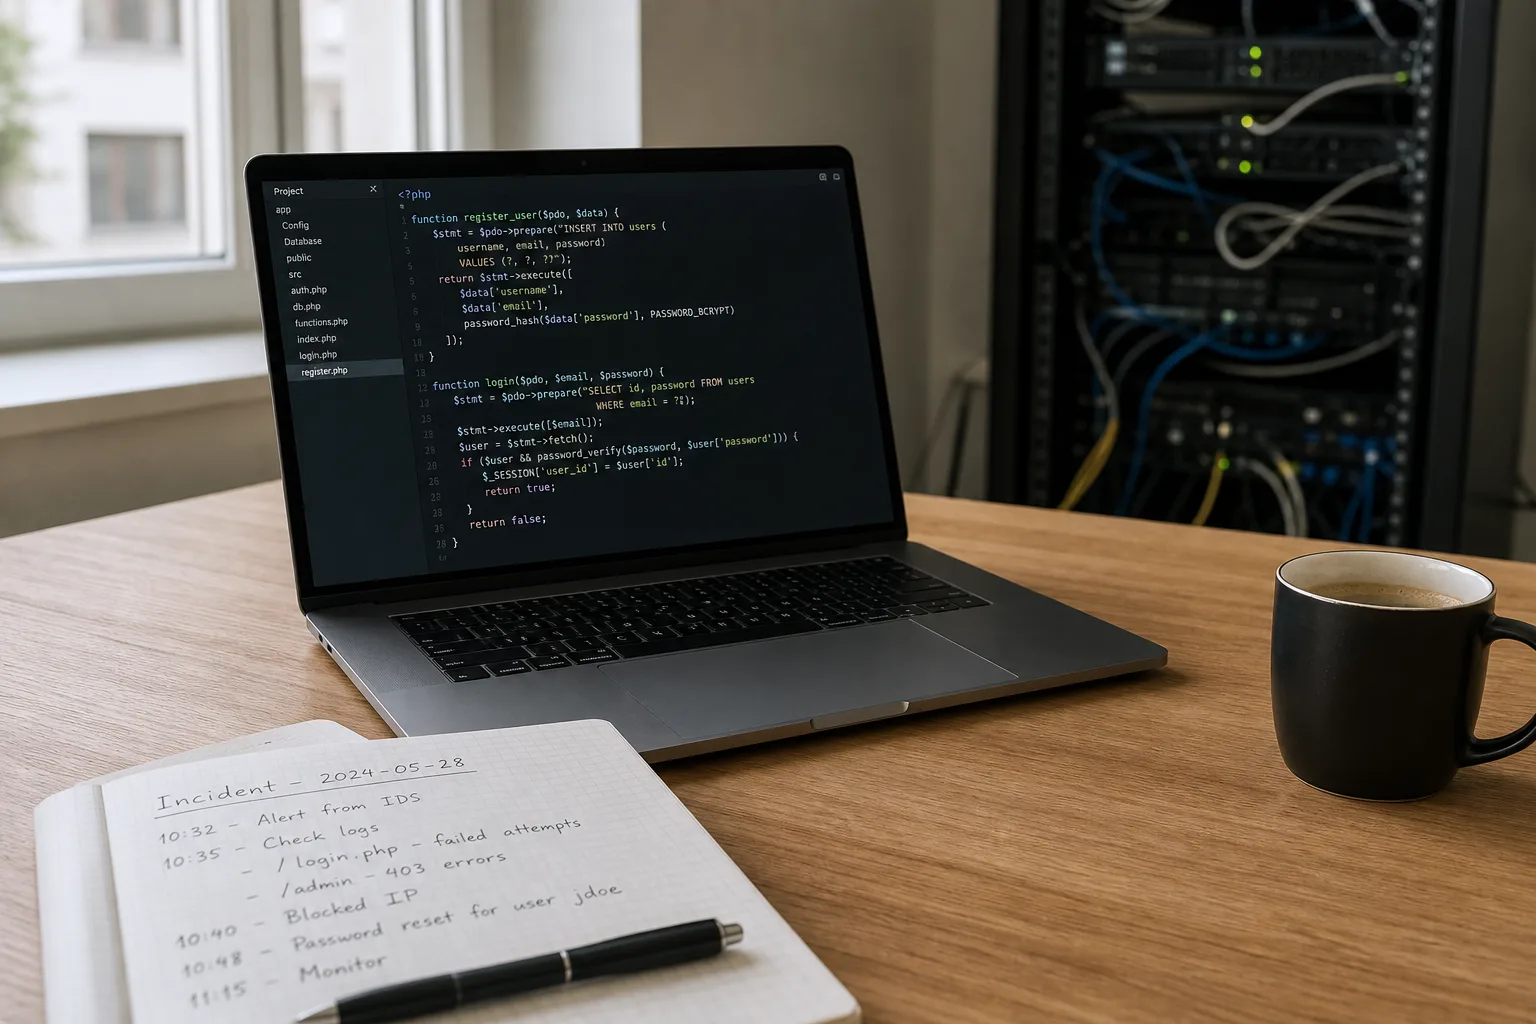
Erstellen Sie Alarme für Schlüsselmetriken: plötzliche Anstiege von Seiten pro Sitzung, Abweichungen zwischen Client‑Analytics und Server‑Logs oder Zunahme von 4xx/5xx‑Antworten. Ein SIEM hilft, Netzwerkereignisse, WAF‑Alerts und App‑Logs zu korrelieren.
Bei Feststellung schädlicher KI‑Aktivität reagieren Sie gestuft: Herausforderungen oder Blockaden einsetzen, Rate‑Limits erhöhen, betroffene Endpunkte isolieren und temporäre WAF‑Regeln definieren. Erstellen Sie vor Maßnahmen Snapshots und Backups, um Rückrolloptionen zu haben.
Menschliche Prozesse und bereichsübergreifende Abstimmung
Technik allein reicht nicht. Schulen Sie Marketing‑ und Produktteams im Erkennen von Bot‑Verkehr, dokumentieren Sie Ausnahmeregeln für legitime Proxies und zentralisieren Sie Entscheidungen zur Mitigation, um Fehlsperren zu vermeiden.
Arbeiten Sie eng mit Hosting, CDN und Sicherheitsanbietern (inklusive Securantis, wenn passend) zusammen, um Bedrohungskontext zu teilen und kollektive Threat Intelligence zu nutzen.
Praktische Checkliste (sofort umsetzen)
-
Aktualisieren Sie CMS, Plugins und Themes und erstellen Sie Backups vor Änderungen.
-
Aktivieren Sie einen WAF und konfigurieren Sie Rate‑Limiting für kritische Routen.
-
Korrelieren Sie Server‑Logs mit Client‑Analytics, um Datenverschmutzung zu erkennen.
-
Beschränken Sie REST‑APIs und Admin‑Endpunkte per IP oder starker Authentifizierung.
-
Schützen Sie Checkout‑Seiten und verwenden Sie adaptive Herausforderungen für wichtige Formulare.
-
Dokumentieren Sie einen Incident‑Response‑Plan und bewahren Sie aktuelle Backups auf.
Fazit und empfohlene nächste Schritte
KI‑Bots sind ein reales Element, das Metriken verzerren und das Ranking beeinträchtigen kann. Eine wirksame Abwehr kombiniert technische Schichten, fortlaufende Überwachung und organisatorische Prozesse, die verhindern, dass automatisierter Lärm Entscheidungen leitet.
Priorisieren Sie Updates, Backups und die Absicherung kritischer Endpunkte mit adaptiven Maßnahmen. Bei Verdacht auf eine komplexe Bot‑Kampagne holen Sie externe Expertise hinzu, um Gegenmaßnahmen feinzujustieren, ohne legitime Nutzer zu beeinträchtigen. So schützen Sie Sichtbarkeit und Nutzererlebnis nachhaltig.