

Perché i bot IA contano per il SEO nel 2026
Nel 2026 i bot basati su IA non sono più semplici crawler: eseguono JavaScript, simulano interazioni complesse e si comportano come utenti reali. Questo rende più difficile per analytics e motori di ricerca interpretare correttamente l'engagement e il valore di una pagina.
Per i proprietari di siti significa dover separare il rumore automatizzato dalle interazioni reali e proteggere i segnali che influenzano il ranking. Decisioni di contenuto basate su dati inquinati possono portare a scelte costose e inefficaci.
Rischi concreti per il posizionamento organico
I bot IA possono compromettere il SEO in diversi modi. Innanzitutto, inquinano le analytics: pagine viste gonfiate, bounce rate distorti e conversioni false che disorientano le strategie. In secondo luogo, un alto volume di interazioni di bassa qualità può essere interpretato dai motori come scarso engagement, con conseguente perdita di visibilità.
Inoltre, il traffico automatizzato massiccio può far scattare limitazioni da parte di CDN o host, riducendo la frequenza di crawl dei motori e peggiorando l'indicizzazione. I bot possono infine sfruttare form e API per inserire spam che abbassa la qualità percepita dei contenuti.
Come distinguere visite umane da bot IA
Nessun singolo indicatore è risolutivo, ma una combinazione di segnali aiuta. Analizza durata sessione, sequenze di pagina, esecuzione JS e micro-interazioni (scroll, mouse). I bot avanzati cercano di emulare questi segnali ma spesso mostrano pattern temporali troppo regolari o mancano di micro-movimenti naturali.
Osserva anche aspetti di rete come la distribuzione IP, l'ASN e l'uso di IP residenziali rispetto ai datacenter. I bot sofisticati possono usare proxy residenziali, ma picchi attraverso molte ASN o proxy rotativi restano segnali d'allarme.
Correla i log server (access logs, WAF) con i dati client (GA4 o tracciamento server-side) e monitora route sensibili come API REST, check-out e webhook.
Misure tecniche preventive da applicare
La prevenzione è stratificata. Mantieni CMS, plugin, temi ed estensioni aggiornati e applica il principio del privilegio minimo: limita le API e l'accesso all'area amministrativa mediante IP o autenticazione forte.
Usa un Web Application Firewall moderno con analisi comportamentale, insieme a rate limiting e quote per singole route. Integra sfide progressive come CAPTCHA adattativi, challenge JS e test di caricamento risorse per aumentare il costo operativo dei bot.
Per rotte critiche, prediligi controlli server-side piuttosto che affidarti solo a segnali client.
Considerazioni specifiche per WordPress, WooCommerce e PrestaShop
Su WordPress, presta attenzione agli endpoint REST e ai plugin che espongono funzionalità. Disabilita endpoint inutili e riduci le possibilità di comment spam. In WooCommerce, proteggi checkout e API degli ordini con controlli anti-bot e verifica tentativi di ordine ripetuti.
Per PrestaShop 1.7+, verifica i moduli installati e monitora i controller esposti. Se l'hosting supporta mod_security o regole personalizzate del WAF, applicale alle rotte più sfruttate.
Monitoraggio continuo e risposta agli incidenti
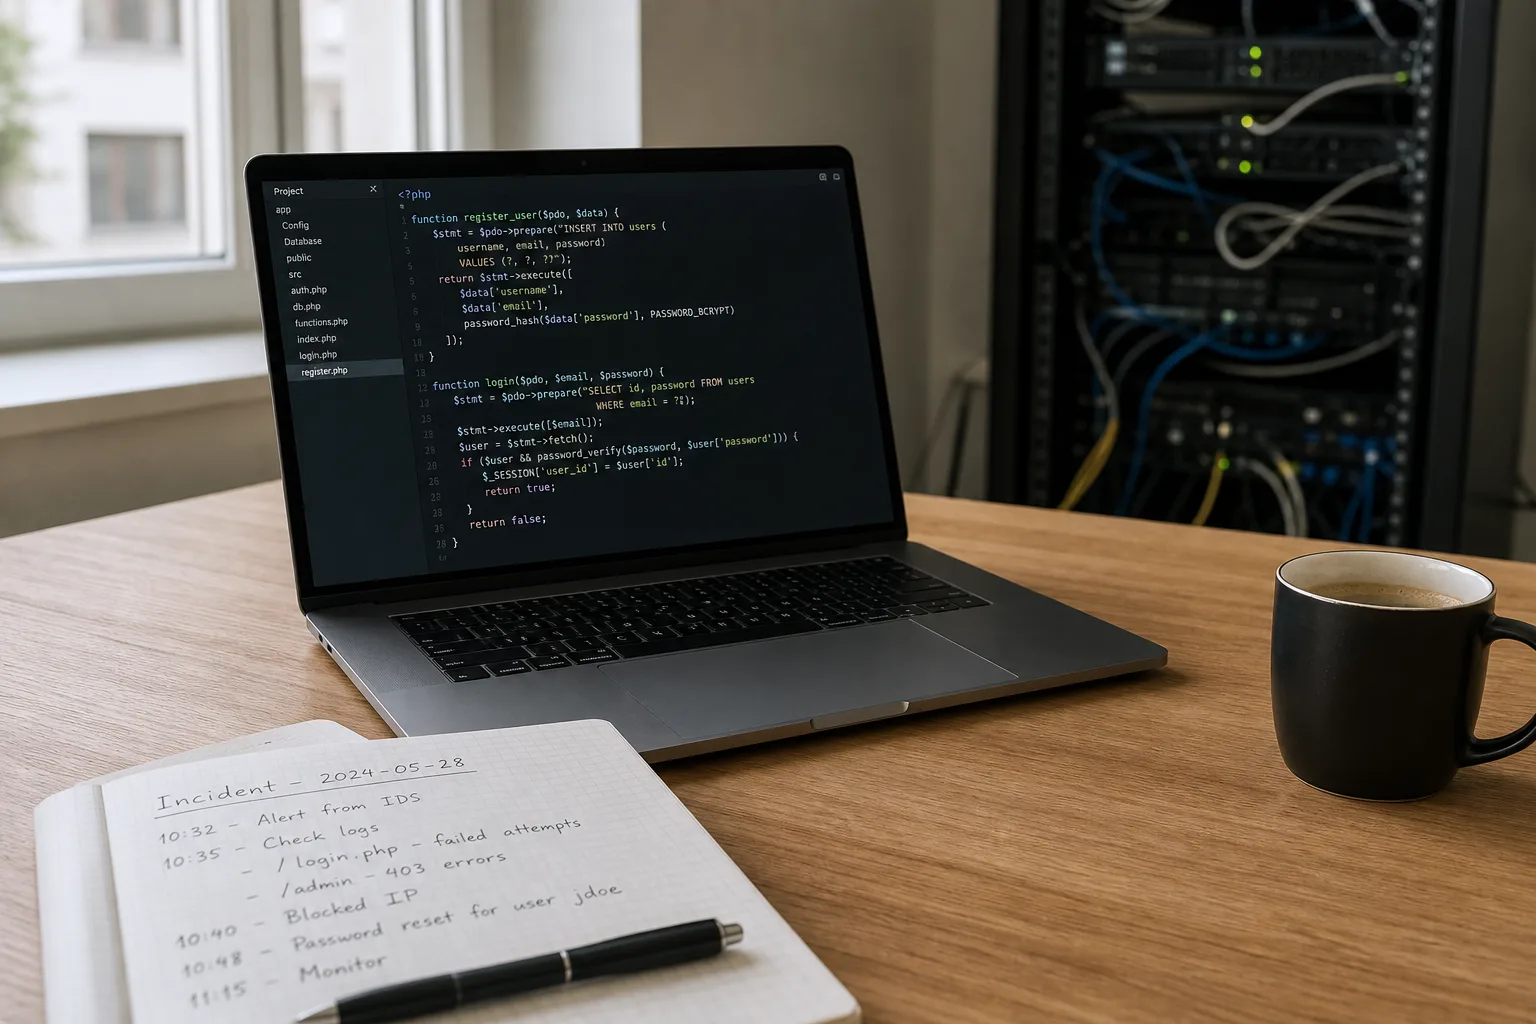
La rilevazione richiede allarmi su metriche chiave: picchi improvvisi di pagine per sessione, discrepanze tra analytics client e log server, o aumento di risposte 4xx/5xx. Un SIEM aiuta a correlare eventi di rete, alert WAF e log applicativi.
In caso di attività malevola, adotta una risposta graduata: applica challenge o blocchi, aumenta rate limits, isola gli endpoint colpiti e, se necessario, imposta regole temporanee nel WAF. Effettua snapshot e backup prima di cambiamenti ampi per poter tornare indietro.
Processi umani e coordinazione interna
La tecnologia non basta: forma i team marketing e prodotto a riconoscere il traffico generato da bot e documenta procedure di eccezione per gestire proxy legittimi. Centralizza le decisioni di mitigazione per evitare blocchi accidentali di utenti reali.
Collabora con provider di hosting, CDN e partner di sicurezza (compresi servizi come Securantis se rilevante) per condividere contesto sulle minacce e sfruttare intelligence collettiva.
Checklist pratica (da eseguire subito)
-
Aggiorna CMS, plugin e temi e salva backup prima delle modifiche.
-
Attiva un WAF e configura rate-limiting sulle rotte sensibili.
-
Correla i log server con analytics client per individuare inquinamento dati.
-
Limita le API REST e gli endpoint admin con IP o autenticazione forte.
-
Proteggi pagine di pagamento e applica sfide adattive sui form critici.
-
Documenta un piano di risposta e conserva backup recenti.
Conclusione e prossimi passi consigliati
I bot IA rappresentano un fattore concreto che può alterare metriche e posizionamento. Per contrastarli efficacemente, adotta controlli tecnici stratificati, sorveglianza continua e processi decisionali che riducano il rischio di azioni errate. Prioritizza aggiornamenti, backup e protezione degli endpoint sensibili.
Se noti variazioni improvvise nei dati o sospetti una campagna bot complessa, richiedi un'analisi specialistica per calibrare le contromisure senza compromettere l'esperienza degli utenti. Queste azioni aiuteranno a preservare la qualità del traffico e il valore delle decisioni SEO.