Pourquoi agir avec méthode plutôt que précipitation
Découvrir que votre site WordPress a été piraté provoque souvent panique et tentation d’actions rapides comme supprimer des fichiers ou changer seulement le mot de passe administrateur. Ces réactions peuvent aggraver la situation : suppression accidentelle de contenu, altération de la structure de la base de données ou dispersion de preuves utiles pour un diagnostic professionnel. Une intervention structurée préserve les chances de récupération sans perte et limite la surface d’attaque pendant le nettoyage.
Le but principal est triple : neutraliser le code malveillant, restaurer l’intégrité du site et empêcher une récidive. Dans un contexte WooCommerce ou PrestaShop intégré (comme boutiques qui utilisent WordPress pour le blog), garder les données clients intactes impose de la prudence : ne jamais manipuler la base de données en production sans sauvegarde complète et vérifiable.
Première action : isoler le site et protéger les utilisateurs
Avant toute modification, mettez le site en mode maintenance et, si possible, isolez-le réseau. Si vous utilisez un hébergement mutualisé, activez une règle dans le panneau (par exemple .htaccess/NGINX) pour restreindre l’accès par IP ou afficher une page maintenance propre. Pour une boutique WooCommerce, avertissez discrètement vos clients et désactivez temporairement les paiements pour éviter pertes financières.
Changez immédiatement les mots de passe d’accès critiques (panel d’hébergement, FTP/SFTP, base de données, comptes WordPress avec rôle administrateur) depuis un poste sain. Attention : si l’attaquant contrôle déjà ces comptes, changer un mot de passe compromis depuis le site infecté peut être inefficace. Privilégiez un accès depuis un réseau et un appareil sûrs.
Sauvegardes : la priorité absolue
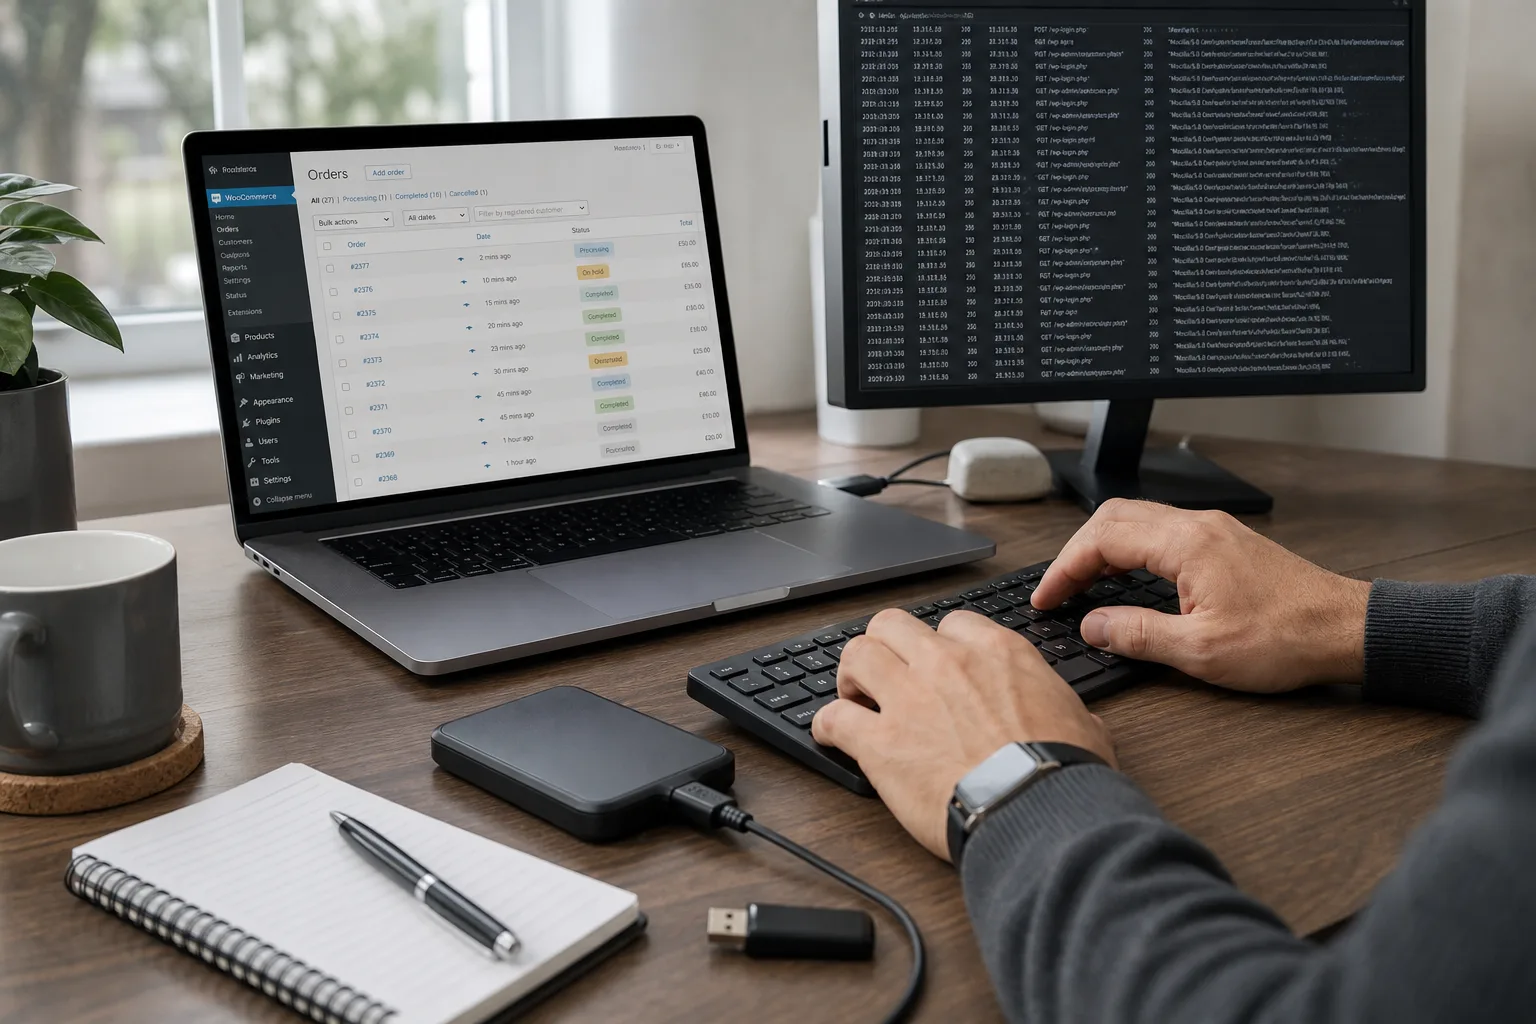
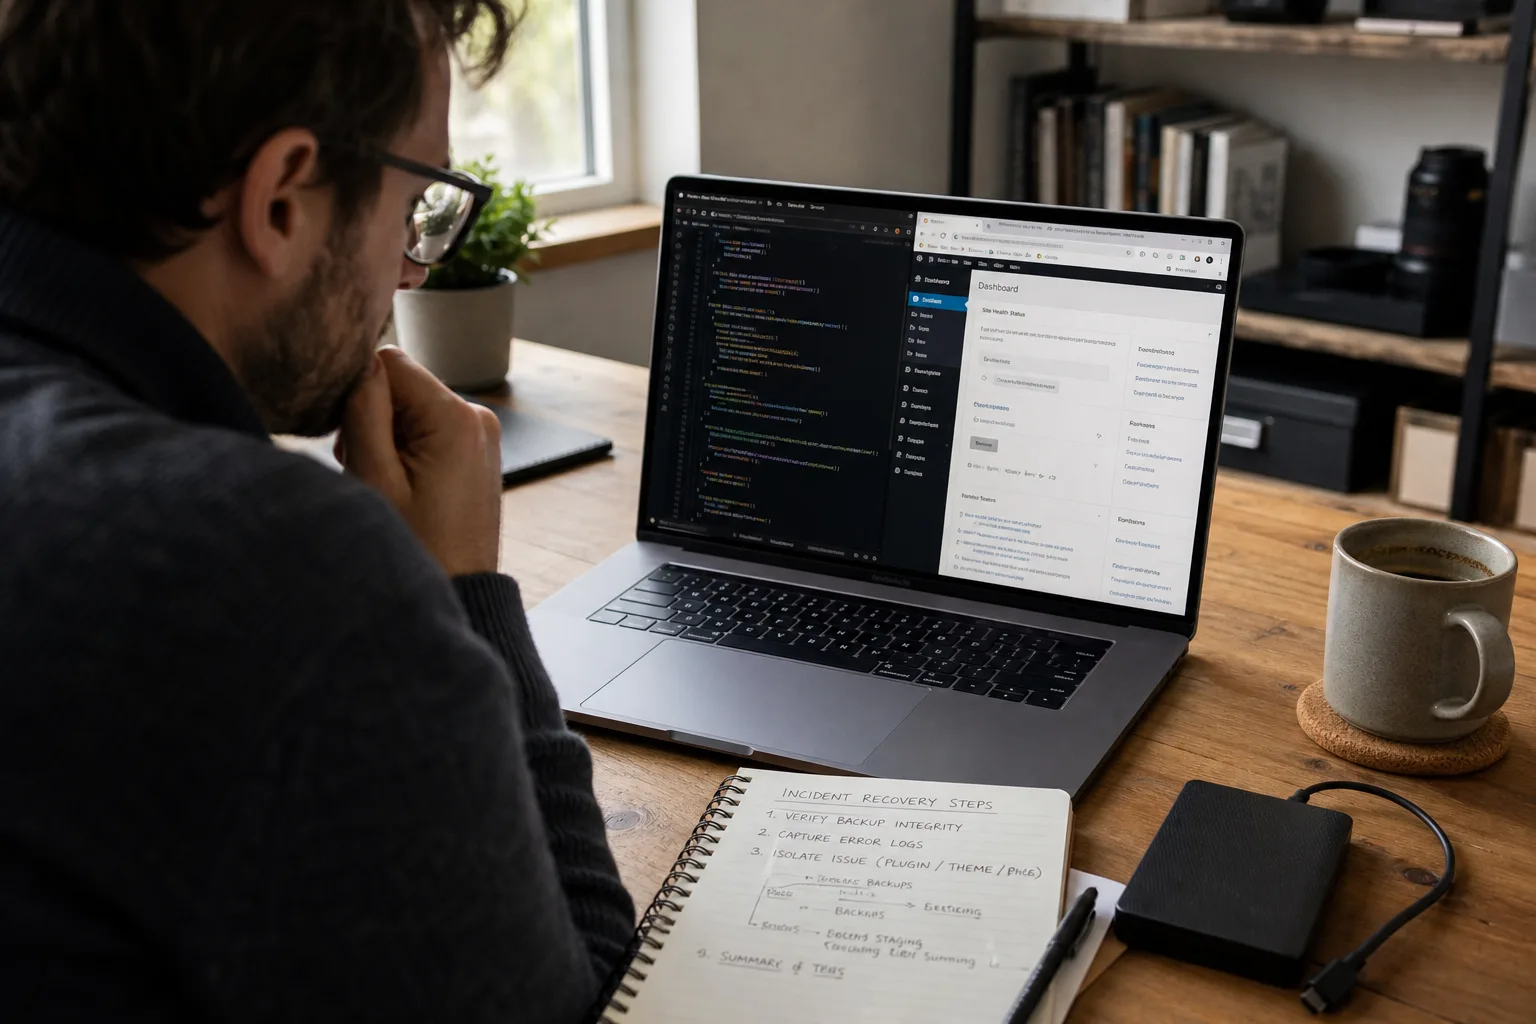
Réalisez une sauvegarde complète de l’état actuel (fichiers et base de données) avant toute suppression. Même si le site est compromis, cette copie est précieuse pour l’analyse forensique, la récupération des données et la comparaison après nettoyage. Stockez la sauvegarde hors du serveur (un disque externe ou un stockage cloud sécurisé) et conservez plusieurs versions si possible.
Ensuite, identifiez la dernière sauvegarde propre connue. Si vous disposez d’une sauvegarde antérieure au piratage, planifiez une restauration partielle ou totale ; mais n’appliquez pas cette restauration sans vérifier les changements récents et les comptes utilisateurs intervenus depuis la date de la sauvegarde.
Détection et inventaire des symptômes
Recherchez les signes classiques : fichiers modifiés récemment, nouveaux utilisateurs administrateurs, redirections inconnues, contenu injecté dans des pages, envoi massif d’e‑mails, ralentissements extrêmes. Sur WordPress, contrôlez les thèmes et plugins : examinez la date de modification et comparez les checksum des fichiers avec des copies officielles ou des dépôts.
Utilisez des outils de sécurité (scanners de fichiers PHP, signatures de malware, services d’analyse en ligne) depuis une machine sûre pour générer un rapport. Les journaux serveur (access.log, error.log) et les logs d’accès FTP/SFTP sont cruciaux pour retracer l’origine et l’étendue de l’intrusion. Si vous constatez une exfiltration de données clients, informez‑vous sur les obligations légales (RGPD) et préparez une communication adaptée.
Nettoyage des fichiers compromis
Ne supprimez pas aveuglément. Procédez par étapes : extrayez d’abord une liste des fichiers modifiés récemment et comparez-les aux versions officielles des thèmes/plugins. Pour WordPress, réinstallez les thèmes et plugins à partir des sources officielles plutôt que d’éditer les fichiers suspects à la main. Supprimez les plugins obsolètes ou inutilisés — ils constituent souvent des vecteurs d’attaque.
Si vous hébergez un site WooCommerce, gardez le dossier wp‑content/uploads intact sauf si des fichiers malveillants y ont été détectés. Les pirates cachent souvent des backdoors dans des fichiers .php uploadés ; autorisez uniquement les types de fichiers nécessaires aux utilisateurs et supprimez les fichiers exécutables inattendus.
Correction de la base de données et des comptes
Examinez la table wp_users pour détecter des comptes suspects avec rôle administrateur. Ne supprimez pas un compte avant d’avoir une sauvegarde et une trace de son activité : renommez provisoirement ou changez le mot de passe et forcez la réauthentification. Recherchez aussi des options option_value injectées dans wp_options ou du code encodé (base64) collé dans des champs de contenu.
Évitez les manipulations SQL directes sans expertise. Si vous doutez, exportez la base, travaillez hors‑ligne et réimportezz només les données validées. Pour les boutiques WooCommerce, veillez à l’intégrité des commandes et des métadonnées clients : une mauvaise manipulation peut corrompre le suivi des commandes.
Remonter la vulnérabilité d’origine
Identifier la faille est indispensable pour éviter la réinfection : plugin vulnérable, thème mal code, accès FTP non sécurisé, version PHP obsolète, ou mots de passe faibles. Exploitez les journaux et la chronologie des fichiers modifiés pour établir le vecteur. Si une vulnérabilité d’un plugin est responsable, notez la version et consultez la base de vulnérabilités (CVE, WPScan, assistants de sécurité). Remplacez ou mettez à jour le composant fautif et appliquez une stratégie de remplacement si le fournisseur ne corrige pas rapidement.
Renforcement et prévention post‑incident
Après nettoyage, durcissez le site : activez l’authentification à deux facteurs pour tous les comptes à privilèges, limitez les rôles utilisateurs, appliquez les permissions de fichiers recommandées (par exemple 644 pour fichiers, 755 pour dossiers), forcez TLS, et activez les en‑têtes HTTP de sécurité (Content‑Security‑Policy, X‑Frame‑Options). Utilisez un Web Application Firewall (WAF) ou un service CDN qui filtre le trafic malveillant.
Planifiez des mises à jour régulières et testez les mises à jour sur un environnement de staging avant production. Pour les boutiques, activez des contrôles additionnels sur les transactions et surveillez les comportements inhabituels (pics de commandes, adresses IP suspectes).
Surveillance continue et quand faire appel à un professionnel
Après la remise en ligne, maintenez une surveillance étroite pendant au moins 30 jours : contrôlez les journaux, configurez des alertes pour les modifications de fichiers et les connexions administratives, et lancez des scans automatisés réguliers. Si la compromission implique vol de clés, exfiltration de données clients, ou persistance difficile à éradiquer (backdoors multiples, accès root au serveur), faites appel à un spécialiste en réponse aux incidents ou à une équipe forensique.
Securantis peut être une ressource utile pour l’analyse des vulnérabilités et l’intégration de mesures de protection adaptées à WordPress et WooCommerce, mais n’oubliez pas qu’un audit professionnel est parfois nécessaire pour incidents complexes.
Checklist prioritaire (à exécuter dans l’ordre)
-
Effectuer une sauvegarde complète hors serveur avant toute modification.
-
Isoler le site (mode maintenance, restriction IP) et informer les parties prenantes.
-
Changer mots de passe critiques depuis un poste sûr et révoquer les sessions actives.
-
Scans et inventaire : fichiers modifiés, nouveaux utilisateurs, journaux d’accès.
-
Réinstaller thèmes/plugins depuis sources officielles et supprimer composants obsolètes.
-
Examiner et corriger la base de données en environnement sûr.
-
Appliquer correctifs, upgrades et mesures de durcissement (2FA, WAF, permissions).
-
Surveiller activement après remise en ligne et planifier un audit si nécessaire.
Conclusion
Nettoyer un site WordPress piraté sans perdre son contenu exige méthode, sauvegardes et prudence. La priorité immédiate est d’isoler et de sauvegarder l’état actuel pour préserver les preuves et permettre une restauration. Ensuite, une combinaison d’analyses ciblées, de réinstallations propres de composants, et d’examen de la base de données permet d’éliminer la majorité des infections sans effacer de données légitimes.
La prévention reste la meilleure stratégie : mises à jour, gestion stricte des comptes, sauvegardes régulières et surveillance réduisent fortement le risque et la gravité d’un incident. Pour les incidents complexes ou lorsque des données clients sensibles sont impliquées, impliquez des professionnels capables de mener une réponse forensique complète.