Warum ein strukturiertes Vorgehen wichtig ist
Die Entdeckung eines gehackten WordPress‑Sites führt oft zu hektischen Sofortmaßnahmen: Dateien löschen, nur das Admin‑Passwort ändern oder schnell ein Restore durchführen. Solche Reaktionen können Schaden anrichten – Datenverlust, Datenbankbeschädigung oder Verlust forensisch relevanter Spuren. Ein strukturiertes Vorgehen maximiert die Wiederherstellungschancen ohne Datenverlust und minimiert die Zeit, in der das System weiterhin gefährdet ist.
Ziele sind die Neutralisierung des schädlichen Codes, Wiederherstellung der Integrität und Verhinderung einer Wiederinfektion. Bei WooCommerce‑Shops oder PrestaShop‑Integrationen sind Kundendaten und Bestellhistorie besonders schützenswert: Bearbeite die Produktivdatenbank niemals ohne vollständiges, verifiziertes Backup.
Erste Maßnahme: Site isolieren und Benutzer schützen
Setze die Site in den Wartungsmodus und schränke nach Möglichkeit den Zugriff per IP ein. Auf Shared‑Hosting nutze .htaccess‑Regeln oder NGINX‑Konfigurationen. Informiere bei Shops diskret die Kundschaft und deaktiviere vorübergehend Zahlungsfunktionen, um finanzielle Schäden zu vermeiden.
Ändere sofort kritische Passwörter (Hosting‑Panel, FTP/SFTP, Datenbank, WordPress‑Administratoren) von einem sicheren Gerät. Wenn der Angreifer bereits Kontrolle hat, ist ein Passwortwechsel von einem kompromittierten System wirkungslos; stets ein sauberes Gerät und Netzwerk verwenden.
Backups: die wichtigste Absicherung
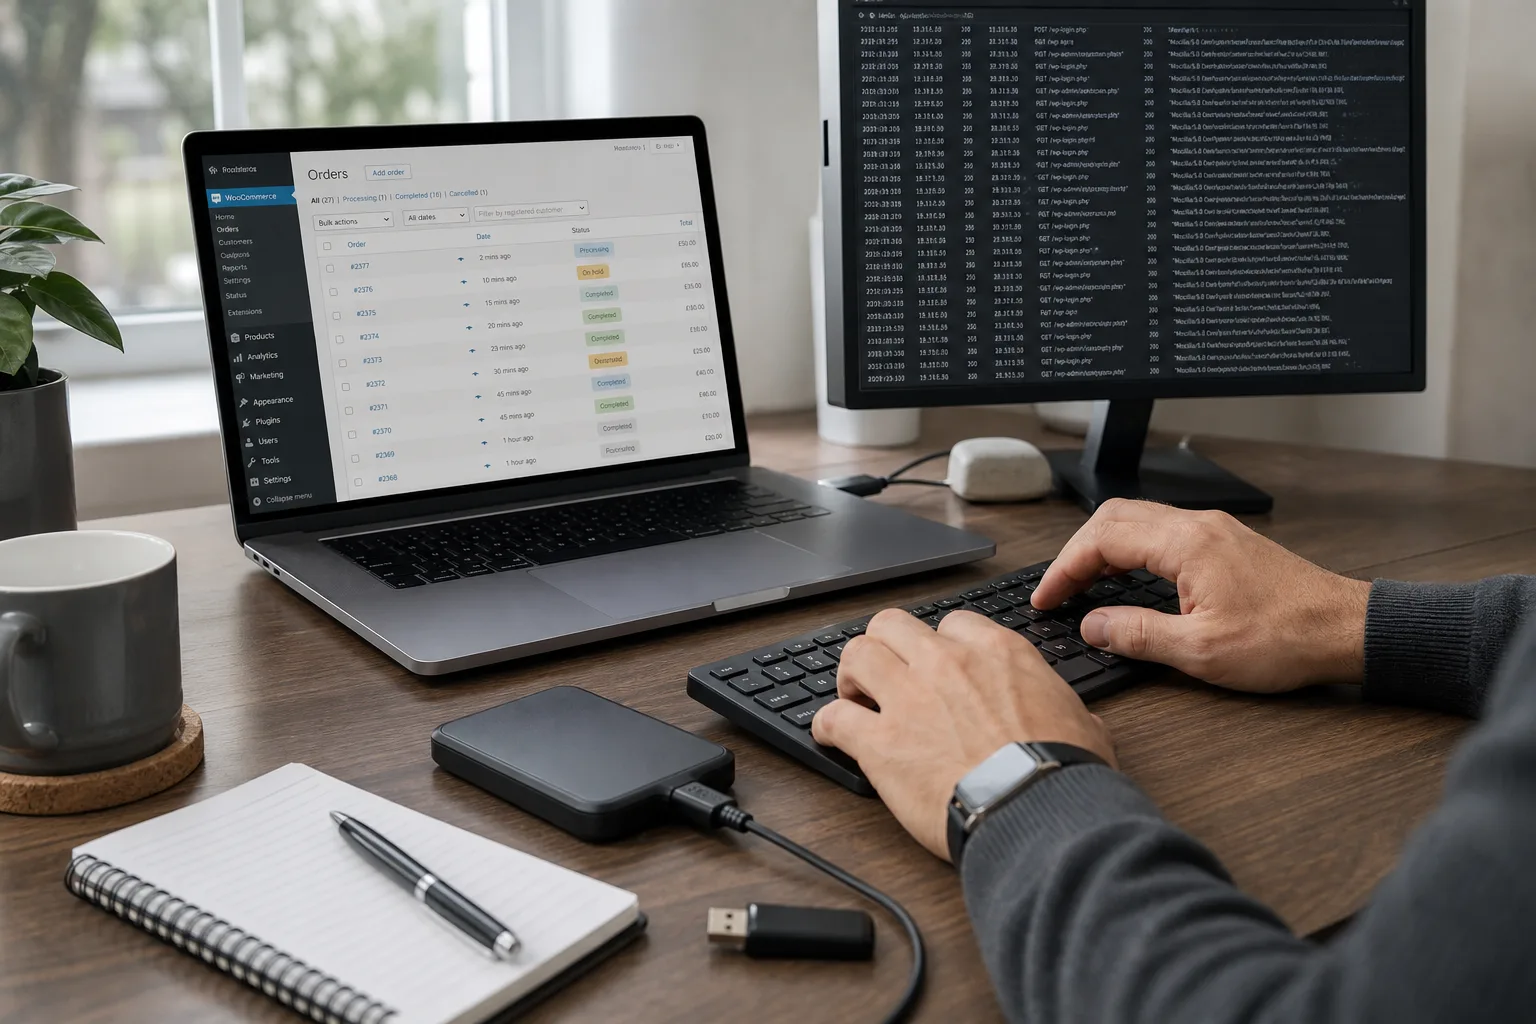
Erstelle vor allen Löschaktionen ein vollständiges Backup von Dateien und Datenbank. Selbst ein kompromittiertes Abbild ist für Forensik, Wiederherstellung und Vergleiche nach der Bereinigung wertvoll. Lagere Backups außerhalb des Servers (externe Festplatte oder sicheres Cloud‑Storage) und behalte mehrere Versionen.
Finde das letzte bekannte saubere Backup. Wenn eine Rücksicherung möglich ist, plane sie sorgfältig, damit keine legitimen Inhalte oder Bestellungen verloren gehen, die seit dem Backup entstanden sind.
Symptome erkennen und inventarisieren
Achte auf typische Indikatoren: kürzlich geänderte Dateien, neue Admin‑Accounts, unerklärliche Weiterleitungen, injizierter Inhalt, massiver Mailversand oder starke Performancedegradation. Bei WordPress prüfe Themes und Plugins: Dateidaten vergleichen und Checksums gegen offizielle Pakete prüfen.
Führe Sicherheitsscanner und Integritätsprüfungen von einer sauberen Workstation durch, um Berichte zu erzeugen. Server‑Logs (access.log, error.log) sowie FTP/SFTP‑Logs sind essenziell, um den Angriffsweg zu rekonstruieren. Bei Datenabfluss von Kundendaten kläre rechtliche Meldepflichten wie DSGVO.
Dateien sicher bereinigen
Lösche nicht wahllos. Erstelle eine Liste jüngst veränderter Dateien und vergleiche sie mit den offiziellen Versionen. Bei WordPress am besten Themes und Plugins aus offiziellen Quellen neu installieren, statt einzelne Dateien zu editieren. Entferne veraltete oder ungenutzte Plugins, die häufig als Einstieg dienen.
Uploads können Backdoors verbergen, besonders in wp‑content/uploads. Bewahre legitime Medien, entferne unerwartete ausführbare Dateien und beschränke erlaubte Upload‑Typen. Verhindere PHP in Upload‑Ordnern. Bei WooCommerce unbedingt auf das Vorhandensein von Auftrags‑Anhängen achten, damit keine Bestellinfos verloren gehen.
Datenbank und Benutzerkonten bereinigen
Prüfe wp_users auf verdächtige Admin‑Accounts. Lösche ohne Backup und Aktivitätsnachweis keine Konten; stattdessen temporär umbenennen oder Passwort ändern und Sitzungen zwangsbeenden. Suche nach obfuskiertem Code (base64) in wp_options oder Beitragsinhalten.
Vermeide rohe SQL‑Änderungen ohne Erfahrung. Exportiere die DB, arbeite offline, verifiziere Änderungen und importiere sie dann wieder. Bei Shops achte auf Konsistenz von Bestellungen und Metadaten, damit die Transaktionshistorie erhalten bleibt.
Ursache analysieren
Die Ursache zu kennen verhindert Wiederholung: verwundbares Plugin, unsicheres Theme, geleakte FTP‑Zugangsdaten, veraltete PHP‑Version oder schwache Passwörter. Nutze Logs und Dateichronologie zur Rekonstruktion. Wenn ein Plugin verantwortlich ist, dokumentiere Version und prüfe Vulnerability‑Datenbanken (CVE, WPScan). Ersetze nicht gewartete Komponenten.
Härtung nach der Wiederherstellung
Nach der Säuberung härte das System: aktiviere Zwei‑Faktor‑Authentifizierung für privilegierte Konten, setze Prinzipien der minimalen Rechtevergabe durch, verwende empfohlene Datei‑Berechtigungen (644 Dateien, 755 Ordner), zwinge TLS und aktiviere Security‑Header. Setze einen Web Application Firewall (WAF) oder CDN‑Filter ein.
Plane regelmäßige Updates und teste sie in einer Staging‑Umgebung vor Produktiv‑Deployment. Für Shops implementiere zusätzliche Betrugschecks und überwache ungewöhnliche Bestellmuster.
Kontinuierliche Überwachung und wann Experten nötig sind
Überwache intensiv mindestens 30 Tage nach Wiederinbetriebnahme: prüfe Logs, richte Alerts für Dateiveränderungen und Admin‑Anmeldungen ein und führe regelmäßige Scans durch. Bei Anzeichen für Datenabfluss, persistente Backdoors oder Root‑Zugriff beauftrage umgehend ein Incident‑Response‑ oder Forensik‑Team.
Securantis bietet Unterstützung beim Scannen von Schwachstellen und Einführen von Schutzmaßnahmen für WordPress und WooCommerce, doch komplexe Vorfälle erfordern oft externe forensische Expertise.
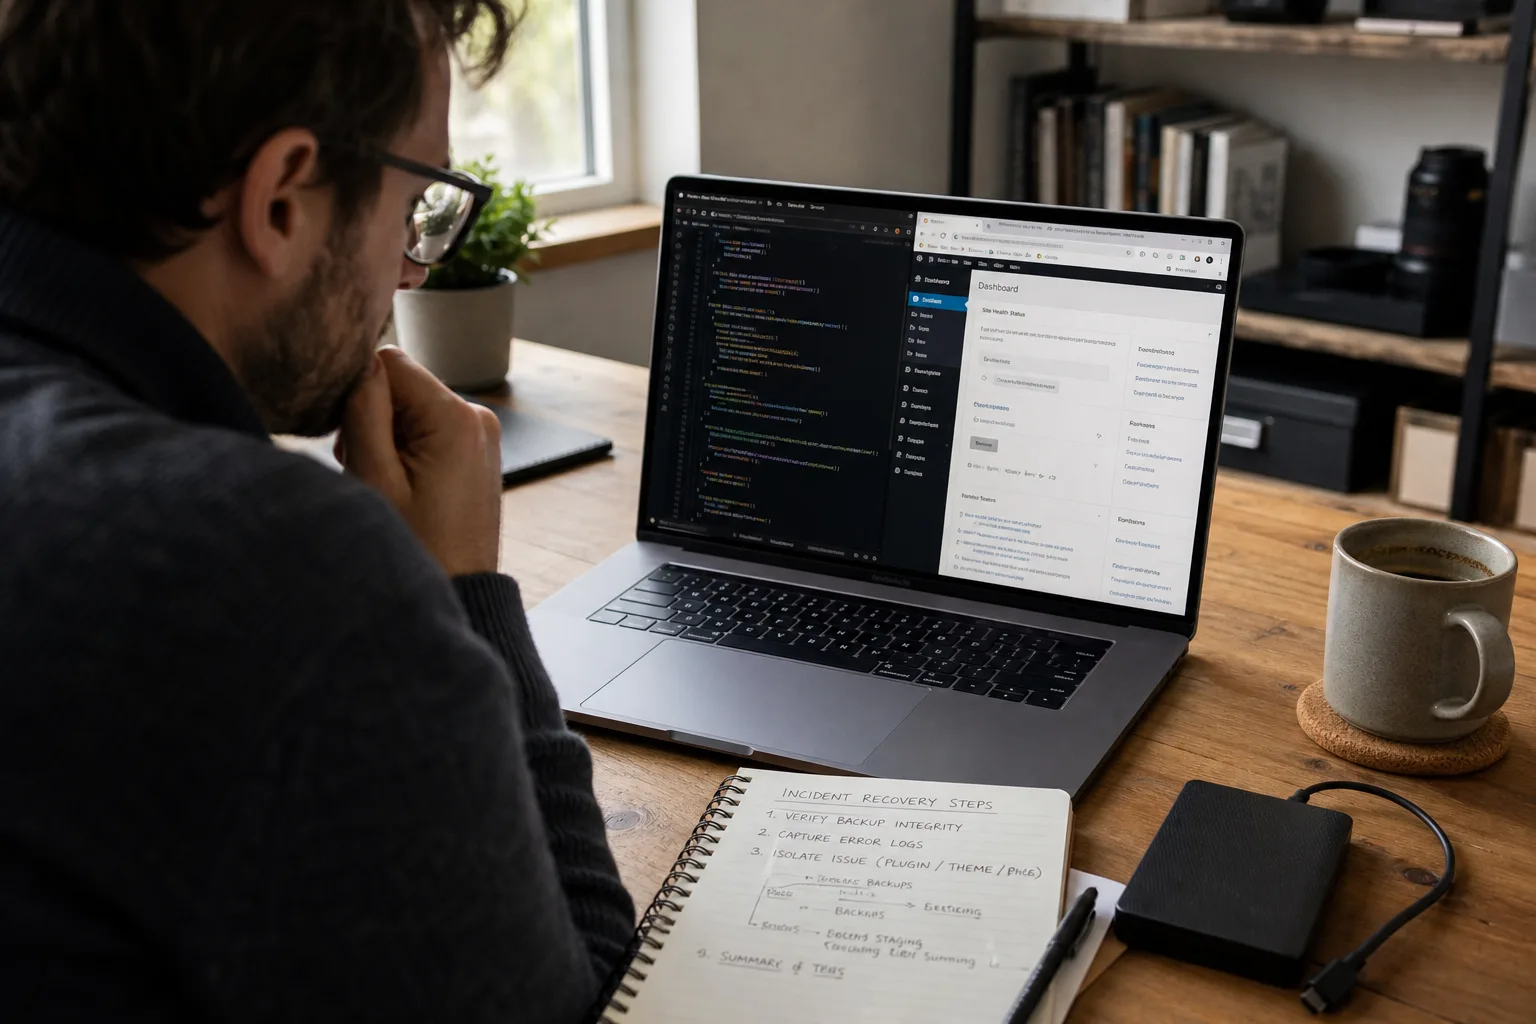
Prioritäre Checkliste (in dieser Reihenfolge ausführen)
-
Vor Änderungen ein komplettes Off‑Server‑Backup von Dateien und Datenbank anfertigen.
-
Site isolieren (Wartungsmodus, IP‑Sperre) und Stakeholder informieren.
-
Kritische Passwörter von einem sauberen Gerät ändern und Sessions widerrufen.
-
Inventar: Scans, Liste geänderter Dateien, neue Nutzer und Log‑Review.
-
Themes/Plugins aus offiziellen Quellen neu installieren und veraltete Komponenten entfernen.
-
Datenbank in einer sicheren Offline‑Umgebung prüfen und korrigieren.
-
Patches, Updates und Härtungsmaßnahmen (2FA, WAF, Berechtigungen) anwenden.
-
Nach der Wiederherstellung intensiv überwachen und ggf. Audit einplanen.
Fazit
Ein gehacktes WordPress sauber zu bekommen, ohne Daten zu verlieren, erfordert disziplinierte Schritte: isolieren, sichern, analysieren, bereinigen und härten. Backups und Logs sind essentielle Ressourcen für Wiederherstellung und Prävention. Das Neuinstallieren von Komponenten aus vertrauenswürdigen Quellen und das Validieren von Datenbankänderungen reduziert das Risiko unbeabsichtigten Datenverlusts.
Vorbeugung ist die beste Verteidigung: zeitnahe Updates, strikte Kontoverwaltung, regelmäßige Backups und kontinuierliche Überwachung minimieren die Wahrscheinlichkeit und den Schaden von Sicherheitsvorfällen. Bei Unsicherheiten oder sensiblen Daten sollte man Fachleute für Incident Response hinzuziehen.