Introduction
Une boutique WooCommerce compromise peut entraîner vol de clients, perte de chiffre d’affaires et atteinte à la réputation. La détection précoce et une réponse structurée sont essentielles pour limiter l’impact. Cet article détaille sept signes fréquents d’une compromission, explique pourquoi ces indices doivent alerter, puis propose une feuille de route pratique pour sécuriser et restaurer votre boutique.
1. Modifications inattendues du catalogue ou des prix
Si des produits apparaissent, disparaissent ou voient leurs prix modifiés sans action de votre équipe, il s’agit d’un signal fort. Les attaquants cherchent parfois à vendre des produits frauduleux, à manipuler des promotions pour capter des paiements, ou à dissimuler des exfiltrations de données en créant des éléments difficiles à tracer.
Vérifiez l’historique des modifications dans WordPress, inspectez les comptes administrateurs et cherchez des tâches planifiées (cron) suspectes. Dans WooCommerce, des extensions mal codées peuvent aussi modifier le catalogue : isolez les extensions récemment ajoutées ou mises à jour et testez-les hors production.
2. Paiements ou commandes anormales
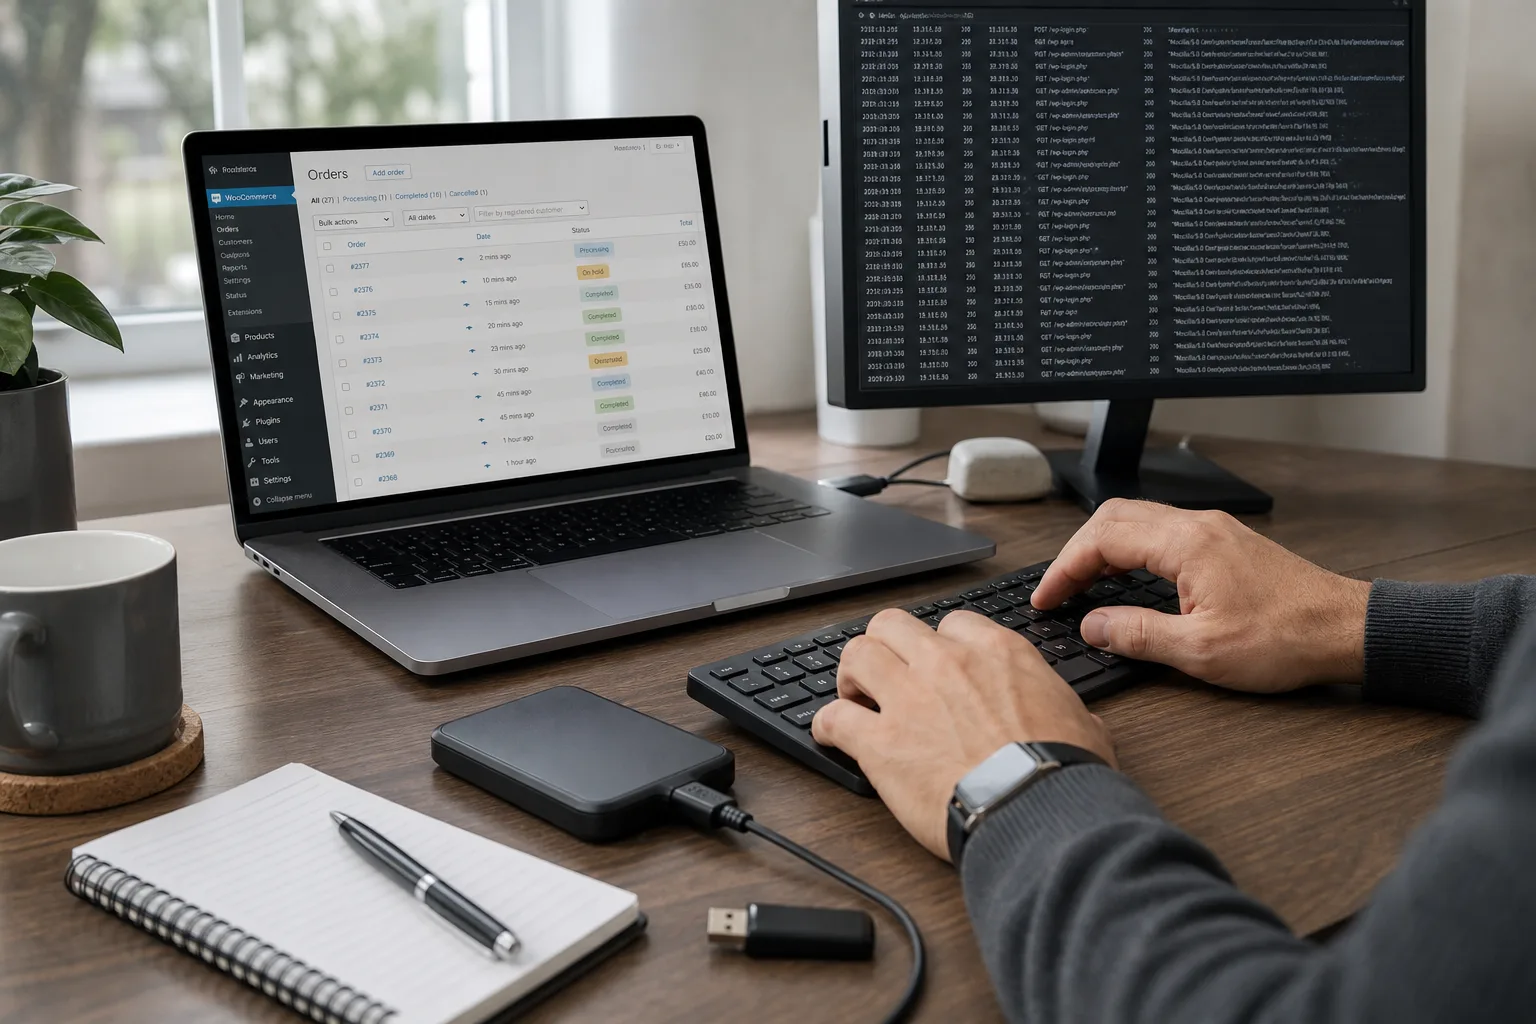
Des commandes en masse depuis des comptes inconnus, des tentatives de paiement échouées répétées, ou des redirections vers des passerelles de paiement non autorisées indiquent une manipulation. Les fraudeurs peuvent injecter des formulaires de paiement alternatifs pour capter les données de cartes.
Surveillez les logs du serveur et du gateway de paiement pour corréler les IP, les User-Agent et les timestamps. Si vous suspectez une fuite de données de paiement, informez immédiatement votre PSP (prestataire de services de paiement) et suivez les obligations légales du pays (notification, conservation des preuves).
3. Pages ou contenus étrangers insérés dans le site
L’ajout de pages contenant spam, liens vers des sites malveillants ou scripts étrangers est un comportement courant après intrusion. Ces pages servent au référencement abusif (SEO spam) ou à la distribution de malware.
Passez en revue la liste des pages et des articles, y compris les brouillons, puis inspectez les fichiers du thème et des plugins pour modifications récentes. Utilisez des outils de comparaison (diff) pour détecter les fichiers modifiés et restaurez les versions saines depuis des sauvegardes vérifiées.
4. Comportement inhabituel des performances ou erreurs serveur
Une augmentation soudaine du trafic, des pics CPU, ou des erreurs 500 fréquentes peuvent traduire une activité malveillante : botnets, brute force, ou scripts miniers. Ces signes peuvent également provenir d’un code compromis ou d’un plugin vulnérable.
Activez la surveillance des ressources serveur et conservez les métriques historiques pour repérer les anomalies. Limitez temporairement l’accès (mode maintenance ou mise en file d’attente) si les performances empêchent toute gestion. Assurez-vous que les sauvegardes ne sont pas elles-mêmes compromises avant toute restauration.
5. Comptes utilisateurs ou administrateurs inconnus
La présence d’un utilisateur avec rôle administrateur que vous n’avez pas créé est une alerte majeure. Les attaquants essaient souvent de garder un accès persistant par la création d’un backdoor ou d’un compte discret.
Désactivez immédiatement ces comptes et changez les mots de passe des comptes légitimes. Activez l’authentification multifacteur (MFA) pour tous les comptes avec des privilèges élevés et limitez l’accès à l’IP lorsque possible. Considérez une révision des rôles et permissions pour suivre le principe du moindre privilège.
6. Fichiers ou scripts inconnus sur le serveur
Des fichiers PHP placés dans wp-content/uploads, des tâches cron personnalisées, ou des exécutables étrangers peuvent être des backdoors. Certains malwares se dissimulent dans des fichiers aux noms proches de ceux du noyau ou de plugins.
Scannez le système de fichiers avec un outil de sécurité fiable, en comparant les sommes de contrôle (hash) des fichiers core et des plugins connus. Isolez et supprimez les fichiers suspects dans un environnement de quarantaine, puis restaurez depuis des sauvegardes propres. Ne laissez pas de fichiers exécutables non contrôlés dans les dossiers publics.
7. Alertes des outils de sécurité ou des clients
Des rapports de clients qui reçoivent des emails frauduleux de votre domaine, ou des avertissements provenant d’outils comme Google Search Console, sont des signes que quelque chose ne va pas. Les listings frauduleux peuvent aussi mener à un déclassement SEO rapide.
Réagissez aux alertes en priorité et documentez toutes les communications. Retirez les contenus infectés du site, soumettez des demandes de réexamen aux moteurs de recherche après nettoyage et informez vos clients si leurs données sont compromises, conformément aux obligations légales.
Confinement immédiat : que faire tout de suite
La priorité est de contenir l’incident pour éviter une nouvelle propagation. Mettez la boutique en mode maintenance ou restreignez l’accès admin par IP. Changez les mots de passe des comptes d’administration, de la base de données et du FTP/SFTP. Si possible, désactivez temporairement les passerelles de paiement jusqu’à vérification.
Préservez les logs et captures d’écran pour une analyse ultérieure ou pour un enquêteur. Évitez de restaurer des sauvegardes sans les avoir vérifiées : vous risquez de réintroduire le vecteur d’attaque. Si le site est client-facing, rédigez un message d’interruption transparent et proportionné pour limiter l’impact réputationnel.
Étapes de nettoyage détaillées
Après le confinement, travaillez méthodiquement : 1) identifiez le point d’entrée (plugin, thème, credentials, vulnérabilité serveur), 2) supprimez ou neutralisez le code malveillant, 3) restaurez les fichiers corrompus depuis une sauvegarde saine, 4) mettez à jour le noyau, les plugins et thèmes. N’oubliez pas de vérifier les clés d’API et les intégrations externes.
Testez la boutique en environnement de staging avant toute remise en production. Exécutez des scans complets (fichiers, base de données, dépendances) et vérifiez les connexions réseau sortantes suspectes. Pour des incidents complexes, sollicitez une assistance professionnelle spécialisée en réponse aux incidents.
Prévention à moyen et long terme
La prévention repose sur plusieurs couches : maintenance régulière, sauvegardes hors site et testées, durcissement des permissions, MFA, surveillance continue et revue régulière des plugins/extensions. Pour WooCommerce, privilégiez des plugins maintenus, évitez les extensions abandonnées et limitez le nombre d’extensions actives.
Documentez vos procédures de gestion d’incident et formez votre équipe pour repérer les signes vus ici. Mettez en place une journalisation centralisée et des alertes pour les comportements anormaux. Évaluez périodiquement la sécurité de votre hébergeur et demandez des SLA de sécurité clairs.
Spécificités WooCommerce et bonnes pratiques techniques
WooCommerce manipule des données sensibles et des transactions : assurez-vous que les communications de paiement passent toujours par une passerelle PCI DSS conforme. Ne stockez jamais les données de carte sur votre serveur si votre PSP peut gérer le tokenisation. Restreignez l’accès à la base de données par des comptes aux permissions minimales et activez les connexions chiffrées (TLS).
Pour les plugins : testez les mises à jour sur une copie de la boutique, vérifiez les changelogs et retirez les modules qui ne sont plus nécessaires. Contrôlez aussi les webhooks et scripts automatisés qui pourraient être détournés pour exfiltrer des données.
Quand faire appel à un expert
Si l’attaque implique exfiltration de données clients, compromission des paiements, ou persistance que vous ne pouvez pas éradiquer, il est temps d’appeler un expert en réponse aux incidents. Un prestataire spécialisé pourra réaliser une analyse forensique, identifier le vecteur d’entrée, et produire un rapport d’incident utile pour les obligations réglementaires.
Les interventions professionnelles sont aussi recommandées si vous manquez de compétences internes pour effectuer des restaurations sans risque ou pour reprendre des opérations en toute sécurité.
Conclusion
La sécurité d’une boutique WooCommerce repose sur la vigilance et des actions concrètes : identification rapide des signes d’intrusion, confinement méthodique, nettoyage soigneux et prévention continue. En appliquant les mesures que nous avons décrites — sauvegardes régulières, mises à jour, MFA, principe du moindre privilège et surveillance — vous réduirez fortement le risque et le coût d’une compromission.
Si l’incident dépasse votre champ d’action, privilégiez une réponse professionnelle plutôt que des tentatives hasardeuses qui pourraient aggraver la situation. Pour les boutiques gérées avec des solutions comme Securantis, assurez-vous d’intégrer ces pratiques dans vos routines opérationnelles pour renforcer la résilience de votre commerce en ligne.