Introducción
Una tienda WooCommerce comprometida puede causar pérdida de ingresos, daño a la confianza de los clientes y problemas legales. La detección temprana y una respuesta organizada son clave para minimizar el impacto. Este artículo describe siete señales habituales de compromiso, por qué importan y una ruta práctica para asegurar y restaurar tu tienda.
1. Cambios inesperados en productos o precios
Añadidos, eliminaciones o modificaciones de precios sin intervención humana son señales claras. Los atacantes pueden publicar productos fraudulentos, manipular promociones para desviar pagos o enmascarar la exfiltración de datos con cambios ruidosos en el catálogo.
Revisa el historial de revisiones en WordPress, audita la actividad de cuentas administrativas e inspecciona las tareas programadas (cron). Plugins defectuosos o maliciosos también pueden alterar el catálogo: aísla extensiones recientes y pruébalas en un entorno de staging.
2. Pedidos o actividad de pago anómalos
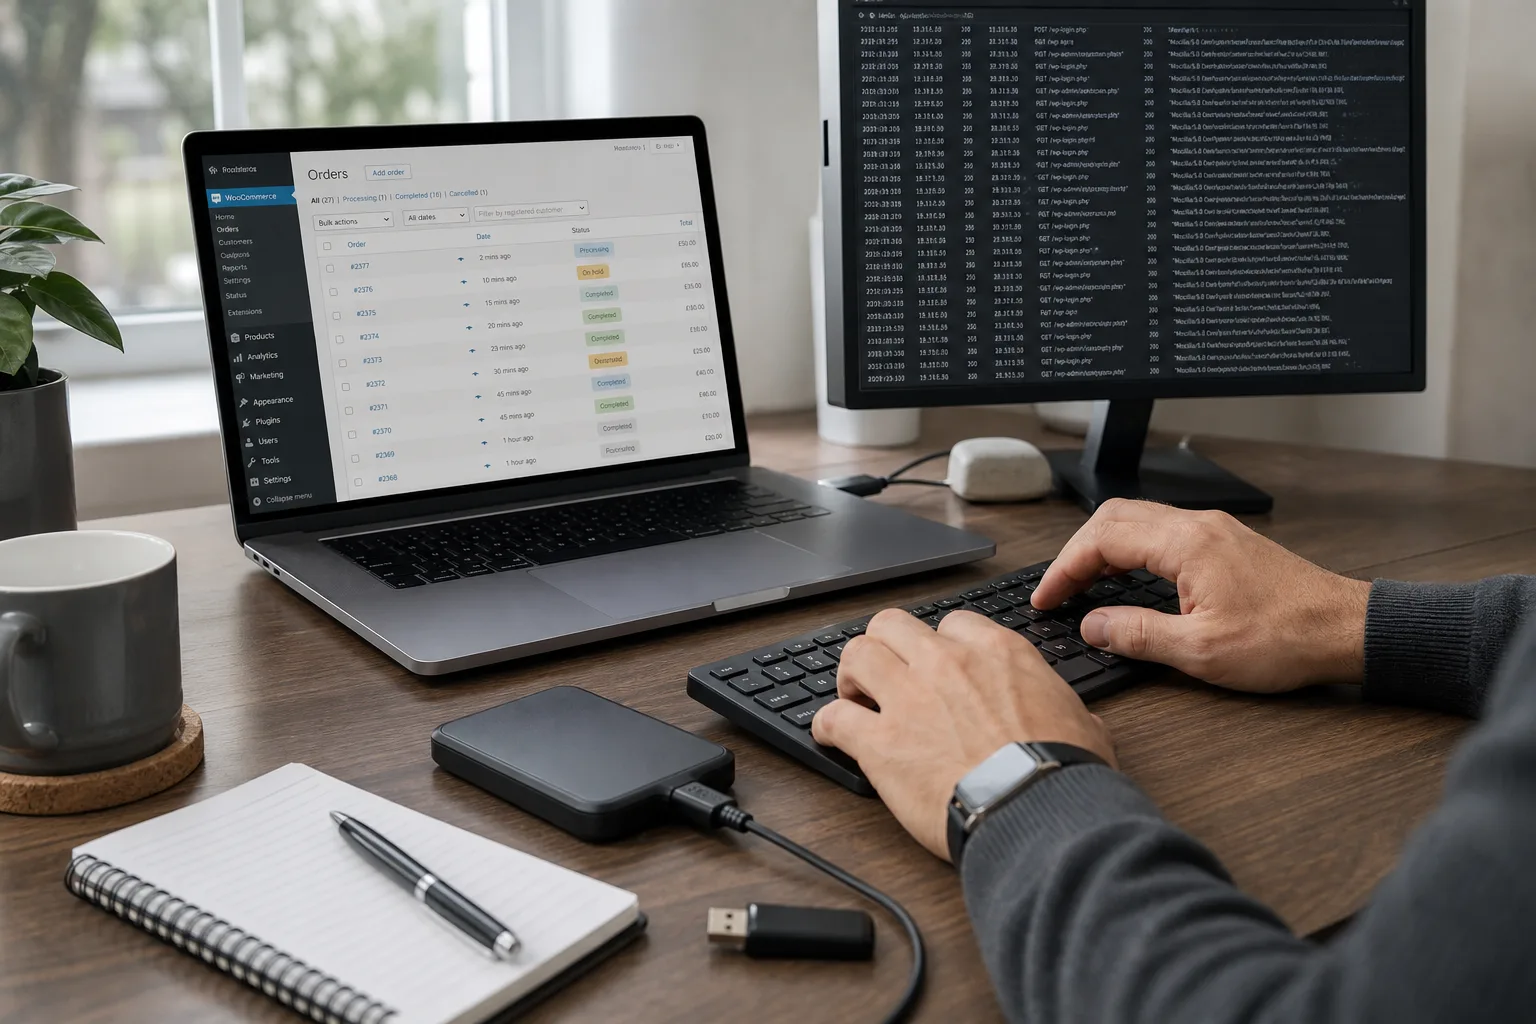
Pedidos masivos desde cuentas desconocidas, intentos de pago fallidos repetidos o redirecciones a pasarelas no autorizadas apuntan a manipulación. Los defraudadores pueden inyectar formularios de pago alternativos para capturar datos de tarjetas.
Correlaciona los logs del servidor con los del proveedor de pagos para rastrear IPs, user agents y marcas temporales. Si sospechas fuga de datos de pago, notifica de inmediato a tu PSP y cumple con las obligaciones legales locales.
3. Páginas o contenidos extraños añadidos al sitio
La aparición de páginas con spam, enlaces maliciosos o scripts ajenos es común tras una intrusión. Estas páginas sirven para SEO spam, distribuir malware o alojar phishing.
Revisa todas las páginas, incluidos los borradores, e inspecciona archivos de tema y plugins por ediciones recientes. Usa herramientas diff para detectar archivos modificados y restaura versiones limpias desde copias de seguridad verificadas.
4. Anomalías de rendimiento o errores del servidor
Picos de tráfico repentinos, aumento de CPU o errores 500 frecuentes pueden indicar actividad de bots, ataques de fuerza bruta o scripts de minería. También pueden ser consecuencia de código comprometido o plugins vulnerables.
Activa el monitoreo de recursos y conserva métricas históricas para identificar anomalías. Si la gestión del sitio es inviable por problemas de rendimiento, activa modo mantenimiento o restringe acceso al frontend mientras investigas. Verifica la integridad de las copias de seguridad antes de restaurar.
5. Cuentas de usuario o administrador desconocidas
Encontrar una cuenta administrativa que no creó tu equipo es un aviso serio. Los atacantes buscan mantener acceso persistente mediante cuentas backdoor.
Deshabilita esas cuentas y cambia inmediatamente las contraseñas de las cuentas legítimas. Habilita autenticación multifactor para todos los usuarios con privilegios y limita acceso por IP cuando sea posible. Revisa roles y permisos para aplicar el principio de menor privilegio.
6. Archivos o scripts desconocidos en el servidor
Archivos PHP en wp-content/uploads, cronjobs personalizados o ejecutables extraños pueden ser puertas traseras. El malware suele camuflarse con nombres similares a archivos core o plugins.
Escanea el sistema de archivos con una herramienta de seguridad confiable y compara hashes de archivos con referencias del core y plugins. Aísla y elimina archivos sospechosos y restaura desde backups verificados. No dejes ejecutables no controlados en directorios públicos.
7. Alertas de herramientas de seguridad o informes de clientes
Informes de clientes que reciben correos fraudulentos desde tu dominio o advertencias en Google Search Console indican posible compromiso. El SEO puede verse gravemente afectado si el sitio es marcado como malicioso.
Prioriza estas alertas y documenta la respuesta. Elimina contenidos infectados, solicita revisión a los motores de búsqueda tras la limpieza e informa a los clientes afectados según la normativa vigente.
Contención inmediata: pasos urgentes
La prioridad es contener el incidente. Pon la tienda en modo mantenimiento o restringe acceso admin por IP. Restablece contraseñas de cuentas administrativas, de la base de datos y del FTP/SFTP. Considera deshabilitar temporalmente las pasarelas de pago hasta verificar su integridad.
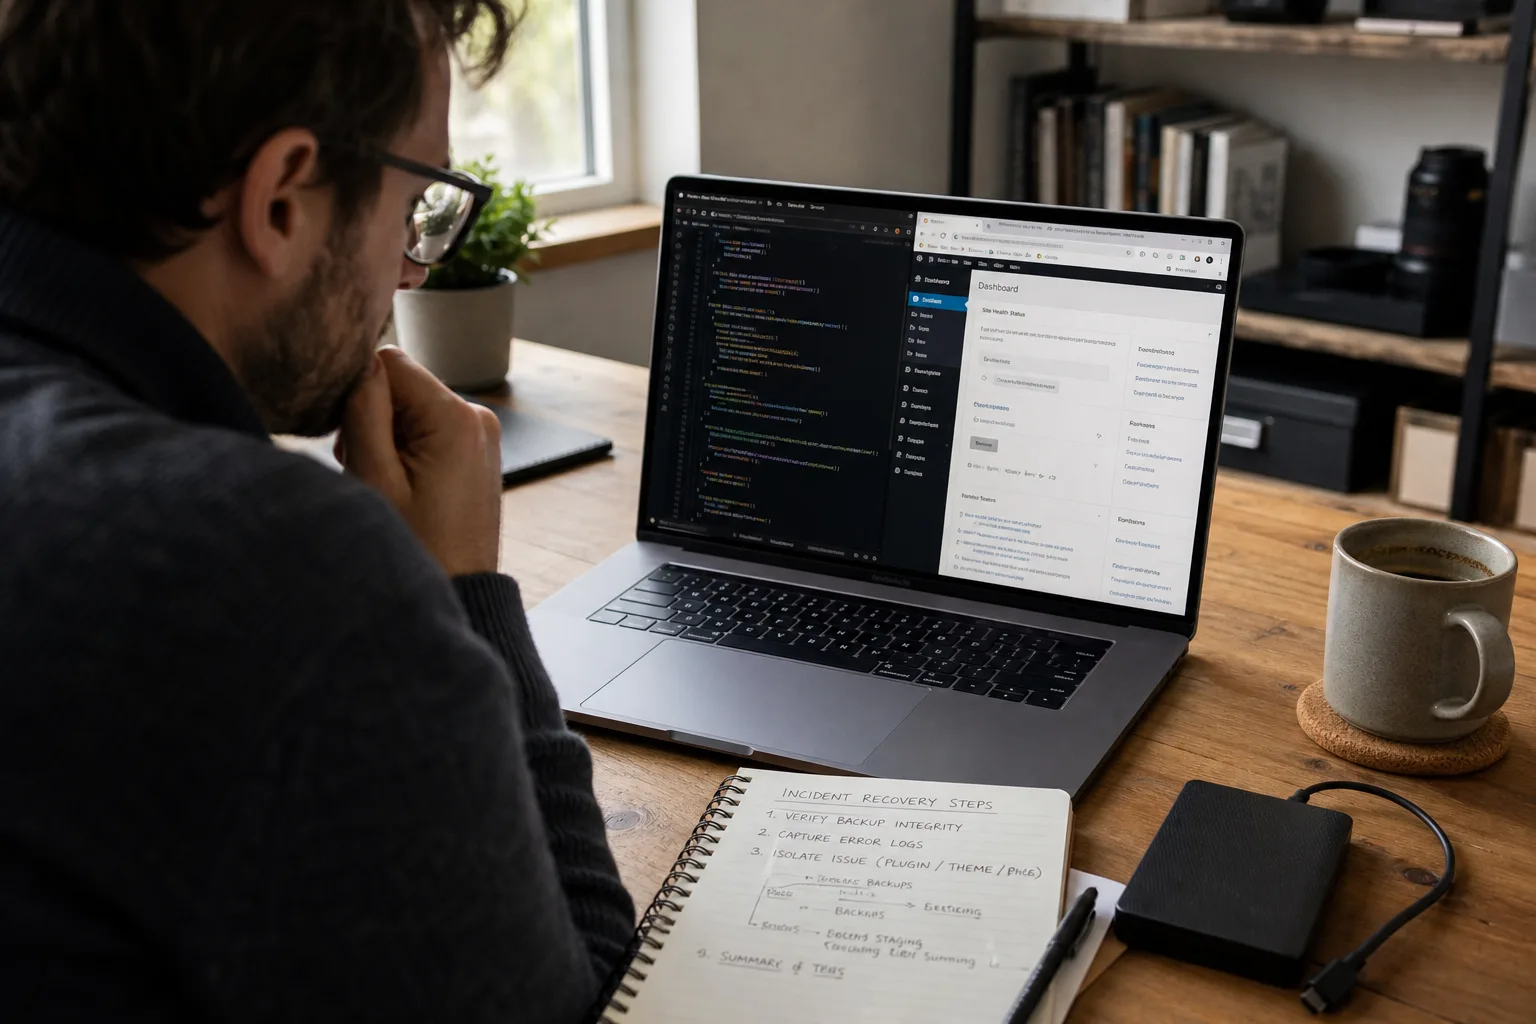
Preserva logs y capturas para análisis forense. No restaures backups sin verificarlos: podrías volver a introducir el vector de ataque. Comunica la interrupción a tus clientes con transparencia para minimizar el impacto reputacional.
Limpieza: un enfoque metodológico
Tras la contención, sigue un proceso claro: 1) identifica el punto de entrada (plugin, tema, credenciales, vulnerabilidad del hosting); 2) elimina o neutraliza el código malicioso; 3) restaura archivos desde copias de seguridad limpias; 4) actualiza core, plugins y temas. Rota claves API y revisa integraciones externas.
Prueba la tienda en staging antes de volver a producción. Ejecuta escaneos completos y comprueba conexiones salientes sospechosas. Si el ataque persiste o es complejo, contrata a especialistas en respuesta a incidentes.
Medidas preventivas a medio y largo plazo
La prevención se basa en capas de defensa: mantenimiento regular, backups fuera del sitio y probados, endurecimiento de permisos, MFA, monitoreo continuo y revisión periódica de plugins. En WooCommerce, favorece extensiones mantenidas, evita plugins abandonados y reduce el número de plugins activos.
Documenta procedimientos de respuesta a incidentes y capacita al equipo para reconocer las siete señales mencionadas. Centraliza logs y configura alertas para comportamientos anómalos. Revisa periódicamente la seguridad del proveedor de hosting y sus SLA.
Recomendaciones técnicas específicas para WooCommerce
WooCommerce maneja información sensible: asegúrate de que los pagos pasan siempre por una pasarela PCI DSS y utiliza tokenización en lugar de almacenar datos de tarjetas. Restringe permisos del usuario de base de datos y usa conexiones cifradas (TLS). Para webhooks, valida firmas y limita permisos.
Prueba actualizaciones en un clon de staging y revisa changelogs por correcciones de seguridad. Supervisa webhooks y scripts automatizados que podrían ser explotados para exfiltrar datos o manipular pedidos.
Cuándo llamar a un profesional
Si hay exfiltración de datos de clientes, compromiso de pagos o backdoors persistentes que no puedes eliminar, contrata a un equipo profesional de respuesta a incidentes. Un análisis forense identificará el vector de ataque, ayudará en la remediación y generará documentación para obligaciones legales.
Si tu equipo carece de experiencia para restaurar de forma segura, pedir ayuda profesional evita reintroducir el problema y acelera un retorno seguro a la operativa.
Conclusión
Proteger una tienda WooCommerce exige vigilancia, defensas superpuestas y procedimientos claros de respuesta a incidentes. Detectar pronto los siete signos descritos, contener la amenaza y proceder a una limpieza metódica reduce la probabilidad y el coste de una intrusión.
Si la complicación del ataque supera las capacidades internas, busca apoyo profesional en lugar de intentar soluciones improvisadas. Integra estas prácticas en las operaciones y considera servicios de seguridad gestionada para aumentar la resiliencia de tu tienda en línea.