Einführung
Ein kompromittierter WooCommerce-Shop kann Einnahmen, Kundenvertrauen und Ruf schnell schädigen. Früherkennung und eine strukturierte Reaktion verringern das Risiko langfristiger Schäden. Dieser Artikel beschreibt sieben typische Anzeichen einer Kompromittierung, erklärt deren Bedeutung und bietet eine priorisierte Anleitung zum Sichern und Wiederherstellen Ihres Shops.
1. Unerwartete Änderungen an Produkten oder Preisen
Unautorisierte Produkt-Listings, Löschungen oder Preisänderungen sind deutliche Warnsignale. Angreifer veröffentlichen oft betrügerische Artikel, manipulieren Angebote, um Zahlungen umzuleiten, oder maskieren Datenexfiltration durch auffällige Katalogänderungen.
Überprüfen Sie die WordPress-Revisionen, auditieren Sie Admin-Aktivitäten und kontrollieren Sie geplante Tasks (Cron). Fehlerhafte oder bösartige Plugins können ebenfalls den Katalog verändern; isolieren Sie zuletzt installierte oder geänderte Erweiterungen und testen Sie diese in einer Staging-Umgebung.
2. Ungewöhnliche Bestellungen oder Zahlungsaktivität
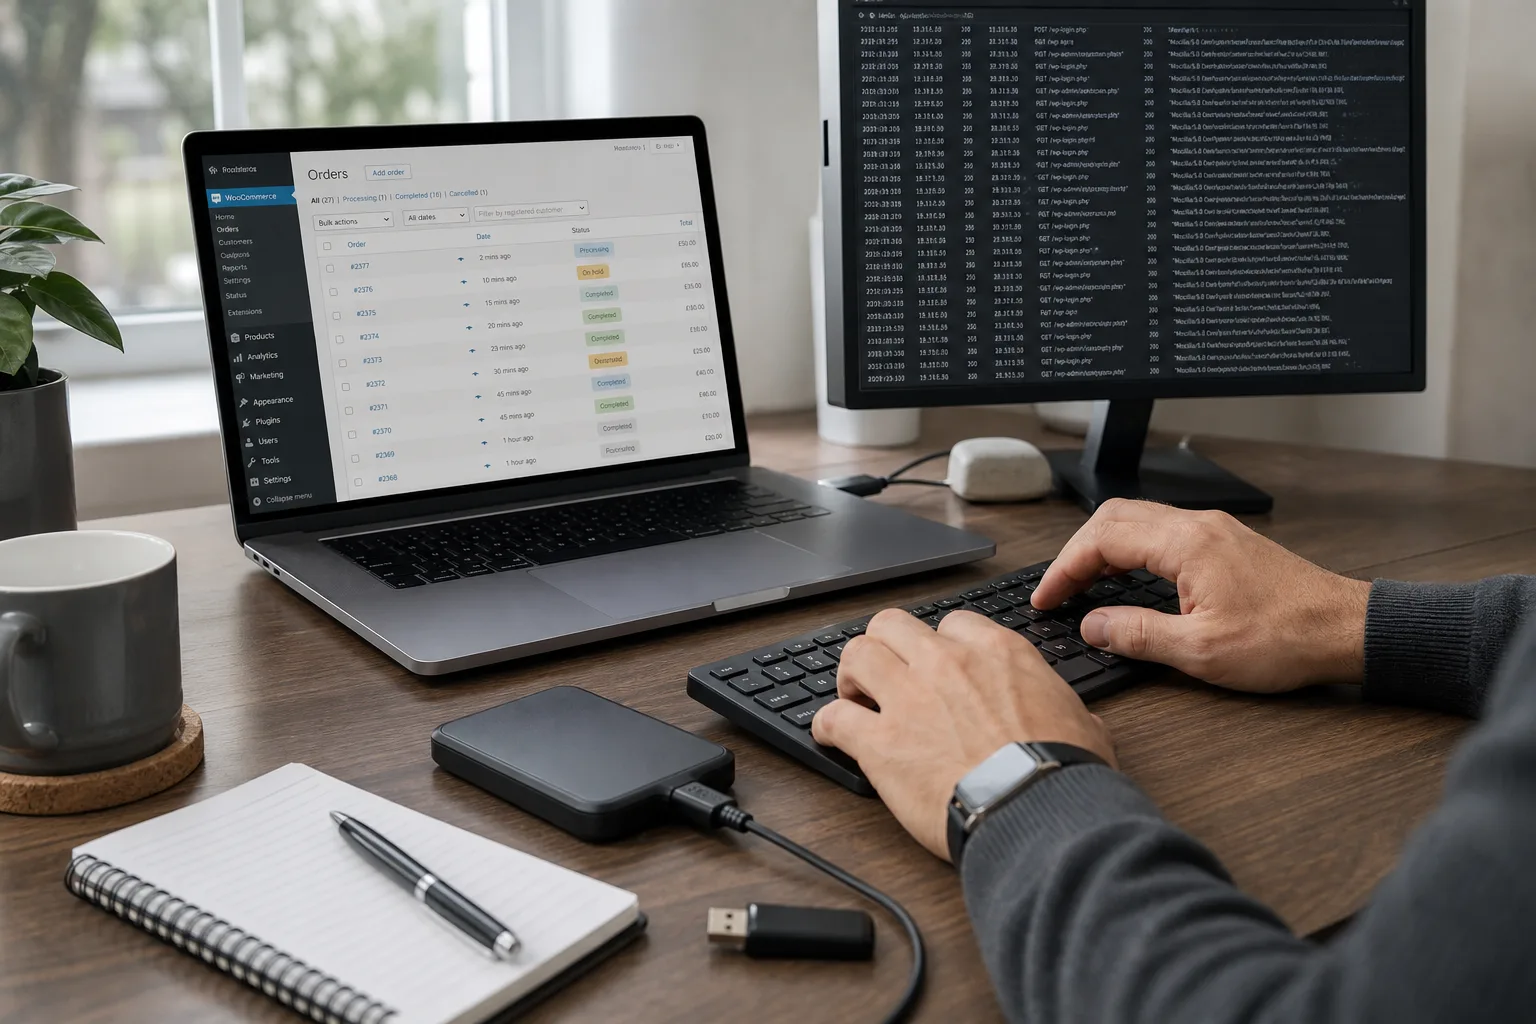
Massenbestellungen von unbekannten Konten, wiederholte fehlgeschlagene Zahlungsversuche oder Weiterleitungen zu nicht autorisierten Zahlungsanbietern deuten auf Manipulation hin. Kriminelle können alternative Zahlungsformulare einschleusen, um Kartendaten abzugreifen.
Korrigieren Sie Serverlogs mit PSP-Logs, um IP-Adressen, User-Agent und Zeitstempel abzugleichen. Bei Verdacht auf Zahlungsdatenleck informieren Sie unverzüglich Ihren Payment Service Provider und erfüllen Sie rechtliche Meldepflichten.
3. Fremde Seiten oder Inhalte auf der Website
Eingeschleuste Seiten mit Spam, bösartigen Links oder fremden Skripten sind nach einer Kompromittierung üblich. Solche Seiten dienen SEO-Spam, Malware-Verbreitung oder Phishing.
Überprüfen Sie alle Seiten, inklusive Entwürfen, und analysieren Sie Theme- und Plugin-Dateien auf jüngste Änderungen. Verwenden Sie Diff-Tools, um veränderte Dateien zu finden und stellen Sie saubere Kopien aus verifizierten Backups wieder her.
4. Leistungsanomalien und Serverfehler
Plötzliche Traffic-Spitzen, erhöhte CPU-Last oder häufige 500-Fehler können Bot-Aktivität, Brute-Force-Angriffe oder Cryptomining-Skripte anzeigen. Auch kompromittierter Code oder verwundbare Plugins können solche Symptome verursachen.
Aktivieren Sie Ressourcen-Monitoring und speichern Sie historische Metriken, um Abweichungen zu erkennen. Wenn die Performance die Verwaltung verhindert, schalten Sie Wartungsmodus ein oder beschränken Sie den externen Zugriff während der Untersuchung. Prüfen Sie Backups auf Integrität, bevor Sie Wiederherstellungen durchführen.
5. Unbekannte Benutzer- oder Administrator-Konten
Ein neu angelegtes Administrator-Konto, das Ihr Team nicht erstellt hat, ist ein ernstzunehmender Hinweis. Angreifer sichern Persistenz durch versteckte Admin-Accounts oder Rollen.
Deaktivieren Sie verdächtige Konten und setzen Sie unverzüglich Passwörter legitimer Benutzer zurück. Erzwingen Sie Multi-Factor Authentication für privilegierte Konten und beschränken Sie Admin-Zugriffe gern auf IP-Adressen. Überprüfen Sie Rollen und Berechtigungen nach dem Prinzip der geringsten Rechte.
6. Unbekannte Dateien oder Skripte auf dem Server
PHP-Dateien in wp-content/uploads, kundenspezifische Cron-Jobs oder unbekannte ausführbare Dateien können Backdoors sein. Malware tarnt sich oft mit Namen, die Core- oder Plugin-Dateien ähneln.
Scannen Sie das Dateisystem mit einem bewährten Security-Tool und vergleichen Sie Dateihashes mit Core- und Plugin-Referenzen. Isolieren Sie verdächtige Dateien in Quarantäne und stellen Sie saubere Kopien aus verifizierten Backups wieder her. Lassen Sie keine nicht kontrollierten ausführbaren Dateien in öffentlichen Verzeichnissen.
7. Sicherheitswarnungen von Tools oder Meldungen von Kunden
Kundenmeldungen über Phishing-E-Mails von Ihrer Domain oder Warnungen in Google Search Console deuten auf Kompromittierung hin. Blacklisting und SEO-Verluste können schnell folgen, wenn Sie nicht zeitnah handeln.
Priorisieren und dokumentieren Sie solche Warnungen. Entfernen Sie infizierte Inhalte, beantragen Sie nach der Bereinigung eine erneute Prüfung bei Suchmaschinen und informieren Sie betroffene Kunden gemäß den gesetzlichen Anforderungen.
Sofortige Eindämmungsmaßnahmen
Die Priorität ist, den Schaden zu begrenzen. Schalten Sie den Shop in den Wartungsmodus oder beschränken Sie Admin-Zugriff per IP. Setzen Sie Passwörter für WordPress-Admin, Datenbank und FTP/SFTP zurück. Deaktivieren Sie zahlungsrelevante Plugins temporär, bis Sie die Integrität geprüft haben.
Sichern Sie Logs und Screenshots für eine forensische Untersuchung. Wiederherstellungen aus Backups sollten erst nach gründlicher Verifikation erfolgen, um das Reintrodizieren der Schwachstelle zu vermeiden. Kommunizieren Sie die Aussperrung transparent und sachlich an Kunden.
Reinigung: strukturierter Ablauf
Nach der Eindämmung arbeiten Sie schrittweise: 1) klären Sie den Eintrittspunkt (Plugin, Theme, Credentials oder Hosting-Schwachstelle); 2) entfernen oder neutralisieren Sie schädlichen Code; 3) stellen Sie Dateien aus einer sauberen Sicherung wieder her; 4) aktualisieren Sie Core, Plugins und Themes. Tauschen Sie API-Schlüssel und prüfen Sie externe Integrationen.
Testen Sie die Wiederherstellung in einer Staging-Umgebung, bevor Sie den Live-Betrieb wieder aufnehmen. Führen Sie umfassende Scans durch und kontrollieren Sie ausgehende Verbindungen. Bei Persistenz oder hoher Komplexität sollten Sie externe Incident-Response-Experten hinzuziehen.
Präventive Maßnahmen mittelfristig und langfristig
Prävention benötigt mehrschichtige Abwehr: regelmäßige Wartung, off-site getestete Backups, strenge Berechtigungen, MFA, kontinuierliches Monitoring und regelmäßige Plugin-Reviews. Für WooCommerce bevorzugen Sie aktiv gepflegte Erweiterungen, vermeiden verwaiste Plugins und minimieren die Anzahl installierter Plugins.
Dokumentieren Sie Incident-Response-Prozesse und schulen Sie Ihr Team, die sieben Zeichen zu erkennen. Zentralisieren Sie Logs und konfigurieren Sie Alarme bei anomalem Verhalten. Bewerten Sie regelmäßig die Sicherheit Ihres Hosters und dessen SLAs.
WooCommerce-spezifische technische Empfehlungen
WooCommerce verarbeitet sensible Zahlungsdaten—stellen Sie sicher, dass Zahlungen über eine PCI DSS-konforme Gateway laufen und nutzen Sie Tokenisierung statt direkter Kartenspeicherung. Begrenzen Sie DB-Berechtigungen und nutzen Sie verschlüsselte Verbindungen (TLS). Validieren Sie Signaturen für Webhook-Payloads und schränken Sie deren Berechtigungen ein.
Testen Sie Updates in einer Staging-Kopie und prüfen Sie Changelogs auf Sicherheitsfixes. Überwachen Sie Webhooks und automatisierte Skripte, die missbraucht werden könnten, um Daten zu exfiltrieren oder Bestellungen zu manipulieren.
Wann ein Profi eingeschaltet werden sollte
Bei Datenexfiltration von Kunden, Zahlungskompromittierung oder persistierenden Backdoors kontaktieren Sie ein professionelles Incident-Response-Team. Forensische Experten ermitteln den Angriffsvektor, unterstützen bei der Bereinigung und erstellen Vorfallberichte für rechtliche Anforderungen.
Fehlt intern die Expertise, holten Sie frühzeitig Fachleute hinzu, um eine sichere Wiederherstellung zu gewährleisten und die Angriffsquelle zuverlässig zu beseitigen.
Fazit
Die Absicherung eines WooCommerce-Shops erfordert Aufmerksamkeit, mehrschichtige Sicherheitsmaßnahmen und klare Reaktionsprozeduren. Frühzeitiges Erkennen der sieben hier beschriebenen Anzeichen kombiniert mit schneller Eindämmung, sorgfältiger Säuberung und nachhaltigem Härtungsmanagement reduziert Risiko und Schaden.
Liegt der Vorfall außerhalb Ihrer technischen Möglichkeiten, ziehen Sie professionelle Hilfe vor, statt riskante Eigenversuche zu unternehmen. Implementieren Sie diese Praktiken dauerhaft in Ihren Betriebsablauf und prüfen Sie managed security-Angebote zur Stärkung der Widerstandsfähigkeit Ihres Onlineshops.