Introduzione
Un negozio WooCommerce compromesso può causare perdita di ricavi, danni alla fiducia dei clienti e problemi legali. Rilevare l’intrusione rapidamente e rispondere in modo organizzato limita l’impatto. Questo articolo elenca sette segnali comuni di compromissione, spiega perché sono importanti e propone un percorso operativo per mettere in sicurezza e ripristinare il negozio.
1. Modifiche inattese a prodotti o prezzi
Voci di catalogo aggiunte o cancellate senza intervento umano, oppure prezzi modificati improvvisamente, sono segnali chiave. Gli attaccanti possono inserire prodotti fraudolenti, manipolare promozioni o mascherare attività di estrazione dati con cambiamenti rumorosi.
Controlla la cronologia delle revisioni in WordPress, verifica l’attività degli account amministratori e ispeziona i task pianificati (cron). Plugin difettosi o malevoli possono alterare il catalogo: isola le estensioni recenti e testale in un ambiente di staging.
2. Ordini o attività di pagamento anomale
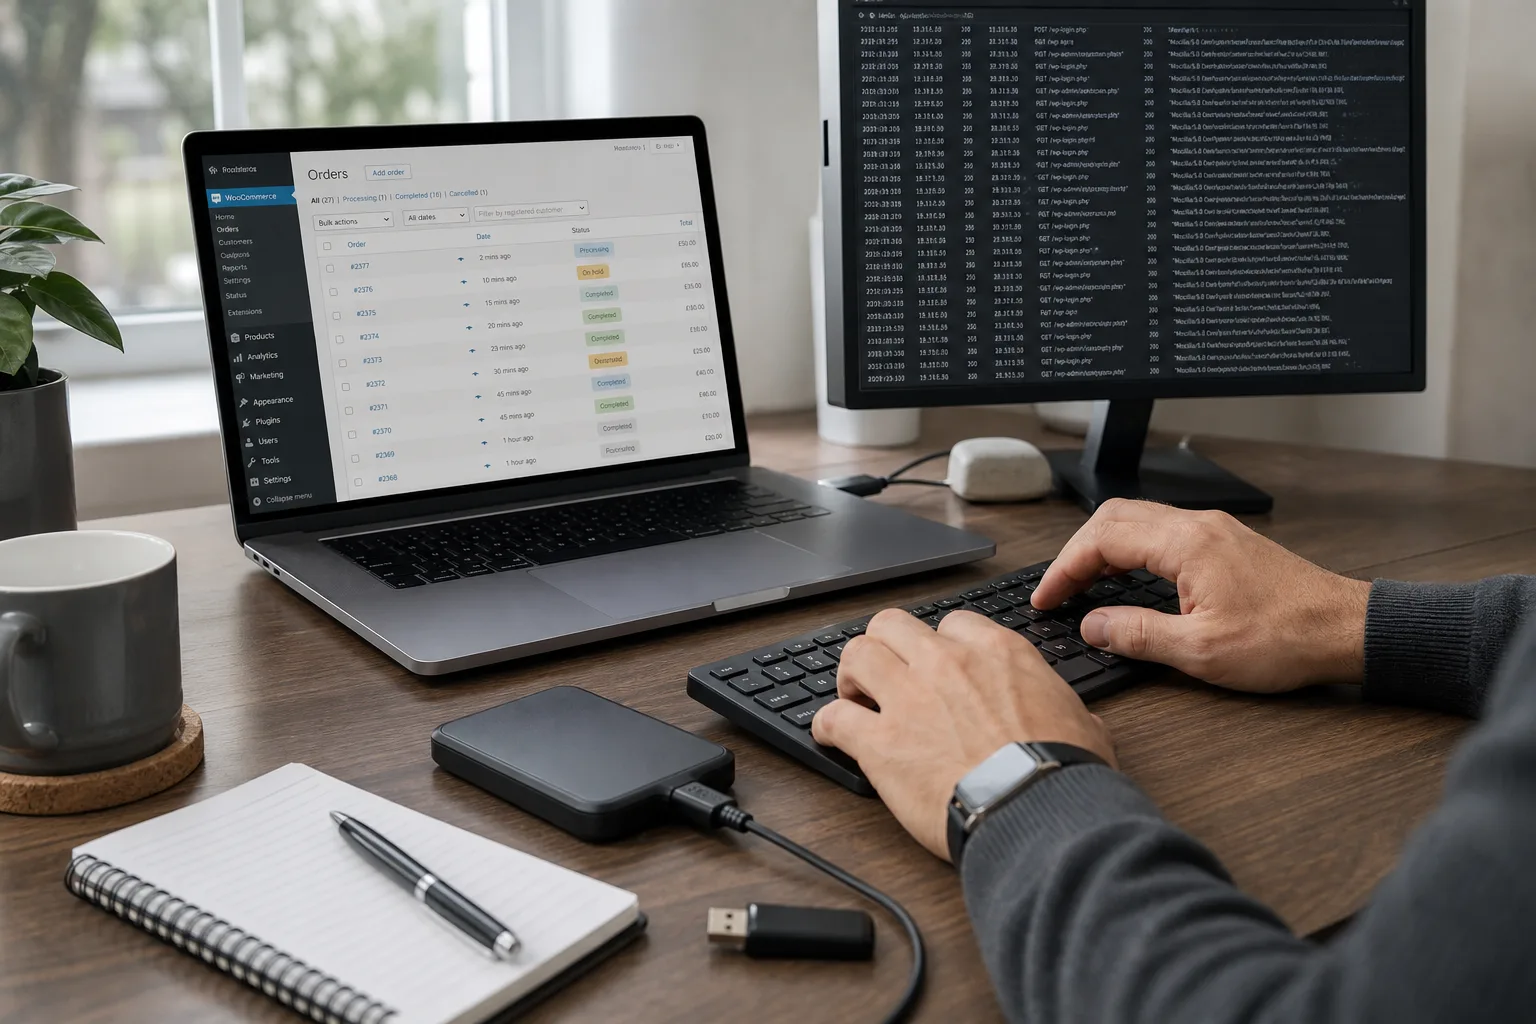
Ordini massivi da account sospetti, ripetuti tentativi di pagamento falliti o reindirizzamenti verso gateway non autorizzati indicano manipolazione. I criminali possono iniettare moduli di pagamento alternativi per rubare dati delle carte.
Correlare i log del server con quelli del fornitore di pagamenti aiuta a tracciare IP, user agent e orari. Se sospetti una violazione dei dati di pagamento, avvisa immediatamente il tuo PSP e rispetta gli obblighi normativi locali.
3. Pagine o contenuti estranei inseriti nel sito
La comparsa di pagine contenenti spam, link malevoli o script strani è tipica dopo una compromissione. Questi contenuti servono a SEO spam, distribuzione di malware o phishing.
Controlla tutte le pagine e i bozze, quindi ispeziona file del tema e dei plugin per modifiche recenti. Usa strumenti di confronto per rilevare file alterati e ripristina versioni integre da backup verificati.
4. Anomalie di prestazioni o errori del server
Picchi di traffico improvvisi, aumento della CPU o errori 500 frequenti possono indicare attività bot, tentativi di forza bruta o script di mining. Possono anche derivare da codice compromesso o plugin vulnerabili.
Attiva il monitoraggio delle risorse e conserva metriche storiche per individuare deviazioni. Se le prestazioni compromettono la gestione, abilita la modalità manutenzione o limita l’accesso frontend durante le indagini. Verifica i backup prima di effettuare ripristini.
5. Account utente o amministratore sconosciuti
La presenza di un account amministratore non creato dal tuo team è un campanello d’allarme. Gli aggressori mantengono accesso persistente creando account backdoor.
Disabilita questi account e cambia immediatamente le password degli account legittimi. Imposta l’autenticazione a più fattori (MFA) per gli utenti privilegiati e limita l’accesso per IP quando possibile. Rivedi i ruoli per applicare il principio del minimo privilegio.
6. File o script sconosciuti nel server
File PHP in wp-content/uploads, job cron personalizzati o eseguibili sospetti possono essere backdoor. Il malware spesso usa nomi simili ai file core o dei plugin per mimetizzarsi.
Esegui scan del filesystem con strumenti affidabili e confronta gli hash dei file con quelli originali. Metti in quarantena i file sospetti e ripristina copie pulite da backup verificati. Evita di lasciare eseguibili non autorizzati in cartelle pubbliche.
7. Avvisi degli strumenti di sicurezza o segnalazioni da clienti
Segnalazioni di phishing proveniente dal tuo dominio o avvisi in Google Search Console indicano compromissione. La lista nera o la perdita di posizionamento SEO possono arrivare rapidamente se non intervieni.
Gestisci le segnalazioni con priorità e documenta ogni passaggio. Rimuovi i contenuti compromessi, richiedi una revisione ai motori di ricerca dopo il cleanup e informa i clienti coinvolti secondo la normativa.
Contenimento immediato: azioni urgenti
Contenere l’incidente è la priorità. Metti il negozio in modalità manutenzione o limita l’accesso admin per IP. Reimposta le password degli account amministrativi, del database e del FTP/SFTP. Valuta la disabilitazione temporanea delle gateway di pagamento.
Conserva i log e catture per l’analisi forense. Non ripristinare backup senza verificarli: rischieresti di riportare l’attacco. Comunica l’interruzione in modo trasparente per limitare l’impatto reputazionale.
Procedura di pulizia dettagliata
Dopo il contenimento, procedi passo dopo passo: 1) identifica il punto d’ingresso (plugin, tema, credenziali, vulnerabilità hosting); 2) rimuovi o neutralizza il codice malevolo; 3) ripristina i file da backup puliti; 4) aggiorna core, plugin e temi. Ruota le chiavi API e verifica le integrazioni esterne.
Testa il ripristino in staging prima di tornare in produzione. Esegui scansioni complete e controlla connessioni in uscita sospette. In caso di persistenza dell’attacco, coinvolgi specialisti in incident response.
Misure preventive a medio-lungo termine
La prevenzione richiede difese a strati: manutenzione regolare, backup off-site e testati, permessi più restrittivi, MFA, monitoraggio continuo e revisioni periodiche dei plugin. Per WooCommerce, prediligi estensioni aggiornate, evita plugin abbandonati e minimizza il numero di plugin attivi.
Documenta le procedure di gestione incidenti e forma il team a riconoscere i segnali qui descritti. Centralizza i log e crea allarmi per comportamenti anomali. Valuta regolarmente la sicurezza del tuo hosting e gli SLA forniti.
Raccomandazioni tecniche specifiche per WooCommerce
WooCommerce gestisce dati sensibili: usa gateway di pagamento conformi PCI DSS e preferisci la tokenizzazione al salvataggio diretto delle carte. Limita i permessi dell’utente DB e usa connessioni cifrate (TLS). Verifica le firme dei payload per webhooks e limita i permessi associati.
Prova gli aggiornamenti in una copia di staging e controlla i changelog per correzioni di sicurezza. Monitora webhooks e script automatizzati che potrebbero essere sfruttati per estrarre dati o manipolare ordini.
Quando chiamare un esperto
Se c’è estrazione di dati clienti, compromissione dei pagamenti o backdoor persistenti, contatta un team professionale di incident response. Un’analisi forense individuerà il vettore di attacco, aiuterà nella bonifica e produrrà documentazione utile per obblighi legali.
Anche se non ci sono competenze interne per ripristinare in sicurezza, è consigliabile rivolgersi a specialisti per garantire un ritorno all’operatività senza residui di compromissione.
Conclusione
La protezione di un negozio WooCommerce richiede vigilanza, difese sovrapposte e procedure chiare di risposta agli incidenti. Riconoscere rapidamente i sette segnali descritti, contenere l’attacco e procedere a una bonifica accurata riduce il rischio e l’impatto.
Se la compromissione supera le capacità del tuo team, affidati a professionisti invece di improvvisare. Integra queste pratiche nelle routine operative e considera soluzioni di sicurezza gestite per aumentare la resilienza del tuo negozio online.