Warum gefälschte Buttons und schädliche Skripte gefährlich sind
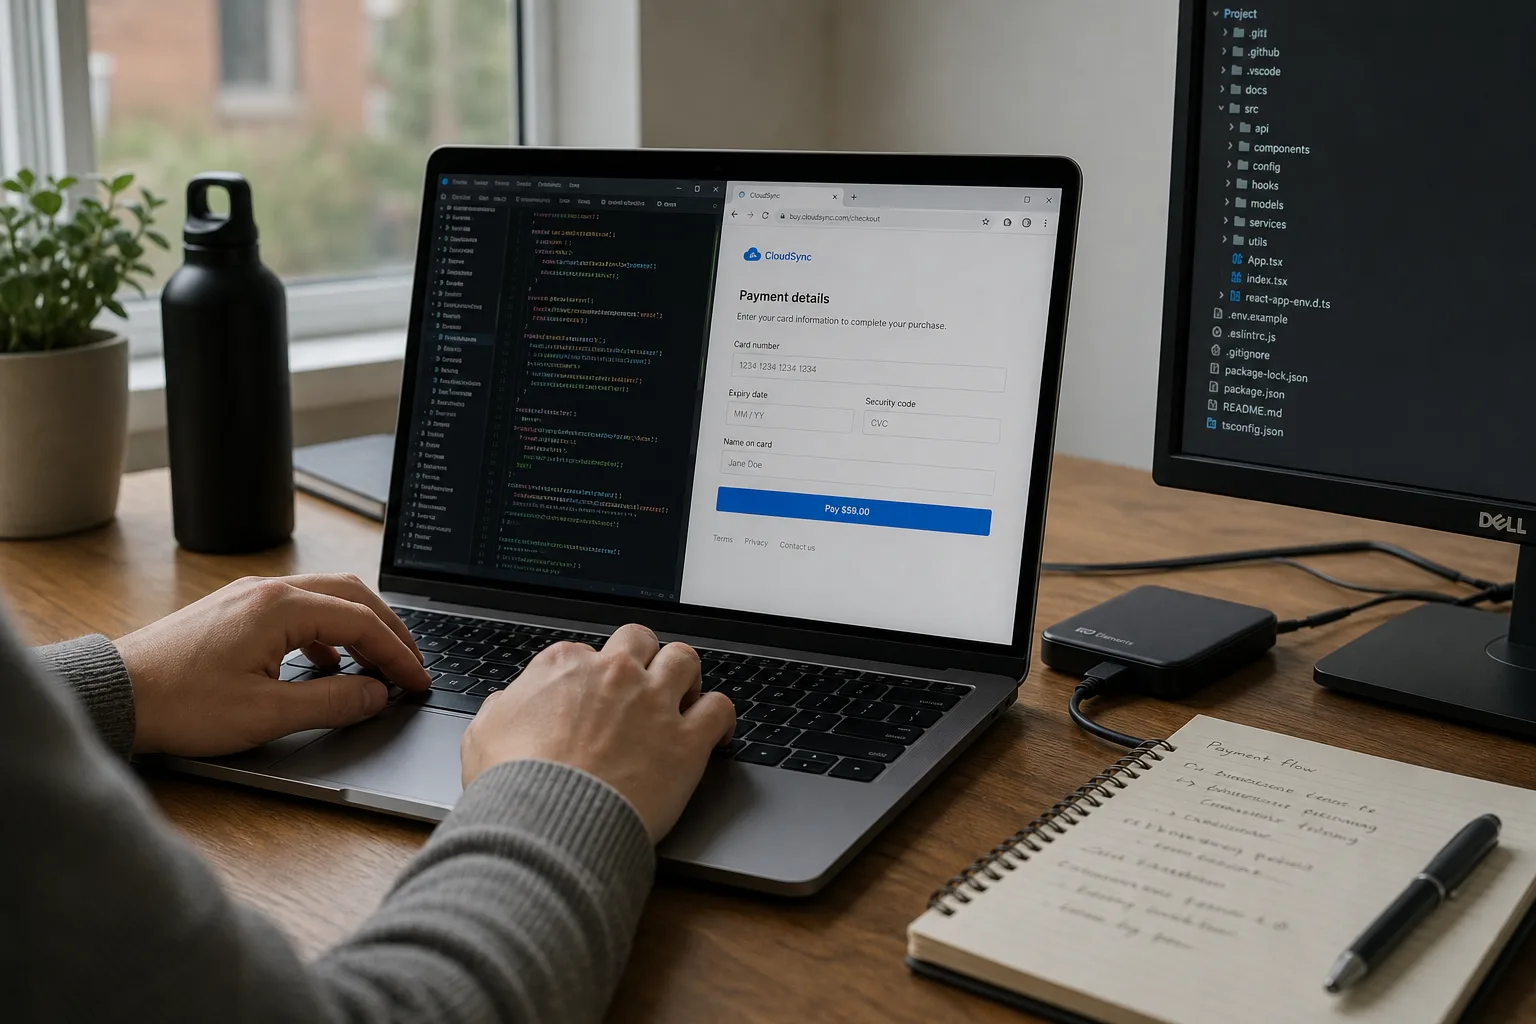
Gefälschte Zahlungsbuttons und clientseitige schädliche Skripte untergraben das Vertrauen zwischen Onlineshop und Kunden. Angreifer injizieren oft Code in Templates oder Seiten, sodass Zahlungsdaten an einen von ihnen kontrollierten Endpunkt gesendet werden. Das kann zum Diebstahl von Kartendaten, betrügerischen Transaktionen und langfristigem Reputationsschaden führen.
Bei PrestaShop erhöht sich das Risiko durch Drittanbieter-Module und Smarty-Templates: Diese Komponenten führen Frontend-Code aus und können zur Injektion von HTML oder JavaScript missbraucht werden. WooCommerce und WordPress sind ähnlich betroffen, unterscheiden sich aber in Dateistruktur und Integrationspunkten.
Sichtbare Hinweise auf Manipulation
Ein gefälschter Button ist selten eine perfekte Kopie. Achten Sie auf subtile Unterschiede im Text oder Styling, unerwartete Weiterleitungen beim Klick oder ein Modal, das nicht zur gewohnten Oberfläche Ihres Zahlungsanbieters passt (Stripe, PayPal, Redsys etc.). Schädliche Skripte verursachen oft merkwürdiges Verhalten: Formulare, die sich ohne Nutzeraktion abschicken, Felder, die sich nach Eingabe leeren, oder Ressourcen, die von unbekannten Domains geladen werden.
Überprüfen Sie stets das Netzwerkverhalten: Wenn ein Zahlungspost an eine unbekannte Domain geht oder Anfragen an IPs/Hosts erfolgen, die nicht zu Ihrem Zahlungsanbieter gehören, betrachten Sie dies als verdächtig. Eingebettete Iframes und dynamisch hinzugefügte Skripte sind starke Anzeichen für Kompromittierung.
Clientseitige Inspektion mit Browser-Developer-Tools
Die Developer-Tools moderner Browser sind unverzichtbar. Im Network-Tab beobachten Sie Anfragen beim Laden der Seite und beim Checkout. Identifizieren Sie POST-Anfragen an unbekannte URLs und Skripte, die von Drittanbieter-Domains geladen werden. Im Sources-Tab lassen sich ausgeführte JavaScript-Dateien durchsehen: Achten Sie auf anonyme Funktionen, die Form-Submits abfangen, Aufrufe von fetch() oder XMLHttpRequest zu nicht genehmigten Hosts und lange base64-Strings, die codierte Payloads andeuten.
Der Elements-/DOM-Inspector hilft, dynamisch eingefügte Buttons oder Iframes zu finden. Vergleichen Sie das generierte HTML mit einem sauberen Snapshot, wenn vorhanden. Bei PrestaShop offenbaren Unterschiede im Markup oft, welches Modul oder Template verändert wurde.
Serverseitige Kontrollen: Dateien und Module prüfen
Listen Sie auf dem Server kürzlich geänderte Dateien im Webroot auf. Auf Linux-Hosts machen Befehle wie find . -type f -mtime -n geänderte Dateien sichtbar. Konzentrieren Sie sich auf themes/, modules/, override/ und Front-Controller-Dateien. Direkte Dateimanipulation ist ein häufiger Angriffsvektor, wenn Zugangsdaten kompromittiert wurden.
Über das PrestaShop-Backoffice prüfen Sie installierte Module und deaktivieren oder entfernen unbekannte oder veraltete Erweiterungen. Frontend-ausführende Module können Skripte injizieren; prüfen Sie deren PHP-Code auf externe Requests, kodierte Strings oder Includes via URL.
Nach Hintertüren und versteckten Skripten suchen
Angreifer hinterlassen oft Hintertüren, um wieder Zugang zu erhalten. Suchen Sie nach PHP-Dateien mit eval(), base64_decode(), preg_replace() mit /e/, create_function() oder include-Aufrufen in ungewöhnliche Pfade. Dateinamen können irreführend sein (z. B. css.php oder jquery.php). Verwenden Sie grep, um verdächtige Muster zu finden: grep -R "base64_decode" .
Löschen Sie keine Dateien unbedacht. Archivieren Sie verdächtige Dateien zur Offline-Analyse. Wenn das Ausmaß der Kompromittierung unklar ist, schalten Sie die Seite in den Wartungsmodus und erstellen Sie ein vollständiges Server-Image für professionelle Forensik. Prüfen Sie auch die Datenbank auf injizierte HTML-Inhalte oder manipulierte Hooks.
Zahlungsintegrationen und Webhooks prüfen
Gefälschte Zahlungsabläufe imitieren legitime Provider. Vergewissern Sie sich in PrestaShop, dass API-Schlüssel und Webhook-Endpunkte auf offizielle Domains zeigen. Prüfen Sie, falls möglich, Logs beim Zahlungsanbieter auf unautorisierte Aufrufe. Bei Anbietern wie Stripe, PayPal oder Redsys sollten Callbacks immer kryptographisch validiert werden.
Bei Verdacht auf kompromittierte Webhooks widerrufen Sie API-Keys und Secrets sofort und beschränken Sie Endpunkte per IP-Whitelist oder Signaturverifikation.
Sofortmaßnahmen nach Erkennung
Priorität hat das Stoppen weiterer Datenlecks und der Schutz der Kunden. Schalten Sie den Shop in den Wartungsmodus und zeigen Sie eine klare Mitteilung, dass eine Sicherheitsüberprüfung läuft. Ändern Sie umgehend Passwörter für Admin-Konten, FTP/SFTP, Datenbankbenutzer und Hosting-Panel. Entfernen Sie unnötige oder verdächtige Konten.
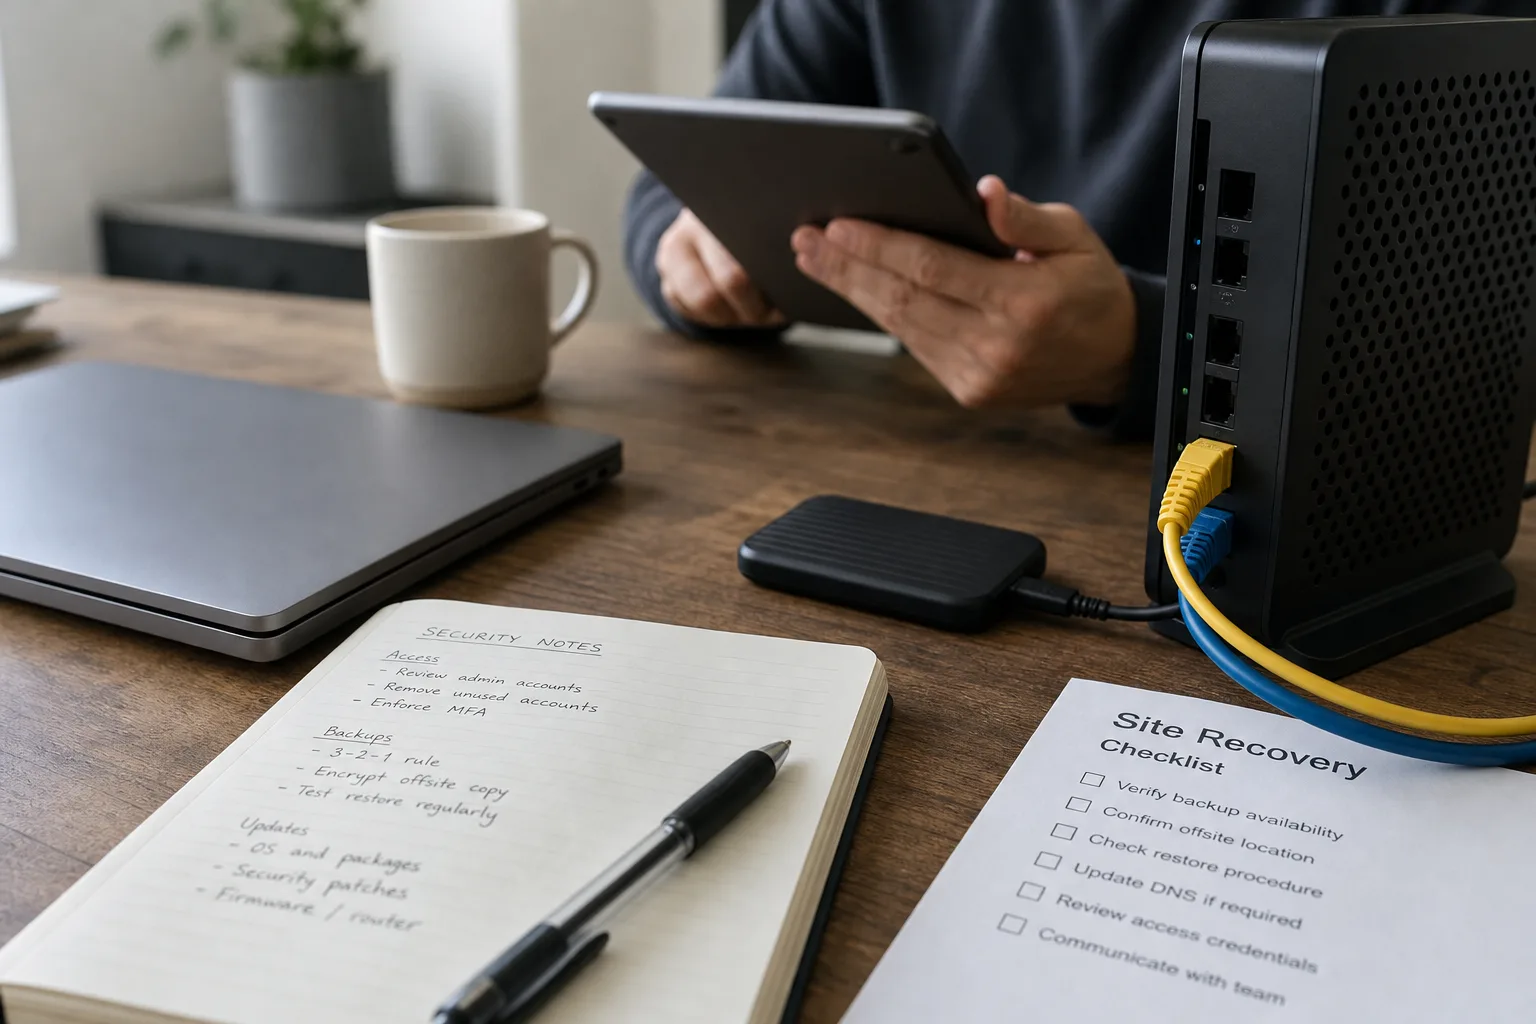
Erstellen Sie vor weiteren Änderungen vollständige Backups von Dateien und Datenbank und bewahren Sie Logs (access.log, error.log) zur forensischen Analyse auf. Widerrufen und regenerieren Sie, wenn möglich, API-Zugangsdaten der Zahlungsdienstleister.
Sicheres Säubern und Wiederherstellen
Haben Sie ein sauberes, aktuelles Backup, ist ein Restore meist die sicherste Lösung. Nach der Wiederherstellung aktualisieren Sie sofort PrestaShop-Core, Modules und Themes. Ist kein Restore möglich, säubern Sie manuell: entfernen Sie verdächtige Dateien, installieren Sie Module aus vertrauenswürdigen Quellen neu und patchen Sie alle Komponenten.
Führen Sie nach der Säuberung umfangreiche Prüfungen durch: serverseitige Malware-Scans, isolierte Tests der Checkout-Prozesse und gegebenenfalls eine professionelle forensische Untersuchung. Dokumentieren Sie alle Schritte für mögliche Meldungen.
Langfristige Prävention: Updates, Backups und Least Privilege
Prävention beruht auf disziplinierten Prozessen. Halten Sie PrestaShop, Themes und Module aktuell. Verzichten Sie auf Module aus fragwürdigen Quellen. Automatisieren Sie Off-Site-Backups, bewahren Sie mehrere Versionen auf und testen Sie Restore-Prozesse regelmäßig.
Setzen Sie das Prinzip der geringsten Rechte um: gewähren Sie FTP- und Admin-Konten nur notwendige Befugnisse, nutzen Sie SFTP/SSH statt klassischem FTP und aktivieren Sie Zwei-Faktor-Authentifizierung für kritische Zugänge. Soweit möglich, beschränken Sie Admin-Zugänge per IP-Whitelist.
Überwachung und kontinuierliche Erkennung
Implementieren Sie File-Integrity-Monitoring und Alerts bei unerwarteten Änderungen. Aktivieren Sie detaillierte Logs und nutzen Sie Tools, die HTTP-Anfragen analysieren, um Injektionsversuche zu erkennen. Für PrestaShop sind Dienste sinnvoll, die Template-Änderungen und clientseitige Injektionen überwachen.
Beobachten Sie auch Geschäftsmetriken: ungewöhnliche Traffic-Spitzen, abnormale Conversion-Raten oder Kundenmeldungen zu verdächtigen Zahlungen können frühe Hinweise auf Kompromittierungen sein.
Wann Experten hinzugezogen werden sollten und Kundeninfo
Für Shop-Betreiber empfiehlt es sich, Spezialisten einzuschalten, wenn das Ausmaß oder die technische Tiefe der Kompromittierung die internen Fähigkeiten übersteigt. Experten führen forensische Analysen durch, rekonstruieren Zeitabläufe und leiten eine schonende Remediation ein.
Wurden Kundendaten offengelegt, informieren Sie Betroffene und zuständige Behörden entsprechend den geltenden Regelungen (z. B. DSGVO). Kommunizieren Sie sachlich, welche Daten betroffen sind, welche Maßnahmen Sie ergriffen haben und welche Unterstützung Sie bieten (Monitoring, Hinweise zum Passwortwechsel etc.).
Fazit: Prioritäten und nächste Schritte
Die Erkennung eines gefälschten Zahlungsbuttons oder eines schädlichen Skripts erfordert sowohl clientseitige Inspektion als auch serverseitige Forensik: nutzen Sie die Developer-Tools, um verdächtige Netzwerkaufrufe und DOM-Änderungen zu finden, und prüfen Sie Serverdateien und Module auf Hintertüren. Unmittelbare Eindämmung—Wartungsmodus, Passwortwechsel und Logs sichern—ist entscheidend, um weiteren Schaden zu verhindern.
Langfristig schaffen Sie Widerstandskraft durch disziplinierte Abläufe: regelmäßige Updates, getestete Backups, least-privilege-Prinzipien und kontinuierliche Überwachung. Wenn Sie unsicher sind, holen Sie professionelle Unterstützung und informieren Sie betroffene Kunden transparent. Dienste und Tools wie Securantis können bei Überwachung und Wiederherstellung helfen, jedoch gibt es keine absolute Sicherheit.