Warum PrestaShop‑Sicherheit eine strukturierte Vorgehensweise braucht
Ein PrestaShop‑Shop verarbeitet sensible Daten: Kundendaten, Bestellungen und Zahlungsmetadaten. Sicherheit ist kein einmaliges Projekt, sondern ein Bündel ergänzender Kontrollen. Vernachlässigte Wartung, fehlende Backups oder mangelhafte Zugangskontrolle führen zu Umsatzverlusten, Datenverlust und langen Ausfallzeiten.
Dieser Leitfaden bietet konkrete, vorsichtige Maßnahmen für Betreiber: tägliche Prioritäten, technische Aufgaben, Monitoring‑Optionen und Kriterien zur Konsultation von Fachleuten. Es wird keine absolute Sicherheit versprochen; statt dessen werden erprobte Praktiken beschrieben, die das Risiko deutlich verringern.
Priorität 1: verlässliche, getestete Backups
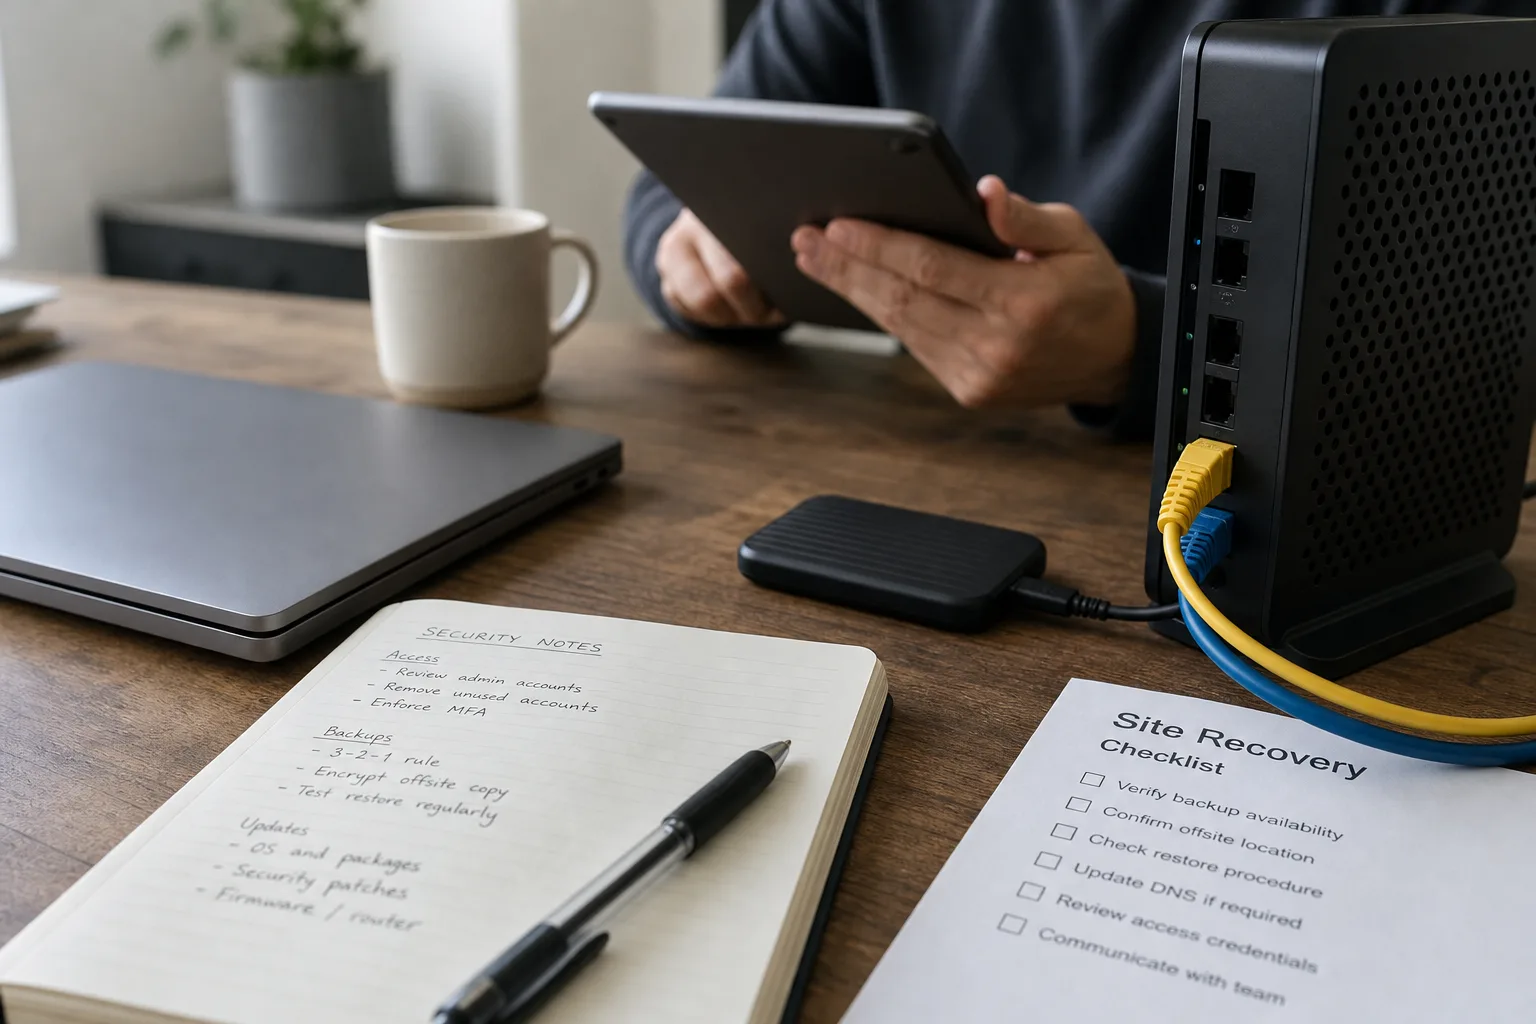
Im Ernstfall ist ein validiertes Backup unverzichtbar. Bei PrestaShop gehört die MySQL‑Datenbank ebenso gesichert wie alle Datein: Themes, Module, Bilder und Konfiguration. Richte automatisierte Off‑Site‑Backups ein — etwa in einem separaten Cloud‑Speicher — und bewahre mehrere Wiederherstellungspunkte auf.
Teste regelmäßige Wiederherstellungen in einer Staging‑Umgebung: ein nicht wiederherstellbares Backup ist wertlos. Dokumentiere die Restore‑Prozedur, sodass auch eine technisch weniger versierte Person eine Basiswiederherstellung durchführen kann. Behalte Backup‑Logs und Fehlerwarnungen im Blick.
Priorität 2: Updates und Modulverwaltung
Updates schließen Sicherheitslücken, die Angreifer ausnutzen. Halte PrestaShop‑Core aktuell, sofern es mit Theme und Modulen kompatibel ist. Prüfe bei Drittanbieter‑Modulen die Entwicklerreputation, Update‑Häufigkeit und Kompatibilitätshinweise.
Teste Updates stets in Staging bevor du sie in Produktion einspielst; Änderungen können kundenspezifische Anpassungen stören. Führe Versionsaufzeichnungen und einen Rückrollplan für den Fall eines kritischen Problems.
Zugangskontrolle und Prinzip der minimalen Rechte
Beschränke Admin‑Konten und wende das Prinzip der minimalen Rechte an: gewähre nur jene Berechtigungen, die zur Erledigung einer Aufgabe nötig sind. Lege in PrestaShop dedizierte Profile an (Produktverwaltung, Bestellungen, Support) statt einen einzigen Super‑Admin für alles zu verwenden.
Erzwinge starke Authentisierung: komplexe Passwörter, regelmäßige Rotation und nach Möglichkeit Multi‑Factor‑Authentication (MFA) für alle Konten mit Admin‑ oder Serverzugriff. Überprüfe FTP/SFTP‑ und Datenbankzugänge: lösche nicht benötigte Accounts und ändere Zugangsdaten nach externer Wartung.
Hosting und Server‑Härtung
Die Wahl des Hosters und die Serverkonfiguration sind erste Verteidigungslinien. Bevorzuge Anbieter mit automatisierten Backups, Account‑Isolation und Security‑Support. Für kritischen Traffic ist Managed Hosting oder ein ordentlich konfigurierter VPS empfehlenswert.
Auf dem Server solltest du unnötige Dienste deaktivieren, SFTP/SSH und HTTPS erzwingen sowie Admin‑Zugriffe nach Möglichkeit per IP‑Filter oder VPN einschränken. Prüfe PHP‑Konfiguration (Extensions, Memory‑Limits) und schütze app/config/parameters.php mit sensiblen Zugangsdaten.
Überwachung, Logs und Anomalieerkennung
Kontinuierliches Monitoring reduziert die Zeit bis zur Entdeckung eines Vorfalls. Aktiviere umfassendes Logging: HTTP‑Zugriffe, Anwendungsfehler und Datenbanklogs. Analysiere diese Logs regelmäßig auf wiederholte Loginversuche, ungewöhnliche URL‑Scans oder verdächtige Einträge.
Fehlt intern die Expertise, kann ein Monitoring‑Service oder ein etabliertes Sicherheits‑Plugin Alerts bei Auffälligkeiten auslösen. Die Erkennungsregeln sollten so eingestellt sein, dass sie relevant bleiben und nicht in zu viel Fehlalarm enden.
PrestaShop‑Härtung und gute Anwendungspraktiken
Reduziere die Angriffsfläche mit PrestaShop‑spezifischen Maßnahmen: deaktiviere oder entferne ungenutzte Module, personalisiere und schütze die Admin‑URL und vermeide Module aus unbekannten Quellen.
Validiere Dateiuploads und Eingabefelder, um Injektionen zu verhindern. Führe Server‑seitige Validierung und Escaping immer durch. Bei Zahlungen nutze vorzugsweise gehostete Zahlungsdienstleister oder offiziell gepflegte Module, die die lokale Verarbeitung von Kartendaten minimieren.
Incident Response: Plan, Isolation und Kommunikation
Erstelle einen Incident‑Response‑Plan, bevor etwas passiert. Ein guter Plan definiert Rollen: wer isoliert den Server, wer stellt Backups wieder her, wer kommuniziert mit Kunden und Hoster. Bei Kompromittierung das System isolieren (Wartungsmodus) und Logs für forensische Analyse sichern.
Versuche nicht, Datenbank und Dateien ohne Fachwissen „zu säubern“; unsachgemäße Maßnahmen können Beweise zerstören oder Hintertüren offenlassen. Ziehe bei komplexen Vorfällen Experten hinzu.
Operative Wartung und Change‑Management
Sicherheit ist ein fortlaufender Prozess. Etabliere einen Wartungsplan mit Updates, Backup‑Tests, Zugriffsreviews und regelmäßigen Audits der installierten Module. Dokumentiere größere Änderungen und nutze Staging‑Umgebungen zur Validierung.
Schule Mitarbeitende mit Backend‑Zugriff in Phishing‑Awareness, Passworthygiene und Meldeverfahren für Auffälligkeiten. Menschliche Fehler sind oft der Einstiegspunkt; Prävention und Sicherheitskultur reduzieren dieses Risiko.
Essenzielle Checkliste für Betreiber
-
Plane automatisierte Off‑Site‑Backups und verifiziere Wiederherstellungen mindestens vierteljährlich.
-
Halte Core, Theme und Module nach Staging‑Tests aktuell.
-
Minimiere Admin‑Accounts und aktiviere MFA für sensible Logins.
-
Wähle Hosting mit Isolation und Backups; sichere SFTP/SSH und erzwinge HTTPS.
-
Aktiviere umfassendes Logging und nutze Monitoring zur schnellen Erkennung von Anomalien.
-
Erstelle einen Incident‑Response‑Plan und konsultiere Experten bei Bedarf.
Fazit
Die Absicherung eines PrestaShop‑Shops verlangt eine Verbindung aus präventiven Maßnahmen und Reaktionsfähigkeit: priorisiere getestete Backups, halte Systeme auf dem neuesten Stand und setze das Prinzip der minimalen Rechte um. Damit reduzierst du die Eintrittswahrscheinlichkeit und die Folgen von Sicherheitsvorfällen, doch das Risiko bleibt bestehen.
Bei hohem Bestellaufkommen oder kritischen Integrationen ist Managed Hosting und regelmäßige Sicherheitsberatung ratsam. Lösungen wie Securantis können ergänzend Monitoring und operative Unterstützung bieten, während die Hauptverantwortung beim Betreiber und seinen Sicherheitsprozessen verbleibt.