

Pourquoi la montée des bots et des requêtes IA change la donne
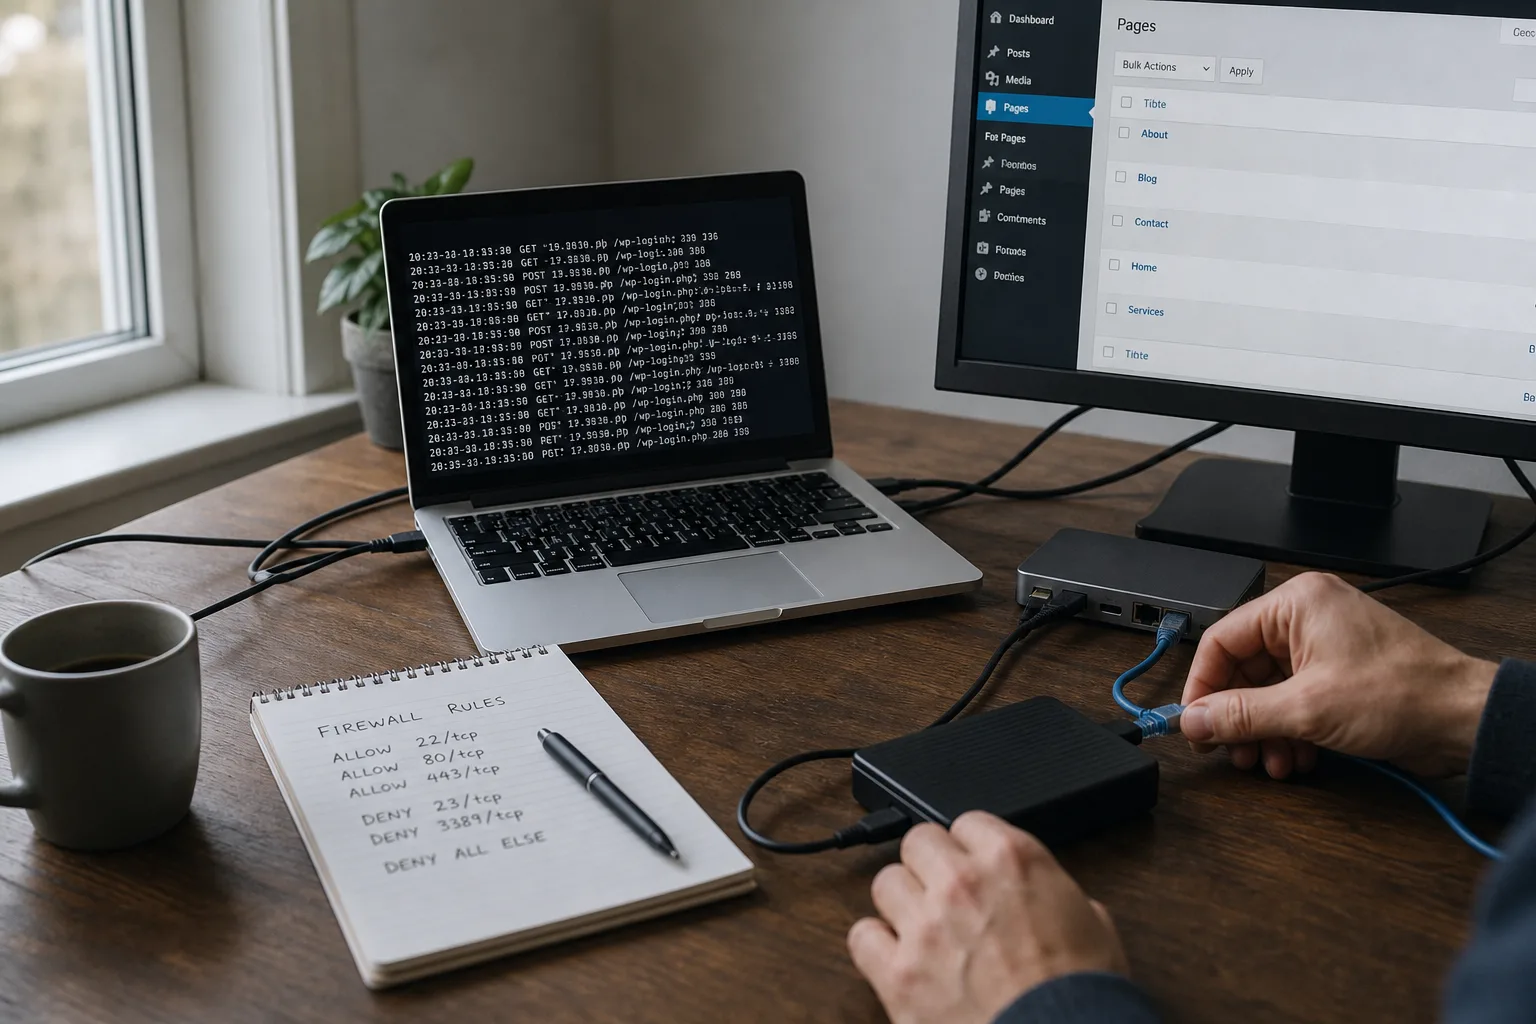
Les derniers outils basés sur l'IA, combinés à des services de scraping et des botnets, ont rendu plus fréquent l'envoi massif de requêtes vers des sites commerçants et vitrines. Pour un site WordPress, WooCommerce ou PrestaShop, ces flux peuvent provoquer des pics de charge CPU, saturer la base de données, remplir les files d'attente d'envoi d'emails ou permettre des tentatives continues d'abus (création de comptes, checkout frauduleux, formulaires de contact). Les conséquences vont de la simple lenteur à des interruptions de service et des coûts d'hébergement accrus.
Limiter le débit (rate limiting) n'est pas une panacée mais une défense essentielle. Elle réduit la nuisance, protège la capacité d'accueil et rend économiquement inefficace l'usage massif d'outils automatisés. Toutefois, la mise en place doit respecter l'expérience utilisateur et les flux légitimes (API partenaires, crawlers de moteurs de recherche, intégrations tierces).
Principes de base du rate limiting utile
Le rate limiting consiste à restreindre le nombre de requêtes qu'une entité (IP, jeton API, session) peut effectuer pendant une période donnée. Des règles mal pensées peuvent bloquer des clients légitimes ; des règles trop permissives laissent passer l'attaque. L'approche pratique combine plusieurs leviers : limites globaux au niveau serveur, règles applicatives spécifiques par point d'entrée, et systèmes adaptatifs qui apprennent le comportement normal.
Pour les boutiques e‑commerce, il est crucial de différencier les flux : pages publiques (catalogue), actions sensibles (ajout au panier, paiement), APIs REST, interfaces d'administration et endpoints de webhook. Chacun mérite un profil de limitation différent.
Niveau serveur : pare-feu, CDN et throttling TCP
Avant d'atteindre votre CMS, de nombreux contrôles peuvent réduire le volume indésirable. Un CDN (Content Delivery Network) bien configuré bloque beaucoup de bots à la périphérie, met en cache les pages statiques et offre des mécanismes de rate limiting par pays, IP ou chemin d'URL. Les WAF (Web Application Firewalls) peuvent identifier patterns malveillants et mettre en quarantaine les sources.
Au niveau du serveur web (Nginx, Apache), on peut appliquer des limites de connexions et de requêtes par IP, mettre en place des règles de limitation sur les endpoints sensibles et répondre avec des codes 429 pour les clients dépassant les seuils. Sur les instances cloud, utilisez aussi les fonctionnalités natives (groupes de sécurité, règles de pare-feu gérées) pour réduire l'empreinte des attaques volumétriques.
Niveau application : protéger formulaires et endpoints
Au sein de WordPress, WooCommerce ou PrestaShop, le contrôle applicatif permet une granularité utile. Par exemple, limiter la fréquence d'envoi des formulaires de contact, des tentatives de création de compte ou des requêtes d'API REST évite l'usage abusif des processus métier. Les plugins et modules existent pour implémenter ces limites, mais vérifiez leur compatibilité et leur impact sur la performance.
Pour WooCommerce, protégez les endpoints d'ajout au panier et de validation de commande car ce sont des cibles classiques pour les tentatives de fraudes. Pour PrestaShop, surveillez les webservices et l'accès aux pages d'administration. Pour WordPress, isolez l'API REST et les points de connexion XML‑RPC si vous ne les utilisez pas.
Détection adaptative et scores de réputation
Au-delà des règles statiques, les systèmes de détection adaptative analysent la vitesse des interactions, la séquence des actions et des indicateurs comportementaux. Ils assignent un score de confiance à une session et ajustent dynamiquement les throttles ou demandent des étapes additionnelles (CAPTCHA, challenge JavaScript).
Ces techniques limitent les faux positifs : un utilisateur réel effectuant plusieurs actions légitimes verra probablement un score élevé, tandis qu'un bot qui tambourine plusieurs endpoints en parallèle verra ses requêtes retardées ou bloquées. L'intégration d'un service de réputation IP/UA et de listes noires partagées améliore encore l'efficacité.
CAPTCHA, challenges JS et friction progressive
Le CAPTCHA reste un outil utile mais doit être utilisé avec discernement. Pour ne pas nuire à la conversion, appliquez le CAPTCHA ou un challenge uniquement lorsque le comportement paraît suspect. Les challenges JavaScript (vérification d'exécution d'un petit script avant d'autoriser l'accès) stoppent les bots simples qui n'exécutent pas de JS.
La friction progressive consiste à augmenter la difficulté pour un client suspect : d'abord ralentir, puis ajouter CAPTCHA, et en dernier ressort bloquer. Cette stratégie protège l'expérience utilisateur tout en forçant un coût supplémentaire aux attaquants.
Considérations pour les API et intégrations tierces
Les API publiques et les intégrations (plugins de paiement, services logistiques) doivent être traitées différemment des pages visibles. Utilisez des clés API, quotas par clef, et contrôlez strictement les origines CORS. Documentez les limites pour vos intégrateurs afin d'éviter des interruptions d'un partenaire légitime.
Sur WooCommerce et PrestaShop, activez l'authentification forte pour les API d'administration et limitez les privilèges via le principe du moindre privilège. Si vous exposez des webhooks, vérifiez leur signature et mettez en place des protections contre la ré-exécution et le replay.
Logs, monitoring et alerting : savoir quand agir
Le rate limiting est plus efficace quand il s'appuie sur une visibilité précise. Configurez des logs structurés (requests, headers, temps de réponse) et un monitoring qui alerte sur l'augmentation du taux d'erreur 429, les pics IP, ou les dégradations de latence. Des courbes simples montrent si une règle est trop restrictive et provoque des faux positifs.
Conservez des traces suffisantes pour une analyse forensique, mais respectez la confidentialité et la durée de conservation appropriée. Si le volume d'alertes est trop élevé, priorisez les incidents qui affectent les pages critiques (checkout, API d'administration) et automatisez des réponses basiques (blocage temporaire d'IP, mise en quarantaine).
Sauvegardes, mises à jour et principe du moindre privilège
Limiter le débit protège la disponibilité, mais ne remplace pas les autres fondamentaux. Conservez des sauvegardes régulières et testées, appliquez les mises à jour de sécurité de WordPress, WooCommerce, PrestaShop et de leurs extensions. Réduisez les privilèges d'accès aux comptes et aux clées API pour limiter l'impact d'une compromission.
En cas d'attaque lourde, une sauvegarde récente facilite la restauration d'un service propre. Si vous n'êtes pas sûr des manipulations, faites appel à un professionnel pour l'analyse et la remédiation afin d'éviter des erreurs coûteuses.
Quand faire appel à un expert ou à Securantis
Si vous observez des attaques persistantes, des perturbations régulières ou des patterns qui affectent votre conversion, il est temps d'appeler un expert. Un audit de configuration permettra d'identifier les endpoints vulnérables, de calibrer les règles de rate limiting et d'intégrer des systèmes adaptatifs. Securantis peut conseiller sur les meilleures pratiques, l'implémentation des contrôles et la réduction des faux positifs pour WordPress, WooCommerce et PrestaShop.
Pour des incidents actifs (pic de trafic suspect, intrusion avérée), privilégiez une intervention professionnelle pour préserver les preuves et éviter des réactions qui compliqueraient la situation.
Checklist pratique (actions prioritaires)
-
Mettez en place un CDN et activez le WAF pour filtrer le trafic à la périphérie et réduire la charge sur le serveur.
-
Appliquez des limites par IP et par endpoint au niveau du serveur web, en testant progressivement les seuils pour éviter de bloquer les utilisateurs légitimes.
-
Protégez les formulaires et les endpoints sensibles (checkout, login, création de compte) par des règles applicatives, CAPTCHA adaptatif et friction progressive.
-
Activez la journalisation structurée et surveillez les métriques clés (codes 429, latence, nombre d'IP uniques).
-
Documentez et appliquez des quotas pour les API et exigez des clés d'authentification pour les intégrations.
-
Conservez des sauvegardes testées et appliquez les mises à jour de sécurité régulièrement.
Conclusion
Les bots et les requêtes automatisées pilotées par des outils d'IA sont aujourd'hui une menace opérationnelle pour les sites WordPress, WooCommerce et PrestaShop. Le rate limiting, utilisé avec intelligence, réduit significativement la surface d'abus et protège la capacité du site tout en conservant une bonne expérience utilisateur. Il faut combiner des contrôles périphériques (CDN, WAF), des règles serveur, une logique applicative fine et des systèmes adaptatifs basés sur le comportement.
Priorisez d'abord la visibilité (logs et monitoring), la mise en place d'un CDN/WAF, et la protection des endpoints métier critiques. Ensuite, appliquez des règles de rate limiting progressivement et ajustez‑les en fonction des alertes. Si vous doutez de la configuration ou subissez des attaques persistantes, faites appel à des experts : cela économise du temps et protège la réputation et le chiffre d'affaires de votre site.