

Warum Bots und KI‑Anfragen ein wachsendes Problem sind
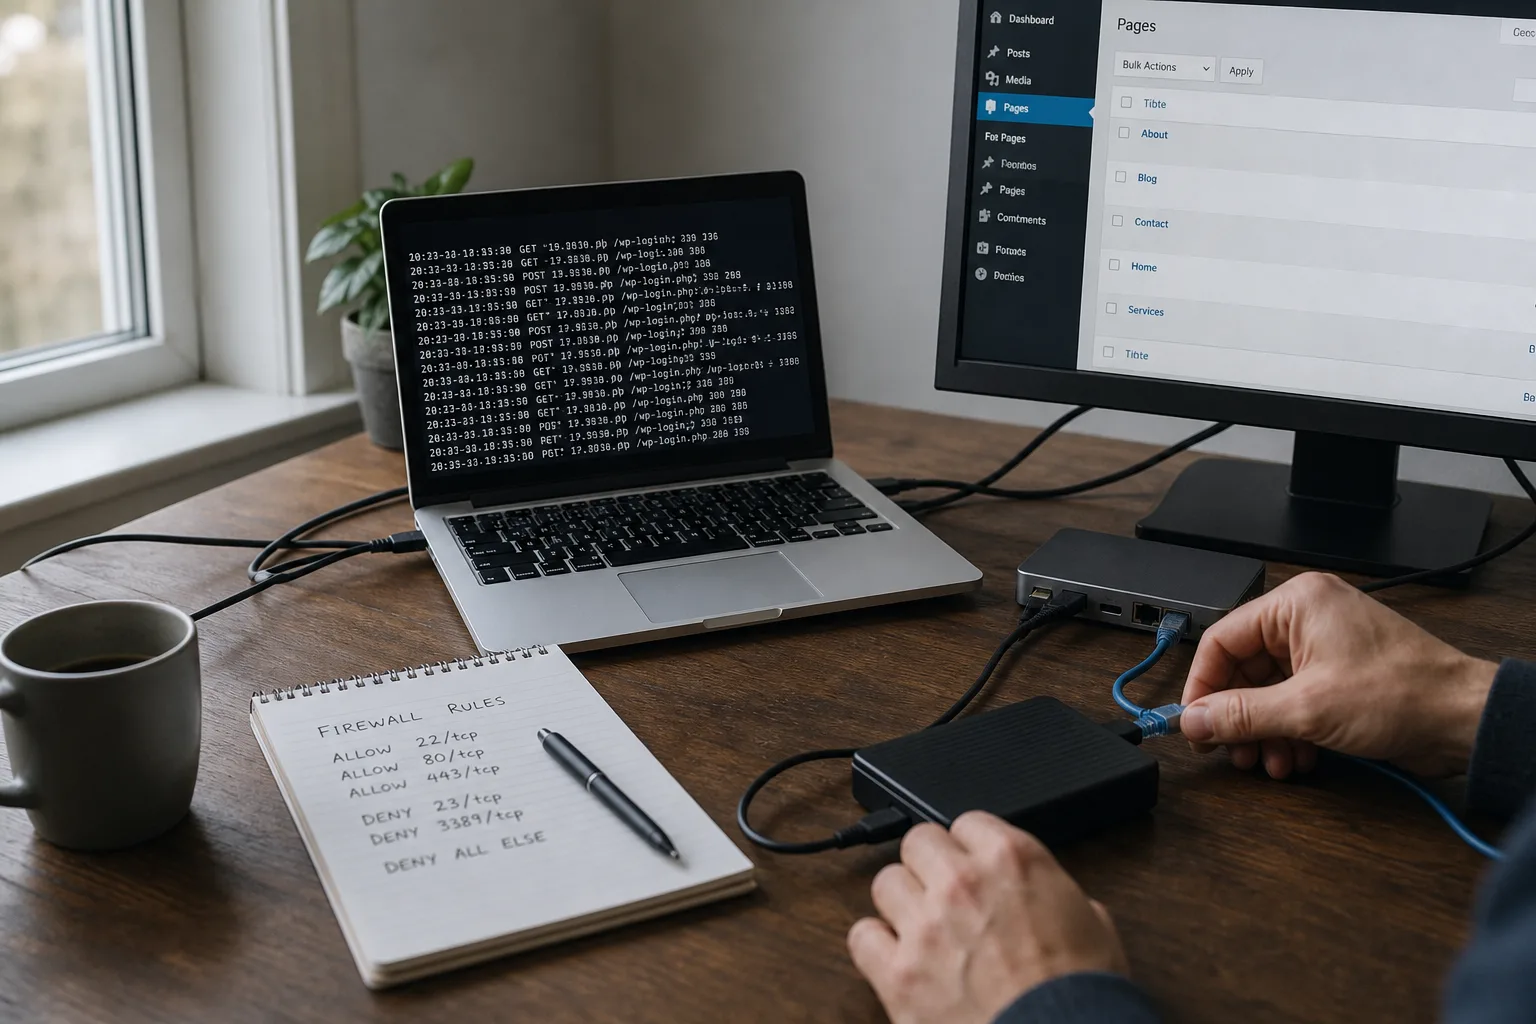
Moderne KI‑Tools in Kombination mit Scraping‑Diensten und Botnets haben die Häufigkeit automatisierter High‑Frequency‑Anfragen erhöht. Für eine WordPress‑, WooCommerce‑ oder PrestaShop‑Seite können diese Flüsse CPU‑Spitzen, Datenbanküberlastung, volle E‑Mail‑Queues und Missbrauch wie massenhafte Kontoerstellung oder betrügerische Bestellungen verursachen. Die Folgen reichen von verlangsamter Nutzererfahrung bis hin zu Ausfällen und höheren Hosting‑Kosten.
Rate Limiting ist keine Allheilmittel, aber eine grundlegende Verteidigung. Es reduziert lästigen Traffic, schützt Kapazitäten und macht automatisierten Missbrauch wirtschaftlich unattraktiv. Wichtig ist jedoch, legitimen Traffic (Partner‑APIs, Suchmaschinen‑Crawler) nicht zu beeinträchtigen.
Grundprinzipien effektiven Rate Limitings
Rate Limiting beschränkt die Anzahl der Anfragen, die eine Entität (IP, API‑Schlüssel, Session) in einem Zeitfenster stellen darf. Schlecht gewählte Limits können legitime Nutzer blockieren; zu großzügige Regeln stoppen Angreifer nicht. Eine sinnvolle Strategie kombiniert Netzwerk‑Level Limits, anwendungsspezifische Regeln pro Endpoint und adaptive Systeme, die normales Verhalten lernen.
Für E‑Commerce‑Seiten ist die Unterscheidung der Traffic‑Typen wichtig: öffentliche Katalogseiten, heikle Aktionen (Warenkorb, Checkout), REST‑APIs, Admin‑Interfaces und Webhooks. Jeder Bereich benötigt ein eigenes Limitprofil.
Serverseitige Kontrollen: CDN, WAF und TCP‑Throttling
Viele Angriffe lassen sich abwehren, bevor sie das CMS erreichen. Ein korrekt konfiguriertes CDN blockiert viele Bots am Rand, cached statische Inhalte und bietet Ratenbegrenzung nach Pfad oder Land. WAFs erkennen gängige bösartige Muster und isolieren Quellen.
Auf dem Webserver (Nginx, Apache) lassen sich Verbindungen und Requests pro IP begrenzen, per‑Endpoint Limits setzen und 429‑Antworten an überbeanspruchende Clients senden. Cloud‑Provider bieten ebenfalls verwaltete Firewalls und Traffic‑Shaping‑Funktionen.
Anwendungsebene: Formulare und Endpunkte schützen
Innerhalb von WordPress, WooCommerce und PrestaShop ermöglichen anwendungsspezifische Maßnahmen feine Steuerung. Begrenzen Sie die Häufigkeit von Kontaktformularen, Kontoerstellungen oder REST‑API‑Aufrufen, um Missbrauch der Geschäftslogik zu verhindern. Verwenden Sie bewährte Plugins/Module und prüfen Sie Kompatibilität und Performance‑Auswirkungen.
Schützen Sie WooCommerce‑Endpoints für Warenkorb und Checkout, da diese häufig Ziele von Betrugsversuchen sind. In PrestaShop sollten Webservices und Admin‑Zugriffe überwacht werden. Bei WordPress empfiehlt sich, die REST‑API zu isolieren und XML‑RPC zu deaktivieren, falls nicht benötigt.
Adaptive Erkennung und Reputations‑Scoring
Neben statischen Regeln analysieren adaptive Systeme Interaktionsgeschwindigkeit, Aktionssequenzen und Verhaltensindikatoren. Sie vergeben einen Vertrauensscore und passen Limits dynamisch an oder fordern sekundäre Prüfungen (CAPTCHA, JS‑Challenge).
Das reduziert False Positives: Ein echter Nutzer, der mehrere legitime Aktionen durchführt, erzielt meist einen höheren Score, während ein Bot, der parallel mehrere Endpunkte anfragt, verzögert oder blockiert wird. Die Einbindung von IP/UA‑Reputationsdiensten und geteilten Blacklists erhöht die Wirkung.
CAPTCHA, JS‑Challenges und progressive Reibung
CAPTCHA bleibt nützlich, muss aber sparsam eingesetzt werden, um Conversions nicht zu schädigen. Setzen Sie CAPTCHAs oder JS‑Challenges nur bei Verdacht ein. Einfache JavaScript‑Challenges (Ausführung eines kleinen Scripts vor Freigabe) stoppen Bots, die kein JS ausführen.
Progressive Reibung erhöht für verdächtige Clients die Hürde: zunächst verlangsamte Antworten, dann CAPTCHA und als letzter Schritt Blockierung. So bleibt die Nutzererfahrung für legitime Besucher erhalten, während Angreifer höhere Kosten tragen.
APIs und Drittanbieter‑Integrationen speziell behandeln
APIs und Integrationen müssen anders behandelt werden als öffentliche Seiten. Nutzen Sie API‑Keys, Quotierung pro Key und strikte CORS‑Kontrollen. Dokumentieren Sie Limits für Integrator‑Partner, um unbeabsichtigte Störungen zu vermeiden.
Für WooCommerce und PrestaShop aktivieren Sie starke Authentifizierung für Admin‑APIs und beschränken Berechtigungen nach dem Prinzip der minimalen Rechte. Verifizieren Sie Webhook‑Signaturen und schützen Sie vor Replay‑Attacks.
Logging, Monitoring und Alerts: wissen, wann zu handeln ist
Rate Limiting wirkt am besten mit klarer Sichtbarkeit. Richten Sie strukturierte Logs (Requests, Header, Antwortzeiten) ein und überwachen Sie Kennzahlen wie 429‑Raten, IP‑Spitzen oder Latenzverschlechterungen. Dashboards helfen, Regeln zu justieren und False Positives zu erkennen.
Bewahren Sie ausreichend Beweisdaten für forensische Analysen auf, beachten Sie dabei Datenschutz‑ und Aufbewahrungsregeln. Bei hoher Alert‑Dichte priorisieren Sie Vorfälle, die kritische Flows betreffen (Checkout, Admin‑API), und automatisieren Basisreaktionen (temporäre IP‑Sperre, Quarantäne).
Backups, Updates und das Prinzip der geringsten Rechte
Rate Limiting schützt Verfügbarkeit, ersetzt jedoch nicht die Grundlagen. Halten Sie getestete Backups bereit, installieren Sie Sicherheitsupdates für WordPress, WooCommerce, PrestaShop und Plugins und reduzieren Sie Konten‑ sowie API‑Privilegien.
Bei einer Kompromittierung erleichtert ein aktuelles Backup die Wiederherstellung. Bei Unsicherheit ziehen Sie professionelle Hilfe zur Analyse und Bereinigung hinzu.
Wann Experten oder Securantis hinzugezogen werden sollten
Bei anhaltenden Angriffen, wiederkehrenden Störungen oder Mustern, die Konversionen beeinträchtigen, ist professionelle Hilfe angezeigt. Ein Audit deckt schwache Endpunkte auf, kalibriert Rate‑Limits und integriert adaptive Kontrollen. Securantis unterstützt bei Best‑Practices, Implementierung und Feintuning für WordPress, WooCommerce und PrestaShop.
Bei akuten Vorfällen (Verdacht auf Kompromittierung, plötzliche Traffic‑Spitzen) ist fachliche Unterstützung wichtig, um Beweise zu sichern und Auswirkungen zu begrenzen.
Praktische Checkliste (Prioritäten)
-
Setzen Sie ein CDN ein und aktivieren Sie einen WAF, um Traffic am Rand zu filtern und Serverlast zu verringern.
-
Implementieren Sie IP‑ und Endpunkt‑Limits auf dem Webserver und testen Sie Schwellenwerte schrittweise, um legitime Nutzer nicht zu blockieren.
-
Schützen Sie Formulare und kritische Endpunkte (Checkout, Login, Kontoerstellung) mit anwendungsspezifischen Regeln und adaptivem CAPTCHA.
-
Aktivieren Sie strukturiertes Logging und überwachen Sie Kennzahlen wie 429‑Antworten und Latenz.
-
Setzen Sie API‑Keys und Quoten für Integrationen und befolgen Sie das Prinzip der minimalen Rechte.
-
Pflegen Sie getestete Backups und führen Sie regelmäßige Sicherheitsupdates durch.
Fazit
Bots und KI‑Werkzeuge sind eine reale betriebliche Bedrohung für WordPress, WooCommerce und PrestaShop. Gut durchdachtes Rate Limiting in Kombination mit Perimeterschutz, adaptiver Erkennung und Monitoring reduziert Missbrauch, ohne die Nutzererfahrung zu opfern. Beginnen Sie mit Sichtbarkeit über Logs und Metriken, um die richtigen Maßnahmen zu platzieren.
Richten Sie zuerst Rand‑ und Serverfilter ein, justieren Sie dann server‑ und anwendungsseitige Regeln. Wenn die Konfiguration oder laufende Angriffe Ihre Kapazitäten überschreiten, holen Sie Expertenrat für Audit und Vorfallreaktion. So schützen Sie Verfügbarkeit, reduzieren Betrug und erhalten das Vertrauen Ihrer Kundschaft.