

Por qué los bots y las peticiones IA son una amenaza creciente
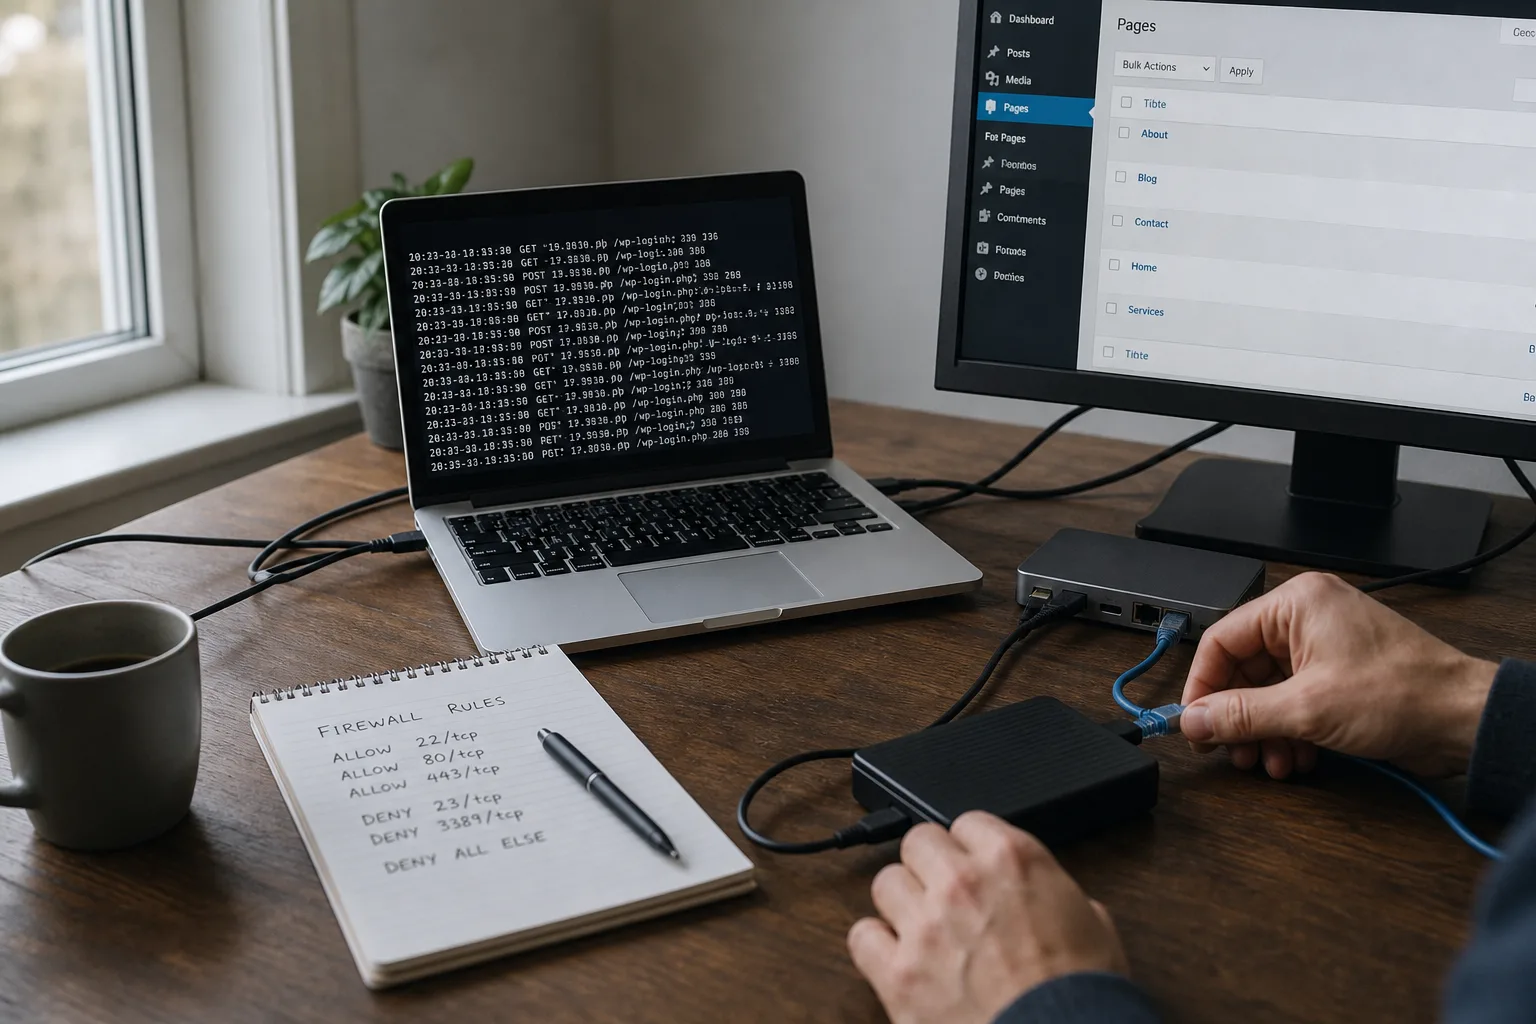
Las herramientas IA modernas, junto con servicios de scraping y botnets, han hecho más habituales las peticiones automatizadas de alta frecuencia. Para un sitio WordPress, WooCommerce o PrestaShop, esos flujos pueden provocar picos de CPU, saturación de la base de datos, colas de correo llenas y abusos como creación masiva de cuentas o compras fraudulentas. Las consecuencias van desde una experiencia lenta hasta interrupciones y costes de hosting mayores.
El rate limiting no es una panacea, pero sí una defensa esencial. Reduce el ruido, protege la capacidad y hace menos rentable el abuso automatizado. Es imprescindible diseñarlo de forma que no afecte a tráfico legítimo, como APIs de socios o crawlers de buscadores.
Principios básicos del rate limiting eficaz
El rate limiting restringe cuántas peticiones puede realizar una entidad (IP, clave API, sesión) en un periodo concreto. Reglas mal calibradas pueden bloquear usuarios legítimos; reglas demasiado laxas dejarán pasar a los atacantes. Una estrategia práctica combina límites a nivel de red, reglas por endpoint en la aplicación y sistemas adaptativos que aprenden el comportamiento normal.
En e‑commerce es clave diferenciar los tipos de tráfico: páginas públicas (catálogo), acciones sensibles (añadir al carrito, checkout), APIs REST, paneles de administración y webhooks. Cada uno necesita un perfil de control distinto.
Controles a nivel de servidor: CDN, WAF y throttling TCP
Muchos ataques pueden mitigarse antes de llegar al CMS. Un CDN bien configurado bloquea bots en el borde, cachea contenido estático y ofrece limitación por ruta o por país. Los WAF (firewalls de aplicaciones) detectan patrones maliciosos y aíslan las fuentes.
En el servidor web (Nginx, Apache) se pueden limitar conexiones y peticiones por IP, aplicar límites por endpoint y responder con 429 a clientes que excedan umbrales. Los proveedores cloud también ofrecen firewall gestionado y herramientas para modelar el tráfico.
Protecciones a nivel de aplicación para formularios y endpoints
Dentro de WordPress, WooCommerce y PrestaShop, los controles a nivel de aplicación permiten granularidad. Limitar la frecuencia de envío de formularios, creación de cuentas o llamadas a la API REST evita abuso de la lógica de negocio. Utilice módulos probados y compruebe compatibilidad y rendimiento.
Proteja endpoints de WooCommerce relacionados con añadir al carrito y checkout, que son objetivos habituales de fraude. En PrestaShop vigile el uso de webservices y el acceso al back office. En WordPress, aísle la API REST y desactive XML‑RPC si no lo requiere.
Detección adaptativa y puntaje de reputación
Más allá de reglas estáticas, los sistemas adaptativos analizan la velocidad de interacción, secuencias de acciones e indicadores conductuales. Asignan una puntuación de confianza y ajustan dinámicamente los límites o solicitan controles adicionales (CAPTCHA, desafío JS).
Esto disminuye falsos positivos: un usuario legítimo que realiza varias acciones válidas tendrá mayor puntuación, mientras que un bot que ataca múltiples endpoints en paralelo verá sus peticiones ralentizadas o bloqueadas. Integrar servicios de reputación IP/UA y blacklists compartidas mejora la eficacia.
CAPTCHA, desafíos JS y fricción progresiva
El CAPTCHA sigue siendo útil pero debe aplicarse con criterio para no perjudicar la conversión. Aplíquelo solo cuando el comportamiento sea sospechoso. Los desafíos JavaScript (ejecutar un pequeño script antes de permitir el acceso) detienen bots simples que no ejecutan JS.
La fricción progresiva aumenta la dificultad para clientes sospechosos: primero ralentizar, después presentar CAPTCHA y en último término bloquear. Esta táctica protege la experiencia de usuarios legítimos al tiempo que sube el coste para atacantes.
APIs e integraciones: tratamiento particular
Las APIs públicas y las integraciones requieren tratamiento distinto. Use claves API, cuotas por clave y controles CORS estrictos. Documente los límites para integradores y evitar interrupciones a socios legítimos.
En WooCommerce y PrestaShop, active autenticación fuerte para APIs administrativas y limite privilegios aplicando el principio de menor privilegio. Para webhooks, verifique firmas y proteja contra replay.
Logs, monitorización y alertas: cuándo intervenir
El rate limiting funciona mejor con buena visibilidad. Configure logs estructurados (peticiones, headers, tiempos de respuesta) y monitorice métricas clave: tasa de 429, picos de IPs o degradación de latencia. Los dashboards ayudan a ajustar reglas y detectar falsos positivos.
Conserve evidencia suficiente para análisis forense respetando la privacidad y políticas de retención. Si el volumen de alertas es alto, priorice incidentes que afecten flujos críticos (checkout, APIs admin) y automatice respuestas básicas (bloqueo temporal de IP, cuarentena).
Copias de seguridad, actualizaciones y principio de menor privilegio
El rate limiting protege disponibilidad pero no sustituye los fundamentos. Mantenga copias de seguridad probadas, aplique actualizaciones de seguridad a WordPress, WooCommerce, PrestaShop y plugins, y reduzca privilegios de cuentas y claves API.
En caso de compromiso, una copia reciente facilita la recuperación. Si no está seguro, contacte con un profesional para análisis y remediación.
Cuándo recurrir a un experto o a Securantis
Si sufre ataques persistentes, interrupciones recurrentes o patrones que afectan la conversión, solicite ayuda profesional. Una auditoría identifica endpoints débiles, calibra reglas de rate limiting e implementa controles adaptativos. Securantis puede asesorar sobre buenas prácticas y apoyar la implementación para WordPress, WooCommerce y PrestaShop.
En incidentes activos (picos sospechosos, compromiso) prefiera una respuesta profesional para preservar evidencias y minimizar impacto.
Lista práctica (acciones prioritarias)
-
Implante un CDN y habilite un WAF para filtrar tráfico en el borde y reducir carga en el servidor.
-
Aplique límites por IP y por endpoint en el servidor web y pruebe gradualmente los umbrales para no bloquear usuarios legítimos.
-
Proteja formularios y endpoints críticos (checkout, login, creación de cuentas) con reglas aplicativas y CAPTCHA adaptativo.
-
Active logging estructurado y monitorice métricas clave como 429 y latencia.
-
Exija claves API y cuotas para integraciones y aplique el principio de menor privilegio.
-
Mantenga copias de seguridad probadas y aplique actualizaciones de seguridad regularmente.
Conclusión
Los bots y las herramientas IA representan un riesgo operativo real para sitios WordPress, WooCommerce y PrestaShop. El rate limiting, en combinación con defensas perimetrales, detección adaptativa y monitorización, reduce el abuso sin sacrificar la experiencia de usuario. Comience por ganar visibilidad mediante logs y métricas.
Implemente primero filtros en el perímetro, luego regle el servidor y la aplicación. Si la configuración o los ataques superan su capacidad, recurra a especialistas para auditoría y respuesta. Este enfoque protege la disponibilidad, reduce fraudes y preserva la confianza de sus clientes.