

Perché bot e richieste IA sono una minaccia in evoluzione
Gli strumenti IA moderni, unitamente a servizi di scraping e botnet, hanno incrementato le richieste automatizzate ad alta frequenza. Per un sito WordPress, WooCommerce o PrestaShop ciò può tradursi in picchi di CPU, sovraccarico del database, code email piene e abusi come creazione massiva di account o ordini fraudolenti. Gli impatti vanno dalla lentezza fino all'interruzione del servizio e all'aumento dei costi di hosting.
Il rate limiting non è una soluzione totale, ma è una difesa fondamentale. Riduce il traffico indesiderato, protegge le risorse e rende meno conveniente l'abuso automatizzato. È però essenziale preservare il traffico legittimo (API di partner, crawler dei motori di ricerca) con regole adeguate.
Principi base del rate limiting efficace
Il rate limiting limita il numero di richieste che un'entità (IP, chiave API, sessione) può effettuare in un arco temporale. Regole mal calibrate possono bloccare utenti legittimi; regole troppo permissive non fermeranno gli attaccanti. Una strategia pratica combina limiti a livello di rete, regole applicative per endpoint specifici e sistemi adattivi che apprendono i comportamenti normali.
Per i siti e‑commerce è importante distinguere i tipi di traffico: pagine catalogo, azioni sensibili (aggiungi al carrello, checkout), API REST, interfacce di amministrazione e webhook. Ognuno richiede un profilo di limitazione distinto.
Controlli lato server: CDN, WAF e throttling TCP
Molti attacchi possono essere attenuati prima che raggiungano il CMS. Un CDN ben configurato blocca molti bot al perimetro, cache le risorse statiche e offre rate limiting per percorso o paese. I WAF (Web Application Firewall) individuano pattern maligni e mettono in quarantena le fonti.
Sul server web (Nginx, Apache) è possibile limitare connessioni e richieste per IP, applicare limiti per endpoint e rispondere con codice 429 ai client che superano le soglie. Nei servizi cloud, sfruttate anche le funzionalità di firewall gestito e shaping del traffico.
Protezioni applicative per form e endpoint
Nel contesto di WordPress, WooCommerce e PrestaShop, i controlli applicativi offrono granularità utile. Limitare la frequenza di invio dei form di contatto, la creazione di account o le richieste all'API REST previene l'abuso della logica di business. Usate moduli affidabili e verificate compatibilità e impatto sulle prestazioni.
Proteggete gli endpoint di WooCommerce per aggiunta al carrello e checkout, essendo bersagli tipici di frode. In PrestaShop monitorate i webservices e l'accesso alle pagine di amministrazione. In WordPress, isolate l'API REST e disabilitate XML‑RPC se non necessario.
Rilevamento adattivo e scoring reputazionale
Oltre alle regole statiche, i sistemi adattivi analizzano la velocità delle interazioni, le sequenze di azioni e indicatori comportamentali. Assegnano un punteggio di fiducia alla sessione e regolano dinamicamente i limiti o richiedono controlli aggiuntivi (CAPTCHA, challenge JavaScript).
Queste tecniche riducono i falsi positivi: un utente reale che compie azioni legittime avrà un punteggio più alto, mentre un bot che colpisce più endpoint in parallelo vedrà le sue richieste rallentate o bloccate. L'integrazione di servizi di reputazione IP e blacklist condivise aumenta l'efficacia.
CAPTCHA, challenge JS e frizione progressiva
Il CAPTCHA resta uno strumento utile ma va usato con giudizio per non compromettere la conversione. Applicatelo solo quando il comportamento è sospetto. I challenge JavaScript (esecuzione di un piccolo script prima dell'accesso) bloccano bot semplici che non eseguono JS.
La frizione progressiva aumenta la difficoltà per i client sospetti: rallentare prima, poi presentare un CAPTCHA, infine bloccare. Questa strategia protegge l'esperienza utente e incrementa il costo per gli attaccanti.
API e integrazioni: trattamento speciale
Le API pubbliche e le integrazioni richiedono un trattamento distinto. Usate chiavi API, quote per chiave e controlli CORS rigorosi. Documentate i limiti per gli integratori per evitare interruzioni accidentali di partner legittimi.
In WooCommerce e PrestaShop, attivate l'autenticazione forte per le API di amministrazione e limitate i privilegi con il principio del minimo privilegio. Per i webhook, verificate le firme e proteggete da replay.
Log, monitoraggio e alerting: sapere quando intervenire
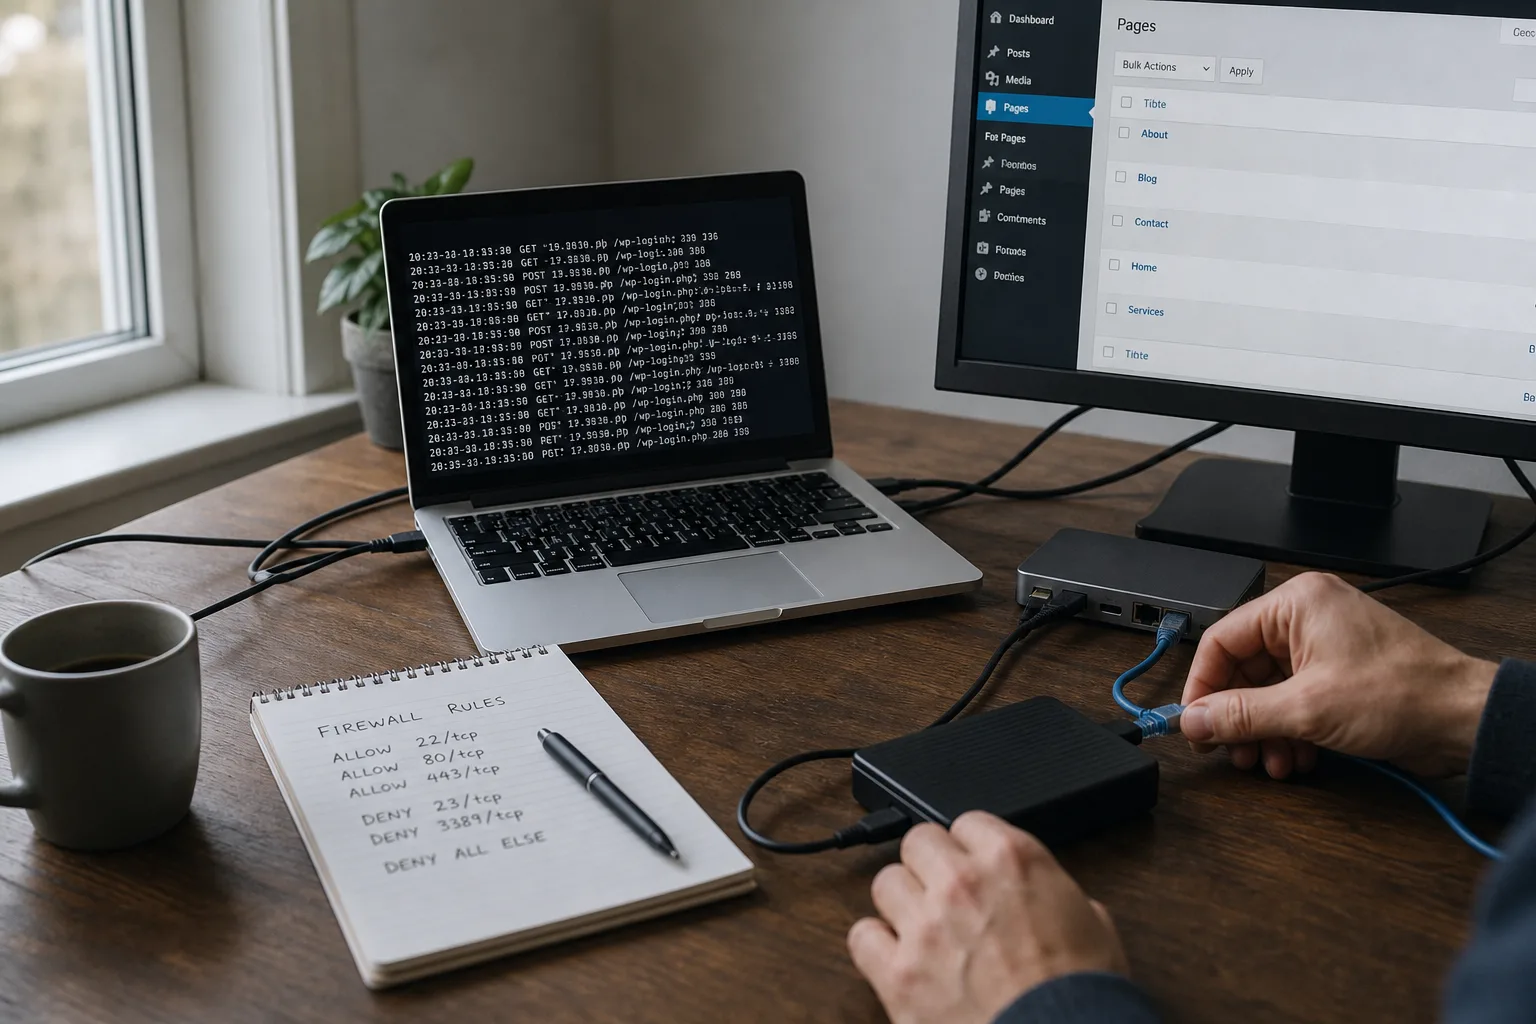
Il rate limiting è più efficace con visibilità precisa. Configurate log strutturati (requests, header, tempo di risposta) e monitoraggio che avvisi su aumento dei 429, picchi IP o degrado della latenza. Queste metriche aiutano a capire se una regola è troppo restrittiva e causa falsi positivi.
Conservate tracce sufficienti per analisi forense rispettando privacy e politiche di retention. Se il volume di alert è elevato, prioritizzate gli incidenti che colpiscono flussi critici (checkout, API admin) e automatizzate risposte di base (blocco temporaneo IP, quarantena).
Backup, aggiornamenti e principio del minimo privilegio
Il rate limiting tutela la disponibilità ma non sostituisce i fondamentali. Mantenete backup testati, applicate aggiornamenti di sicurezza a WordPress, WooCommerce, PrestaShop e ai plugin. Riducete i privilegi per account e chiavi API per limitare l'impatto di una compromissione.
In caso di attacco significativo, un backup recente semplifica il ripristino. Se non siete sicuri, rivolgetevi a un professionista per l'analisi e la bonifica.
Quando chiamare un esperto o Securantis
Se subite attacchi persistenti, interruzioni ricorrenti o pattern che impattano la conversione, è il momento di chiedere aiuto. Un audit identifica endpoint vulnerabili, calibra le regole di rate limiting e integra controlli adattivi. Securantis può supportare sulle best practice e sull'implementazione per WordPress, WooCommerce e PrestaShop.
Per incidenti attivi (picchi sospetti, compromissione), privilegiate un intervento professionale per preservare le prove e limitare l'impatto.
Checklist pratica (azioni prioritarie)
-
Distribuite un CDN e abilitate il WAF per filtrare il traffico al perimetro e ridurre il carico sul server.
-
Applicate limiti per IP e per endpoint al livello del server web e testate gradualmente le soglie.
-
Proteggete form e endpoint critici (checkout, login, creazione account) con regole applicative e CAPTCHA adattativo.
-
Abilitate log strutturati e monitorate metriche chiave come i 429 e la latenza.
-
Richiedete chiavi API e quote per le integrazioni, applicando il minimo privilegio.
-
Conservate backup testati e applicate aggiornamenti di sicurezza regolari.
Conclusione
Bot e strumenti IA costituiscono oggi un rischio operativo concreto per i siti WordPress, WooCommerce e PrestaShop. Il rate limiting, combinato con difese al perimetro, rilevamento adattivo e monitoraggio, riduce l'abuso mantenendo una buona esperienza utente. Partite dalla visibilità: log e metriche indicano dove intervenire.
Implementate prima filtri perimetrali, poi regole server e applicative adeguate. Se la configurazione o gli attacchi superano le vostre capacità, rivolgetevi a esperti per audit e risposta. Questo approccio protegge la disponibilità e riduce le frodi, preservando la fiducia dei clienti.