Perché la sicurezza di PrestaShop richiede un approccio strutturato
Gestire un negozio PrestaShop significa proteggere dati sensibili: informazioni sui clienti, ordini e metadati di pagamento. La sicurezza non è un’attività singola ma un insieme di controlli complementari. Trascurare manutenzione, backup o controllo degli accessi espone l’attività a perdite economiche, furto di dati e interruzioni prolungate.
Questa guida offre azioni concrete e caute per i proprietari di siti: priorità quotidiane, interventi tecnici da programmare, opzioni di monitoraggio e quando rivolgersi a un professionista. Non garantiamo sicurezza assoluta, ma descriviamo pratiche consolidate che riducono significativamente il rischio.
Priorità 1: backup affidabili e testati
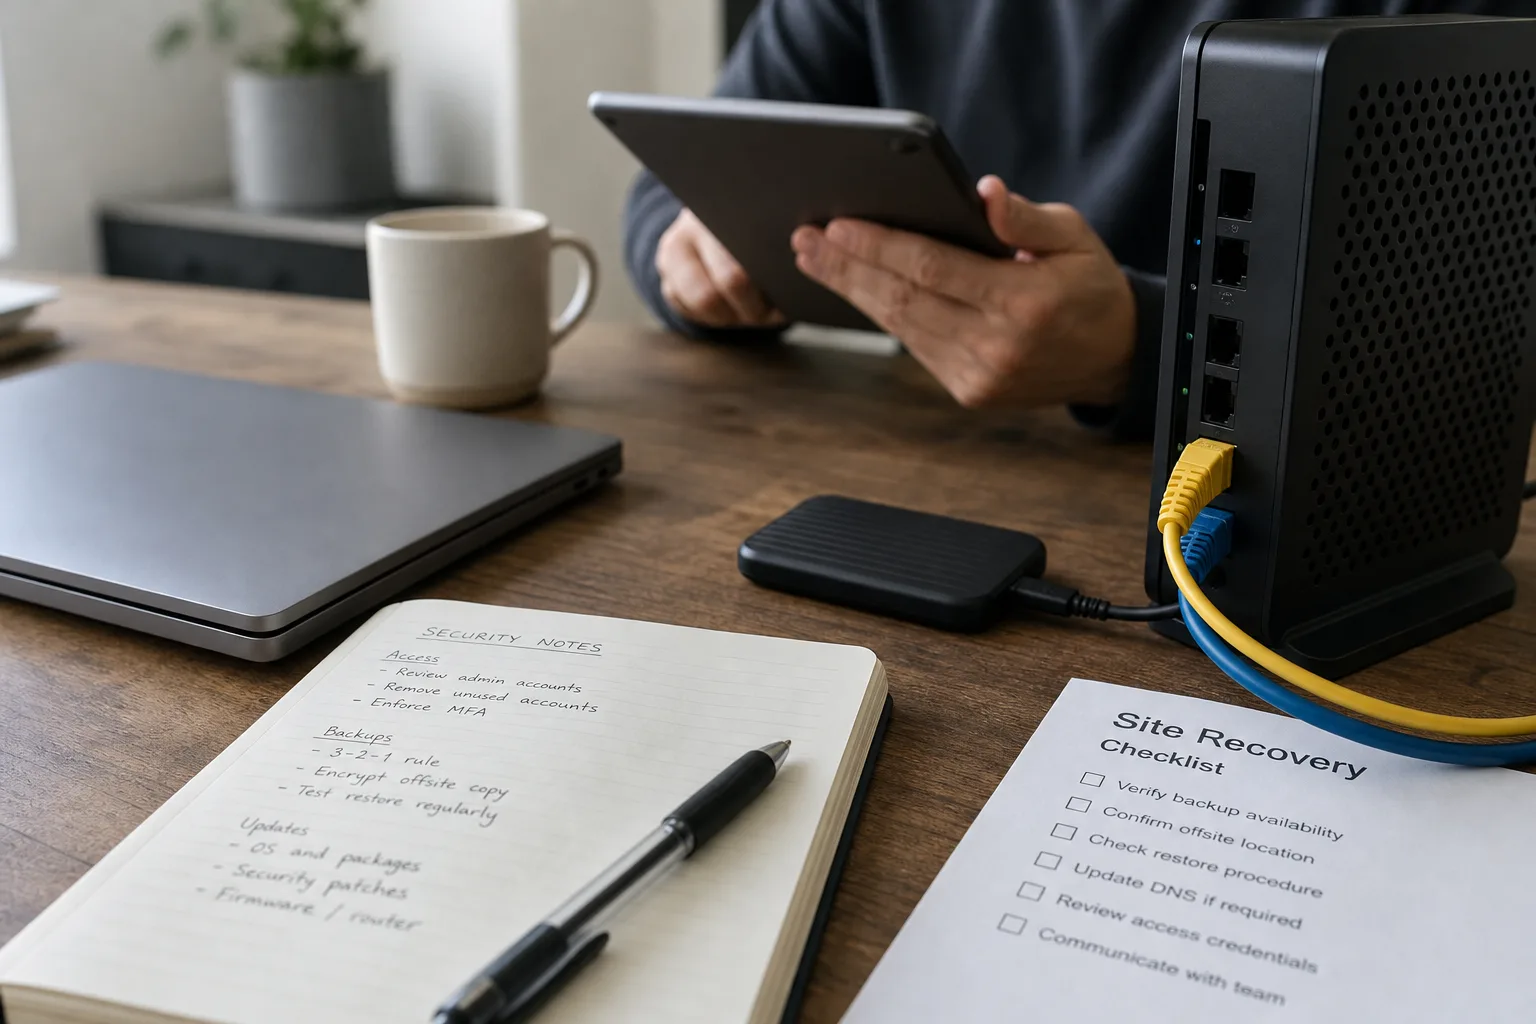
Niente sostituisce un backup valido quando si verifica un attacco o una corruzione dei dati. Per PrestaShop è essenziale salvare il database MySQL e tutti i file del sito (temi, moduli, immagini, configurazioni). Configura backup automatici off-site — ad esempio su uno storage cloud separato dal tuo hosting — e conserva più punti di ripristino.
Testa regolarmente il ripristino su un ambiente di staging: un backup che non si ripristina è inutile. Documenta la procedura di ripristino in modo che una persona non tecnica possa eseguirla in caso di necessità. Conserva anche i log dei backup e le notifiche di errore per individuare eventuali fallimenti.
Priorità 2: aggiornamenti e gestione dei moduli
Gli aggiornamenti correggono vulnerabilità sfruttate dagli attaccanti. Mantieni il core PrestaShop aggiornato compatibilmente con tema e moduli. Per i moduli di terze parti, verifica la reputazione dello sviluppatore, la frequenza degli aggiornamenti e le note di compatibilità.
Prima di aggiornare in produzione, testa su staging; alcune patch possono rompere personalizzazioni. Tieni traccia delle versioni e prepara un piano di rollback se una nuova release causa problemi critici.
Controllo degli accessi e principio del privilegio minimo
Limita gli account amministrativi e applica il principio del privilegio minimo: concedi solo le autorizzazioni necessarie per svolgere un compito. In PrestaShop crea profili dedicati (gestione prodotti, ordini, supporto) invece di usare un unico account super-admin.
Abilita l'autenticazione forte: password complesse, rotazione periodica e, se possibile, autenticazione multifattore (MFA) per gli account con accesso all'amministrazione o al server. Rivedi gli accessi FTP/SFTP e database: elimina account inutilizzati e cambia le credenziali dopo interventi esterni.
Hosting e hardening del server
La scelta dell'hosting e la configurazione del server sono la prima linea di difesa. Preferisci un provider che offra backup automatici, isolamento degli account e supporto per la sicurezza. Per traffico critico, un hosting gestito o un VPS ben configurato è spesso necessario.
A livello server disattiva servizi non necessari, forza SFTP/SSH e HTTPS, e limita l’accesso al pannello di amministrazione tramite IP o VPN se possibile. Controlla le impostazioni PHP (limita le estensioni, memoria e processi) e proteggi app/config/parameters.php che contiene credenziali sensibili.
Monitoraggio, log e rilevamento anomalie
Il monitoraggio continuo riduce il tempo di rilevamento degli incidenti. Abilita logging completo: accessi HTTP, errori applicativi e log del database. Analizza regolarmente questi log per individuare tentativi ripetuti di accesso, scansioni di URL insolite o inserimenti di dati sospetti.
Se non disponi di competenze interne, un servizio di monitoring o un plugin di sicurezza affidabile può inviare avvisi in caso di anomalie. Le regole di rilevamento devono evitare rumore eccessivo ma essere abbastanza sensibili da rilevare minacce reali.
Indurimento di PrestaShop e buone pratiche applicative
Riduci la superficie d'attacco con misure specifiche per PrestaShop: disabilita o rimuovi moduli non usati, proteggi e personalizza l'URL di amministrazione e evita moduli provenienti da fonti non verificate.
Controlla i caricamenti file e i campi di input per prevenire injection. Valida ed esegui escaping sempre lato server. Per i pagamenti privilegia provider esterni o moduli ufficiali che minimizzano la gestione locale dei dati delle carte.
Risposta agli incidenti: piano, isolamento e comunicazione
Prepara un piano di risposta prima che si verifichi un incidente. Un piano efficace definisce ruoli: chi isola il server, chi ripristina dai backup, chi comunica con clienti e provider. In caso di compromissione isola il sito (modalità manutenzione) per limitare i danni e conserva i log per analisi forense.
Non cercare di "pulire" il database o i file senza competenze; una gestione errata può cancellare prove o lasciare backdoor. Se l'incidente supera le tue capacità, coinvolgi un professionista per le indagini e il ripristino.
Manutenzione operativa e gestione dei cambiamenti
La sicurezza è un processo continuo. Stabilizza un calendario di manutenzione che includa aggiornamenti, test dei backup, revisioni degli accessi e audit periodici dei moduli installati. Documenta ogni modifica significativa e usa ambienti di staging per convalidare le correzioni prima della pubblicazione.
Forma il personale che accede al backend su phishing, gestione password e segnalazione anomalie. L'errore umano è spesso il vettore iniziale; la prevenzione e una cultura della sicurezza lo diminuiscono.
Checklist essenziale per i proprietari
-
Pianifica backup automatici off-site e verifica i ripristini almeno trimestralmente.
-
Mantieni aggiornati core, tema e moduli dopo averli testati su staging.
-
Riduci gli account amministrativi e abilita MFA per accessi sensibili.
-
Scegli un host con isolamento e backup; proteggi SFTP/SSH e forza HTTPS.
-
Abilita logging completo e utilizza monitoring per rilevare anomalie rapidamente.
-
Prepara un piano di risposta agli incidenti e consulta esperti quando necessario.
Conclusione
Proteggere un negozio PrestaShop richiede un equilibrio tra misure preventive e prontezza operativa: dare priorità a backup testati, mantenere ambienti aggiornati e applicare il principio del privilegio minimo. Queste azioni riducono significativamente la probabilità e l’impatto di un incidente, ma non annullano il rischio.
Se il tuo negozio gestisce volumi significativi o integrazioni critiche, valuta hosting gestito e consulenze di sicurezza periodiche. Strumenti come Securantis possono integrare il tuo dispositivo di difesa con monitoraggio e supporto operativo, mentre la responsabilità principale resta nella preparazione e nelle buone pratiche aziendali.