Por qué la seguridad de PrestaShop requiere un enfoque estructurado
Gestionar una tienda PrestaShop implica proteger datos sensibles: clientes, pedidos y metadatos de pago. La seguridad no es una tarea puntual, sino un conjunto de controles complementarios. Descuidar mantenimiento, copias o control de accesos expone tu negocio a pérdidas, robo de datos y largos periodos de indisponibilidad.
Esta guía ofrece acciones concretas y cautelosas para propietarios de tiendas: prioridades diarias, intervenciones técnicas a programar, opciones de monitorización y cuándo acudir a un profesional. No garantizamos seguridad absoluta, pero detallamos prácticas probadas que reducen significativamente el riesgo.
Prioridad 1: copias de seguridad fiables y verificadas
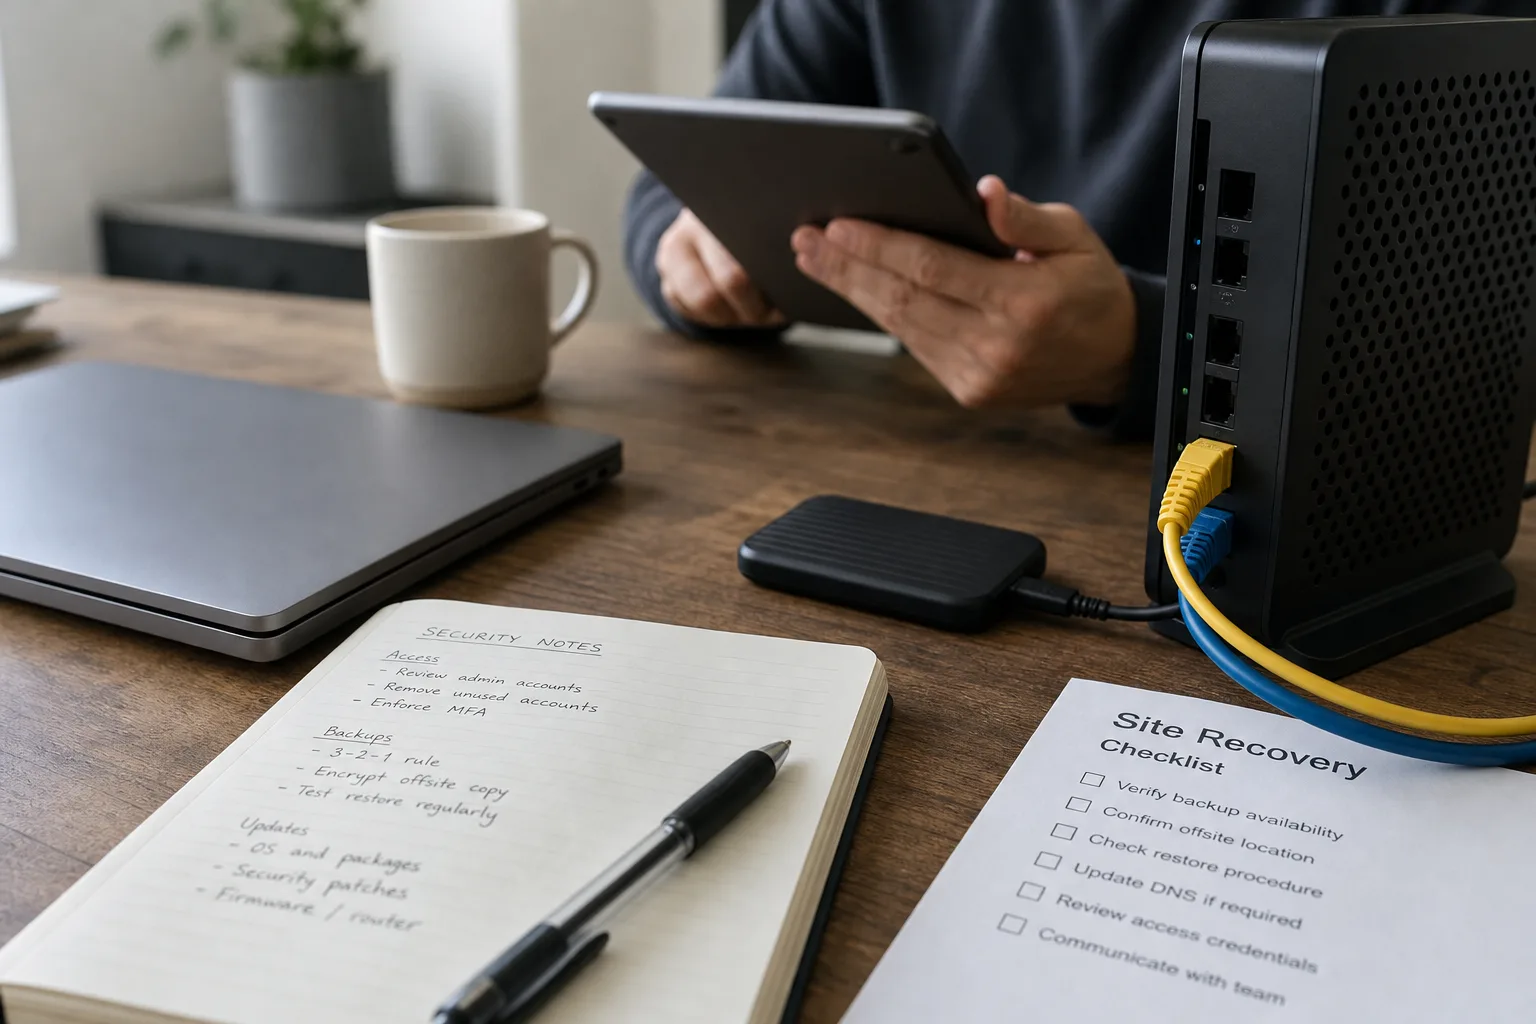
Nada sustituye a una copia válida cuando ocurre un ataque o una corrupción. Para PrestaShop debes copiar la base de datos MySQL y todos los archivos del sitio (temas, módulos, imágenes, configuración). Configura copias automáticas fuera del proveedor de hosting —por ejemplo en un almacenamiento cloud independiente— y conserva varios puntos de restauración.
Prueba regularmente las restauraciones en un entorno de staging: una copia que no se restaura no sirve. Documenta el procedimiento de restauración para que una persona no técnica pueda ejecutar una recuperación básica si hace falta. Mantén los logs de copia y alertas para detectar errores.
Prioridad 2: actualizaciones y gestión de módulos
Las actualizaciones corrigen vulnerabilidades que los atacantes explotan. Mantén PrestaShop actualizado dentro de la compatibilidad de tu tema y módulos. Para módulos de terceros, revisa la reputación del desarrollador, la frecuencia de actualizaciones y notas de compatibilidad.
Antes de actualizar en producción, prueba en staging; algunas actualizaciones pueden romper personalizaciones. Lleva un registro de versiones y ten un plan de reversión si una actualización causa un problema crítico.
Control de accesos y principio de mínimos privilegios
Limita las cuentas administrativas y aplica el principio de mínimos privilegios: ofrece solo los permisos necesarios para realizar una tarea. En PrestaShop crea perfiles dedicados (gestión de productos, pedidos, soporte) en lugar de usar un único super‑admin.
Activa autenticación robusta: contraseñas complejas, rotación periódica y, cuando sea posible, autenticación multifactor (MFA) para cuentas con acceso al panel o al servidor. Revisa accesos FTP/SFTP y base de datos: elimina cuentas no usadas y cambia contraseñas tras mantenimiento externo.
Alojamiento y endurecimiento del servidor
La elección del hosting y la configuración del servidor son la primera línea de defensa. Prefiere un proveedor que ofrezca copias automatizadas, aislamiento de cuentas y soporte de seguridad. Para tráfico crítico, el hosting gestionado o un VPS bien configurado es aconsejable.
En el servidor, desactiva servicios innecesarios, obliga SFTP/SSH y HTTPS, y restringe el acceso al panel administrativo por IP o VPN si es posible. Revisa la configuración PHP (limita extensiones, memoria y procesos) y protege app/config/parameters.php con credenciales sensibles.
Monitorización, logs y detección de anomalías
La monitorización continua reduce el tiempo de detección. Activa el registro exhaustivo: accesos HTTP, errores de la aplicación y logs de la base de datos. Revisa estos registros con regularidad para detectar intentos repetidos de acceso, escaneos de URL inusuales o inserciones sospechosas.
Si no tienes equipo técnico, un servicio de monitorización o un plugin de seguridad reputado puede enviar alertas ante anomalías. Las reglas deben ajustarse para evitar ruido excesivo, pero con la sensibilidad necesaria para detectar amenazas relevantes.
Endurecimiento de PrestaShop y buenas prácticas aplicativas
Reduce la superficie de ataque con medidas específicas para PrestaShop: desactiva o elimina módulos no usados, protege y personaliza la URL de administración y evita instalar módulos de fuentes no verificadas.
Valida las subidas de archivos y los campos de formulario para prevenir inyecciones. Escapa y valida entradas siempre en el servidor. Para pagos, utiliza preferentemente proveedores externos o módulos oficiales que minimicen el manejo local de datos de tarjetas.
Respuesta a incidentes: plan, aislamiento y comunicación
Prepara un plan de respuesta antes del incidente. Un buen plan define roles: quién aísla el servidor, quién restaura las copias, quién comunica con clientes y proveedor. Si hay una intrusión, aísla el sitio (modo mantenimiento) para limitar daños y conserva los logs para análisis forense.
No intentes "limpiar" la base de datos o los archivos sin experiencia; una manipulación errónea puede eliminar pruebas o dejar puertas traseras. Si el incidente supera tus capacidades, contrata a un profesional para la investigación y recuperación.
Mantenimiento operativo y gestión del cambio
La seguridad es continua. Establece un calendario de mantenimiento con actualizaciones, pruebas de copias, revisiones de accesos y auditorías periódicas de módulos instalados. Documenta cambios significativos y usa staging para validar correcciones antes de publicarlas.
Forma a las personas con acceso al backend sobre phishing, buenas prácticas de contraseña y cómo reportar anomalías. El error humano es a menudo la vía de entrada; la prevención y la cultura de seguridad lo reducen.
Checklist esencial para propietarios
-
Programa copias automáticas fuera del hosting y verifica restauraciones al menos trimestralmente.
-
Mantén PrestaShop, tema y módulos actualizados tras probarlos en staging.
-
Reduce cuentas administrativas y activa MFA para accesos sensibles.
-
Elige un proveedor con aislamiento y copias; protege SFTP/SSH y fuerza HTTPS.
-
Activa registro completo y usa monitorización para detectar anomalías rápidamente.
-
Ten un plan de respuesta a incidentes y recurre a expertos cuando haga falta.
Conclusión
Proteger una tienda PrestaShop exige combinar medidas preventivas y capacidad de reacción: prioriza copias verificadas, actualiza entornos y aplica el principio de mínimos privilegios. Estas medidas reducen mucho la probabilidad e impacto de incidentes, aunque no eliminan el riesgo.
Si tu tienda maneja volúmenes importantes o integraciones críticas, considera hosting gestionado y revisiones periódicas de seguridad. Herramientas como Securantis pueden complementar tu estrategia con monitorización y soporte operativo, pero la responsabilidad principal recae en el propietario y en las buenas prácticas implementadas.