Perché questa guida e a chi si rivolge
Un sito WordPress infetto può mettere a rischio clienti, vendite e reputazione. Questa guida è pensata per proprietari di siti, gestori di negozi WooCommerce e amministratori PrestaShop che vogliono ripristinare l’integrità senza causare danni collaterali. Fornisce passi concreti: isolamento, conservazione delle prove, analisi, pulizia, indurimento e monitoraggio.
Non proponiamo tecniche offensive e non promettiamo sicurezza assoluta. L’obiettivo è ridurre il rischio in modo pratico e sostenibile.
Priorità immediate: isolare e salvare le prove
Al primo sospetto di compromissione, riduci il raggio d’azione: attiva la modalità manutenzione, disabilita account amministrativi non essenziali e cambia le credenziali SFTP/SSH e del pannello hosting. Avvisa il provider di hosting se sembra un problema più ampio.
Esegui almeno due backup indipendenti prima di intervenire: una copia completa dei file e un’export SQL del database. Conserva queste copie offline, immodificabili, per eventuali analisi forensi o ripristini.
Capire la natura dell’infezione
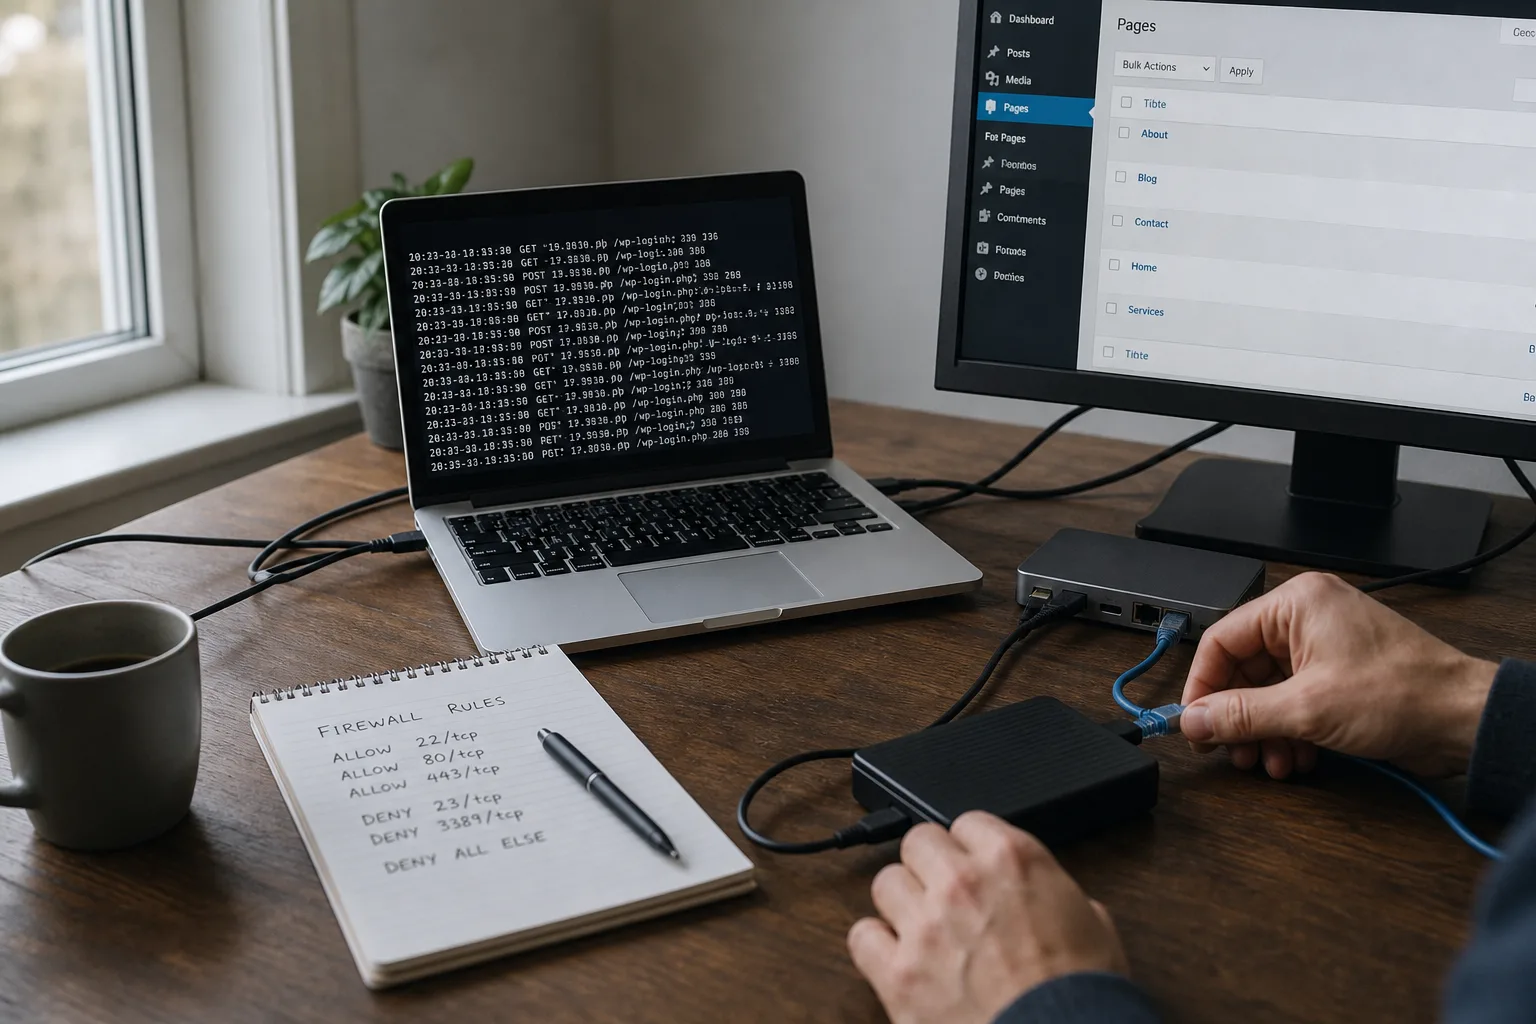
Riconoscere il tipo di attacco orienta la risposta: spam SEO, backdoor PHP, reindirizzamenti malevoli, acquisizione account o furto di dati. Analizza i log server (access.log, error.log), i log FTP e eventuali log WordPress.
Su WooCommerce controlla attentamente checkout e pagine di pagamento, mentre su PrestaShop osserva override e moduli di terze parti. Annotare file modificati, timestamp sospetti e richieste anomale è fondamentale.
Passi iniziali di pulizia sicura
Una pulizia affidabile combina rimozione, sostituzione e verifica. Spesso è più sicuro ripristinare file da fonti ufficiali piuttosto che modificare file sospetti in produzione.
-
Sostituisci il core di WordPress con una copia pulita della stessa versione da wordpress.org, mantenendo wp-config.php e wp-content.
-
Esamina wp-content: elimina temi e plugin non usati o non riconosciuti, e reinstalla versioni ufficiali.
-
Controlla la cartella uploads: cerca file PHP e quarantinalo; in genere PHP non dovrebbe trovarsi in uploads. Per WooCommerce, verifica media dei prodotti e valuta una reimportazione se necessario.
-
Ripristina file di sistema alterati da backup o dagli archivi ufficiali. Evita modifiche ad hoc sui file sospetti in sito attivo.
Database e account compromessi
Un attacco può risiedere anche nel database. Esporta il DB e cerca contenuti malevoli in wp_options, wp_posts e wp_users. Rimuovi script e iframes inseriti e verifica gli utenti amministratori.
Elimina account amministrativi non autorizzati dopo aver confermato che non siano account tecnici legittimi. Forza il reset delle password per tutti gli utenti con privilegi elevati e per gli accessi FTP/SSH. Attiva l’autenticazione a più fattori quando disponibile.
Scansione e controllo manuale
Gli scanner automatici (Wordfence, Sucuri, ClamAV server-side) sono utili per firme note ma non sostituiscono l’ispezione manuale. Controlla punti chiave: uploads, include PHP, wp-config.php, .htaccess e job cron.
Su hosting condiviso verifica che altri account non possano scrivere nei tuoi file. Imposta permessi corretti: generalmente 644 per file e 755 per cartelle, adattando secondo le linee guida del provider.
Indurimento dopo il ripristino
Prima di tornare in produzione applica misure di indurimento: privilegi minimi, WAF lato host o cloud, HTTPS forzato e header di sicurezza (Content-Security-Policy, X-Frame-Options). Attiva monitoraggio dell’integrità dei file con hash e allarmi su variazioni.
Per WooCommerce verifica le impostazioni dei gateway di pagamento e evita di memorizzare dati sensibili; per PrestaShop assicurati che i moduli reinstallati siano mantenuti dai fornitori.
Comunicazione e obblighi normativi
Se possono essere state esposte informazioni clienti, informa gli utenti secondo la normativa applicabile (es. GDPR). Fornisci un comunicato chiaro: cosa è successo, quali dati potrebbero essere interessati, quali azioni sono state intraprese e cosa gli utenti devono fare.
Documenta tutte le azioni intraprese con timestamp e chi le ha effettuate, conservando i log per eventuali indagini o follow‑up legali.
Quando chiamare un’agenzia di sicurezza WordPress
Rivolgiti a professionisti se l’infezione persiste, se ci sono dati sensibili compromessi o se non hai competenze interne. Scegli un’agenzia con processi di indagine e gestione degli evidenti ben documentati: eseguiranno un forensic, rimuoveranno meccanismi di persistenza avanzati e assisteranno nella notifica agli utenti.
Securantis può supportare prevenzione e monitoraggio, ma in caso di incidente complesso serve una risposta forense specializzata.
Checklist pratica per il recupero rapido
-
Conservare backup offline prima di qualsiasi intervento.
-
Sostituire core WordPress e reinstallare temi/plugins da fonti attendibili.
-
Reimpostare password e attivare MFA per account critici.
-
Scansionare DB e cartella uploads.
-
Rafforzare permessi e attivare WAF e monitoraggio integrità.
-
Informare gli utenti coinvolti e documentare l’incidente.
Conclusione
Ripulire un sito WordPress infetto richiede metodo, pazienza e conservazione delle prove. Le prime azioni devono sempre essere la protezione delle copie di backup e l’isolamento del sito: intervenire in fretta senza queste precauzioni può cancellare tracce e peggiorare la compromissione.
Dopo il recupero, il rafforzamento e un monitoraggio costante sono essenziali per ridurre la probabilità di recidiva. Per attacchi sofisticati o perdita di dati sensibili, affidati a un team di risposta agli incidenti. La preparazione preventiva—backup regolari, aggiornamenti rapidi e controllo degli accessi—resterà il miglior investimento per limitare l’impatto di futuri incidenti.